



Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Новый Android-вредонос использует VNC для записи экрана и кражи паролей

Прежде не встречавшийся экспертам Android-троян, открывающий злоумышленникам удалённый доступ к девайсам жертв, недавно был замечен в атаках на пользователей мобильных устройств. Оказалось, что вредонос способен записывать экран и красть конфиденциальные данные.

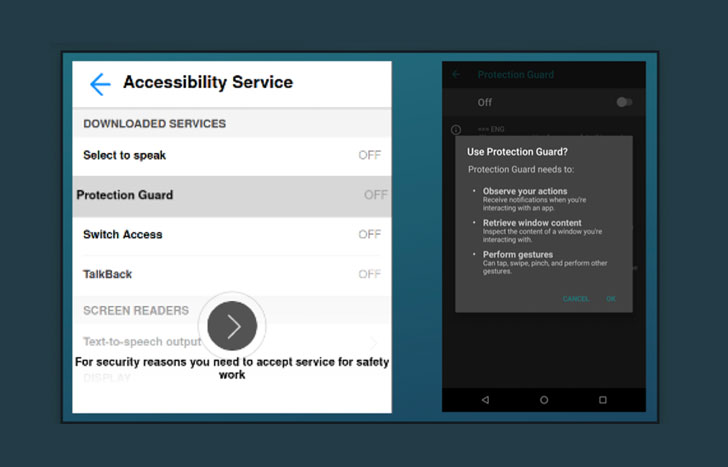
Троян получил имя «Vultur», поскольку он использует Virtual Network Computing (VNC), систему удалённого доступа к рабочему столу. Вредоносная программа распространяется через официальный магазин Google Play Store и маскируется под безобидное приложение «Protection Guard».

«Мы впервые наблюдаем банковский троян для операционной системы Android, который может записывать экран устройства и фиксировать нажатие клавиш. С помощью этих функций вредонос способен легко перехватывать учётные данные», — рассказывают специалисты компании ThreatFabric.

«Как правило, подобные трояны используют технику наложения окон, но в этом случае разработчики решили отойти от привычной практики. Этот метод, к слову, так же эффективно фиксирует пароли и другую конфиденциальную информацию».


Как и UBEL, о котором мы также писали сегодня, Vultur тоже задействует специальные возможности операционной системы Android. А отличает его использование VNC для записи экрана и логирования активности на смартфоне.

Кроме того, вредонос включает кросс-платформенную утилиту ngrok для установки удалённого доступа к VNC-серверу, запущенному локально на мобильном устройстве.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru