



Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

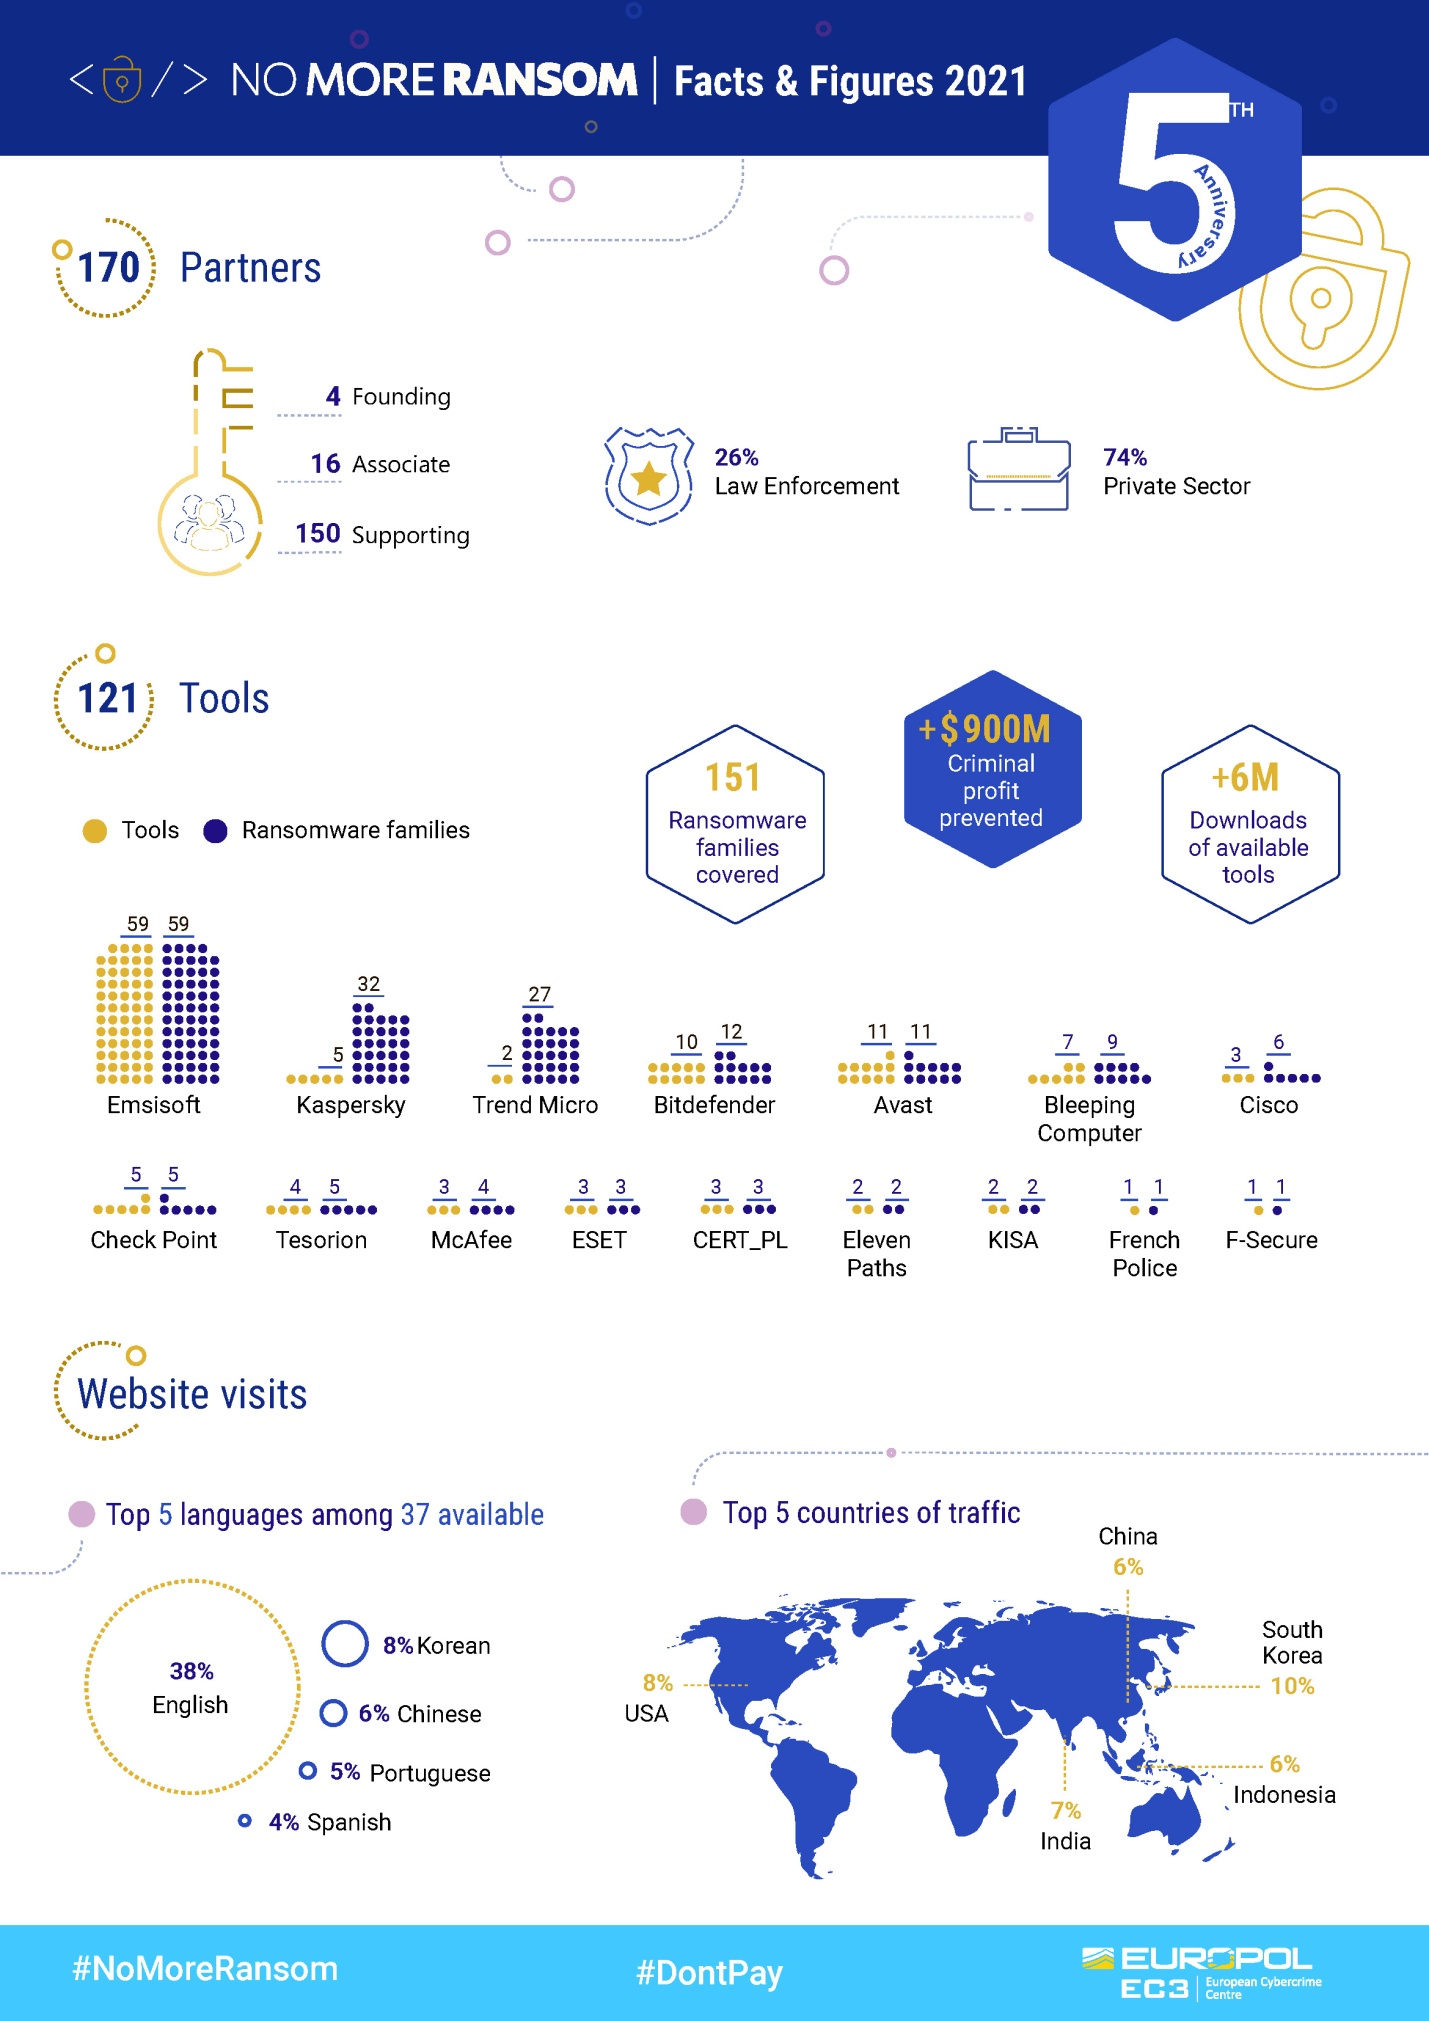
За пять лет своего существования ИБ-проект No More Ransom помог жертвам вымогательских программ суммарно сэкономить более $900 миллионов. В настоящее время портал предлагает более 120 бесплатных декрипторов для возврата файлов, зашифрованных представителями полутора сотен зловредных семейств.

За истекший срок число партнеров No More Ransom, запущенного по инициативе Европола, полиции Нидерландов, «Лаборатории Касперского» и McAfee, возросло до 170 организаций — ИБ-компаний, правоохранительных органов, академических институтов и проч. Созданными в рамках этого проекта инструментами расшифровки совокупно воспользовались более 6 млн раз.


Чтобы отметить пятилетний рубеж, участники проекта модернизировали сайт, сделав интерфейс более удобным для пользователей. На сервисе «Крипто-шериф», куда можно загружать файлы для идентификации зашифровавшего их зловреда, обновлена информация об этой угрозе.

Прежними остались лишь советы по защите от ransoware-атак:

  • регулярно делать резервные копии данных, чтобы их можно было восстановить в случае инцидента;
  • не кликать бездумно по ссылкам, не открывать вложения в письма из незнакомых источников;
  • своевременно обновлять приложения и операционные системы на всех устройствах;
  • автоматизировать процессы обнаружения уязвимостей и установки патчей в корпоративных сетях;
  • использовать эффективную многоуровневую защиту доступа к сети и RDP-сервисам;
  • не платить вымогателям, поощряя их к дальнейшим атакам.
Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru