



В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

Полгода назад в Android-версии Signal выявили неприятный баг, отправляющий случайные изображения контактам. Всё это происходило без ведома пользователя, который никак не мог влиять на странную функциональность. Теперь разработчики выпустили соответствующий патч.

Впервые о баге заговорили в декабре 2020 года. Однако представители Signal не спешили устранять проблему, поскольку воспроизвести баг оказалось не так просто. Только в этом месяце разработчики выпустили заплатку.

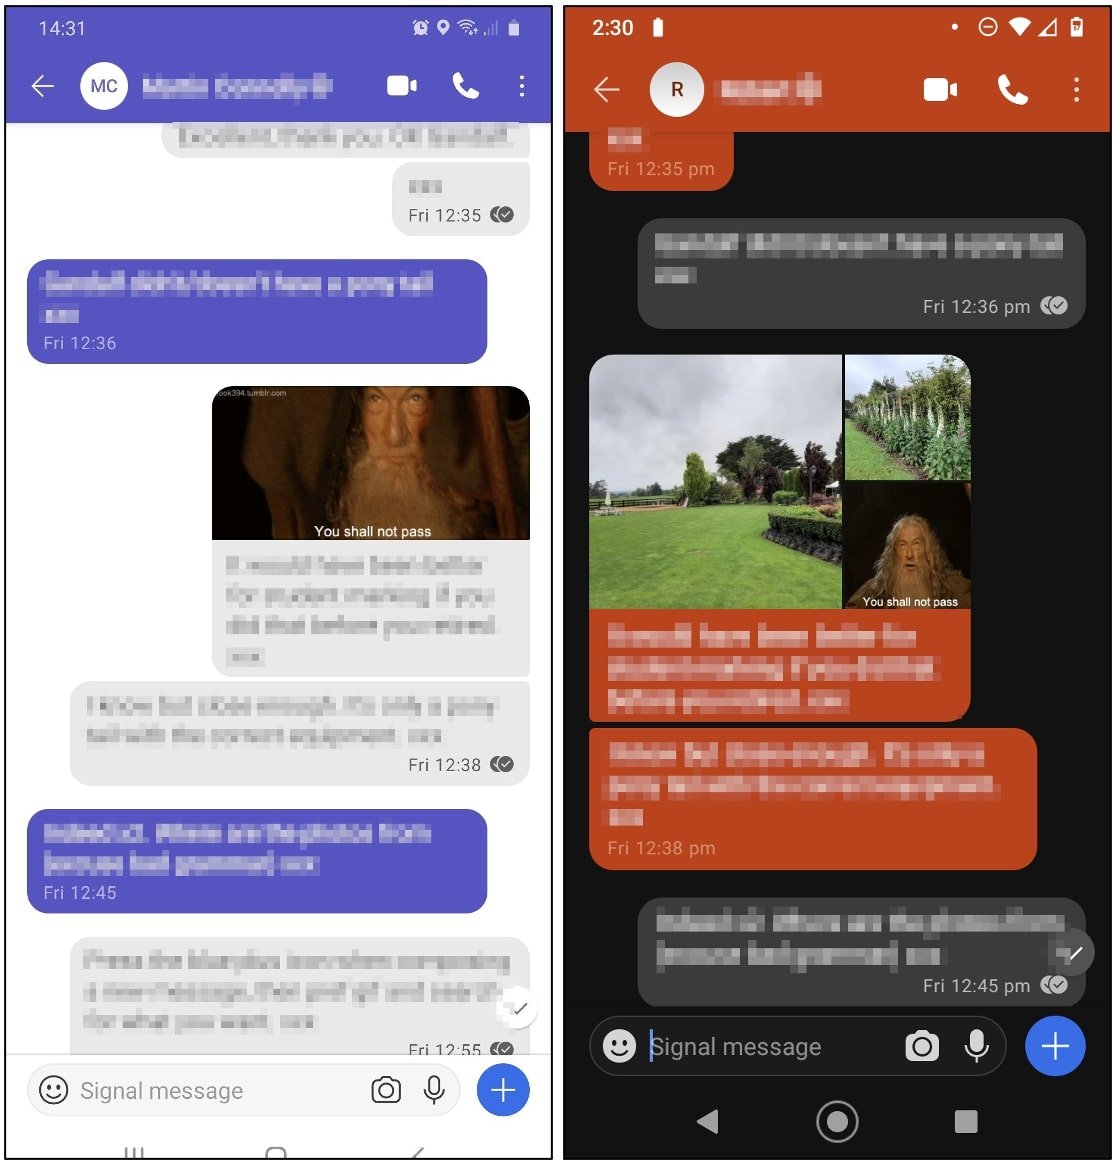
В течение полугода пользователи наблюдали приблизительно следующее поведение приложения: если попытаться отправить какому-либо контакту изображение или фото, Android-версия Signal пошлёт не только выбранный файл, но и набор рандомных изображений из галереи пользователя.

Например, на скриншотах ниже видно, что юзер отправляет собеседнику GIF-файл, соответствующий теме разговора. Однако Signal дополнительно навешивает ещё два изображения без какого-либо объяснения.


К счастью, в этом случае приложение отправило нейтральные картинки, но можно легко представить, насколько неудобная будет ситуация, если Signal выберет для случайной отправки более конфиденциальные (или даже интимные) изображения.

После относительно долгого патчинга Signal подвергся критике, поскольку отдельные эксперты считали, что устранение бага должно быть в приоритете у разработчиков. После этого уже сами представители мессенджера выступили с заявлением, что к багу они относятся весьма серьёзно.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru