



Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Крупнейшее на сегодняшний день исследование веб-фильтрации продемонстрировало истинные масштабы «Великого китайского файрвола». Учёный из Канады и Великобритании рассказали о возможностях печально известной государственной машины блокировки.

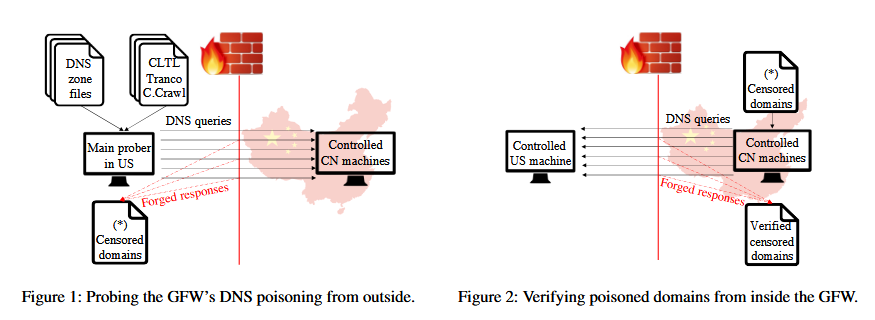
Специалисты исследовали китайский файрвол на протяжении девяти месяцев — с апреля по декабрь 2020 года. Для этого эксперты создали систему GFWatch, в задачи которой входила проверка доступа к доменам из китайского интернет-пространства, а также за его пределами.

Таким способом учёные фиксировали, как именно «Великий китайский файрвол» вмешивается в соединения на доменном уровне. Как известно, машина цензуры КНР работает в обе стороны: мешает гражданам посещать неугодные сайты, а также препятствует сторонним заходам на внутренние китайские сайты.


С помощью GFWatch исследователи протестировали 534 миллиона доменов, 411 млн при этом проверялись ежедневно, чтобы зафиксировать перманентную блокировку. Спустя девять месяцев специалисты получили интересную статистику.

Оказалось, что «Великий китайский файрвол» на текущий момент блокирует около 311 тыс. доменов, из которых 270 тыс. — сознательно. Другими словами, оставшиеся 41 тыс. доменов попали под нож чисто случайно.

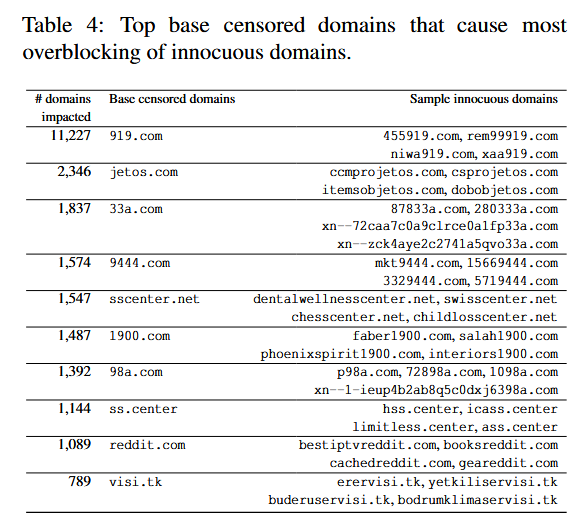
Как отметили исследователи, китайские власти порой не слишком заморачивались на тему тщательного подхода к блокировке коротких доменов, которые могли быть частью более длинных имён. В результате блокировались даже безобидные (с точки зрения законодательства КНР) веб-ресурсы.

Например, заблокировав reddit.com, файрвол также начал блокировать booksreddit.com, geareddit.com и 1087 других похожих сайтов.


Помимо этого, эксперты решили изучить, какой именно тип контента претит властям Китая. Для этого команда исследователей проанализировала список из 311 тыс. заблокированных доменов. Оказалось, что около 40% неугодных сайтов были зарегистрированы совсем недавно. Это значит, что власти Китая заблокировали их для изучения и классификации.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru