



Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новая техника заражения, выявленная аналитиками из McAfee, использует безобидный документ Microsoft Word для создания на лету зловредного макроса и отключения предупреждений системы безопасности, способных помешать его запуску. В настоящее время эта схема используется для скрытной доставки через спам вредоносной программы ZLoader.

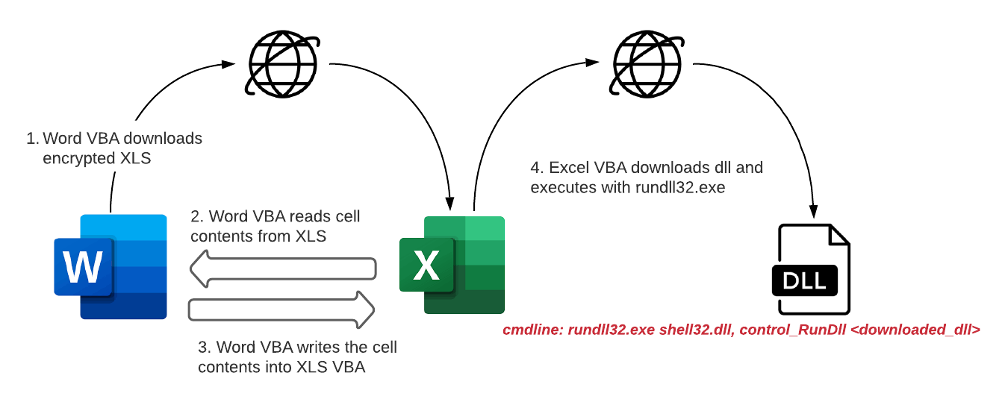
Согласно блог-записи McAfee, цепочка заражения в данном случае запускается привычным образом — при открытии вложенного в письмо документа Word. Однако распространяемый в спаме документ, против ожидания, не содержит вредоносного кода, хотя для просмотра пользователя просят включить макрос.

При запуске этот VBA-код загружает с удаленного сервера запароленный файл Microsoft Excel, считывает содержимое ячеек таблицы и создает новый макрос для xls-файла, записывая содержимое ячеек как функции. После этого в системном реестре создается запись Disable Excel Macro Warning («Отключить предупреждения о макросах в Excel») и вызываются вредоносные функции — для загрузки целевой dll-библиотеки (ZLoader). Запуск полезной нагрузки на исполнение осуществляется с помощью rundll32.exe.


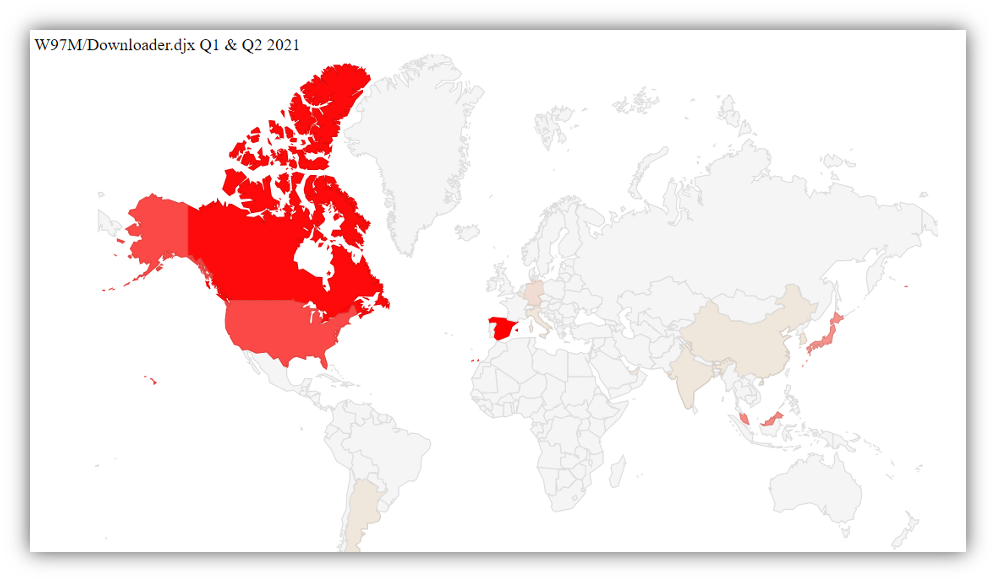
Заражения ZLoader с использованием новой схемы доставки обнаружены в США, Канаде, Испании, Японии и Малайзии.


В приложениях Microsoft Office запуск макросов по умолчанию отключен. Во избежание неприятностей исследователи советуют активировать такое содержимое только в документах, полученных из надежных источников.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru