



Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

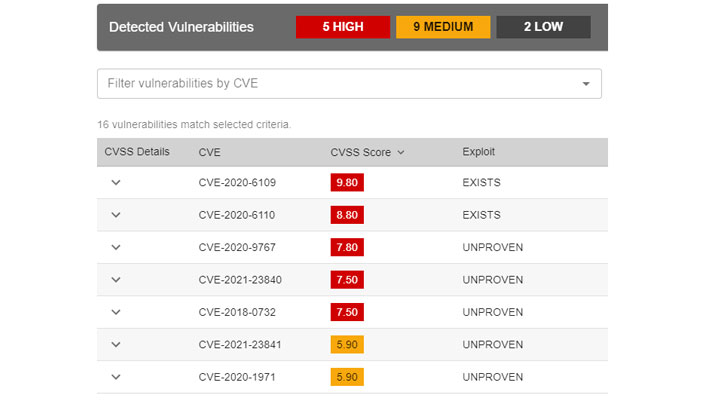
Анализ пакетов, хранящихся в репозитории NuGet, выявил 51 уязвимый программный компонент. Оказалось, что обнаруженные уязвимости не только крайне опасны своим наличием, но и активно используются в кибератаках.

Специалисты компании ReversingLabs подчёркивают, что такие бреши как нельзя лучше объясняют растущее число киберинцидентов, в которых злоумышленники атакуют цепочку поставок софта.

NuGet — специальный механизм для платформы .NET, поддерживаемый Microsoft. Он работает в качестве менеджера пакетов и позволяет разработчикам делиться между собой многократно используемым кодом.

Фреймворк содержит центральный репозиторий, в котором хранится более 264 000 уникальных пакетов. В общей сумме эти пакеты генерируют более 109 миллиардов загрузок.

«Все обнаруженные в ходе нашего исследования софтверные компоненты оказались разными версиями программ 7Zip, WinSCP и PuTTYgen. Разработчики постоянно обновляют их, добавляя функциональность и устраняя ряд уязвимостей», — объясняет Карло Занки из ReversingLabs.

«Однако иногда случается так, что пакеты продолжают использовать старые уязвимые зависимости, даже регулярно обновляясь».


Например, в одном из случаев библиотека WinSCPHelper, которую скачали более 35 тыс. раз, использовала старую и уязвимую версию WinSCP 5.11.2. При этом WinSCP 5.17.10 вышла ещё в январе, а в ней был патч для критической уязвимости CVE-2021-3331.

«Разработчики софта должны учитывать подобные риски и больше углубляться в процесс создания программ. Код всегда должен соответствовать определённому уровню», — подводит итог Занки.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru