



Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

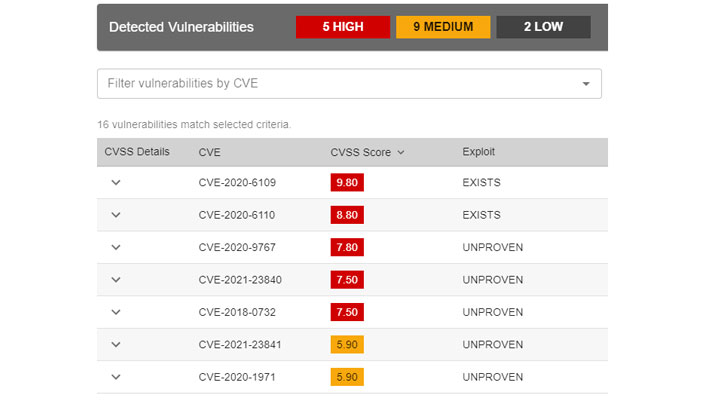
Анализ пакетов, хранящихся в репозитории NuGet, выявил 51 уязвимый программный компонент. Оказалось, что обнаруженные уязвимости не только крайне опасны своим наличием, но и активно используются в кибератаках.

Специалисты компании ReversingLabs подчёркивают, что такие бреши как нельзя лучше объясняют растущее число киберинцидентов, в которых злоумышленники атакуют цепочку поставок софта.

NuGet — специальный механизм для платформы .NET, поддерживаемый Microsoft. Он работает в качестве менеджера пакетов и позволяет разработчикам делиться между собой многократно используемым кодом.

Фреймворк содержит центральный репозиторий, в котором хранится более 264 000 уникальных пакетов. В общей сумме эти пакеты генерируют более 109 миллиардов загрузок.

«Все обнаруженные в ходе нашего исследования софтверные компоненты оказались разными версиями программ 7Zip, WinSCP и PuTTYgen. Разработчики постоянно обновляют их, добавляя функциональность и устраняя ряд уязвимостей», — объясняет Карло Занки из ReversingLabs.

«Однако иногда случается так, что пакеты продолжают использовать старые уязвимые зависимости, даже регулярно обновляясь».


Например, в одном из случаев библиотека WinSCPHelper, которую скачали более 35 тыс. раз, использовала старую и уязвимую версию WinSCP 5.11.2. При этом WinSCP 5.17.10 вышла ещё в январе, а в ней был патч для критической уязвимости CVE-2021-3331.

«Разработчики софта должны учитывать подобные риски и больше углубляться в процесс создания программ. Код всегда должен соответствовать определённому уровню», — подводит итог Занки.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru