



Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

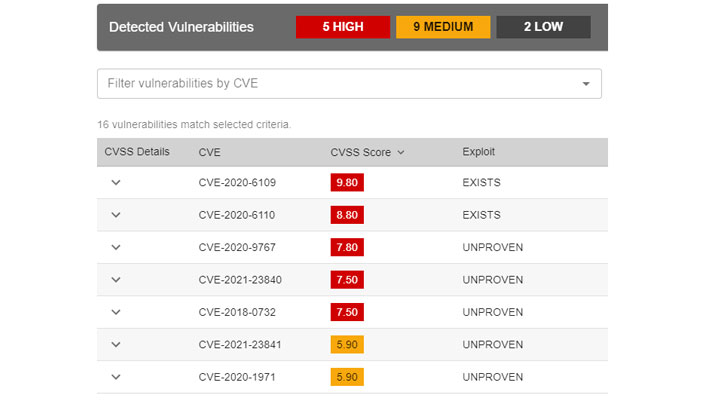
Анализ пакетов, хранящихся в репозитории NuGet, выявил 51 уязвимый программный компонент. Оказалось, что обнаруженные уязвимости не только крайне опасны своим наличием, но и активно используются в кибератаках.

Специалисты компании ReversingLabs подчёркивают, что такие бреши как нельзя лучше объясняют растущее число киберинцидентов, в которых злоумышленники атакуют цепочку поставок софта.

NuGet — специальный механизм для платформы .NET, поддерживаемый Microsoft. Он работает в качестве менеджера пакетов и позволяет разработчикам делиться между собой многократно используемым кодом.

Фреймворк содержит центральный репозиторий, в котором хранится более 264 000 уникальных пакетов. В общей сумме эти пакеты генерируют более 109 миллиардов загрузок.

«Все обнаруженные в ходе нашего исследования софтверные компоненты оказались разными версиями программ 7Zip, WinSCP и PuTTYgen. Разработчики постоянно обновляют их, добавляя функциональность и устраняя ряд уязвимостей», — объясняет Карло Занки из ReversingLabs.

«Однако иногда случается так, что пакеты продолжают использовать старые уязвимые зависимости, даже регулярно обновляясь».


Например, в одном из случаев библиотека WinSCPHelper, которую скачали более 35 тыс. раз, использовала старую и уязвимую версию WinSCP 5.11.2. При этом WinSCP 5.17.10 вышла ещё в январе, а в ней был патч для критической уязвимости CVE-2021-3331.

«Разработчики софта должны учитывать подобные риски и больше углубляться в процесс создания программ. Код всегда должен соответствовать определённому уровню», — подводит итог Занки.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru