



Windows 11 скажет вам, сколько времени займёт установка обновлений

Windows 11 скажет вам, сколько времени займёт установка обновлений

Windows 11 скажет вам, сколько времени займёт установка обновлений

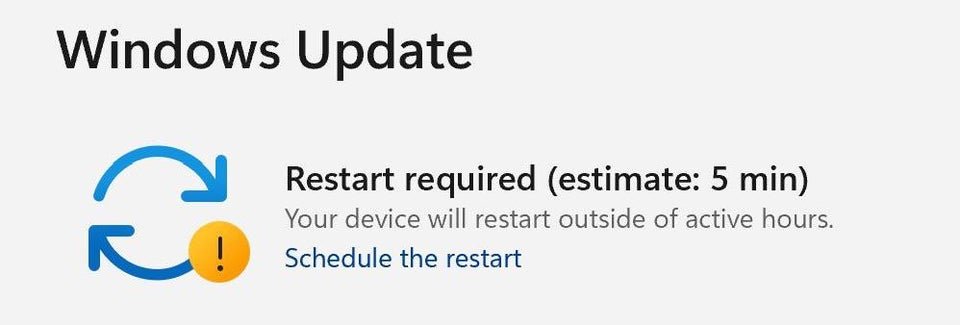
В Windows 11, судя по всему, появится интересная функция, которая будет отображать приблизительное время, необходимое для установки обновлений через службу Windows Update. Сейчас нововведение будет проходить тестирование в сборке Windows 11 Insider.

В блоге, посвящённом Windows 11, Microsoft объясняет:

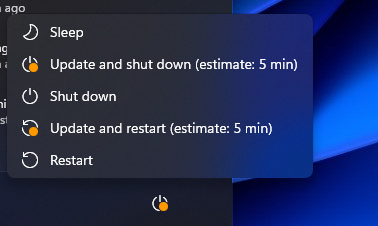
«Система будет отображать время, которое потребуется на перезагрузку и установку загруженных обновлений операционной системы. Пользователи смогут посмотреть, сколько займёт инсталляция в меню “Пуск”, уведомлении о перезагрузке и на странице Windows Update в настройках».

Функцию уже дали попробовать ряду бета-тестеров, зарегистрированных в Windows Insider. Как только новые обновления станут доступны для установки с помощью Windows Update, в таскбаре появится жёлтая иконка, возвещающая о том, что апдейты готовы к установке.


Нажав на эту иконку, вы сможете посмотреть, какие именно обновления доступны и сколько времени понадобится на их установку.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru