



Пароли в умных домах пытаются взломать более 300 раз в сутки

Пароли в умных домах пытаются взломать более 300 раз в сутки

Пароли в умных домах пытаются взломать более 300 раз в сутки

Эксперимент, поставленный британской НКО Which? совместно с NCC Group и специалистами «Глобального киберальянса» (Global Cyber Alliance, GCA), показал, что атаки на умные дома могут проводиться с частотой более 12 тыс. раз в неделю. В основном это сканирование на предмет уязвимостей, но нередко за такой разведкой следует попытка взлома пароля, открывающего доступ к IoT-устройству.

Исследователи создали фейковый умный дом, закупив уйму бытовых смарт-приборов — телевизоров, холодильников, чайников, камер видеонаблюдения и т. п. В мае ловушка была подключена к интернету и начала фиксировать попытки атаки.

В первую неделю экспериментаторы насчитали 1017 уникальных проверок защиты на прочность; как минимум 66 из них носили явно враждебный характер. В июне этот поток возрос до 12,8 тыс. атак в неделю; почти в 20% случаев (в числовом выражении 2435) неизвестные пытались авторизоваться на IoT-устройстве путем подбора дефолтных логинов и паролей. Это 14 попыток брутфорса в час и свыше 300 в сутки.

Больше всего попыток взлома пришлось на принтер Epson, но все они оказались провальными: смарт-устройство спас достаточной сильный заводской пароль. Принтер Canon, система безопасности Yale, телевизор Samsung тоже хорошо держали удар, а вот беспроводная камера ieGeek, купленная на сайте Amazon из-за высокого рейтинга, перед хакерскими атаками не устояла. Ее взломали, изменили некоторые настройки и пытались использовать для слежки. После уведомления Amazon сняла эти видеокамеры с продажи.

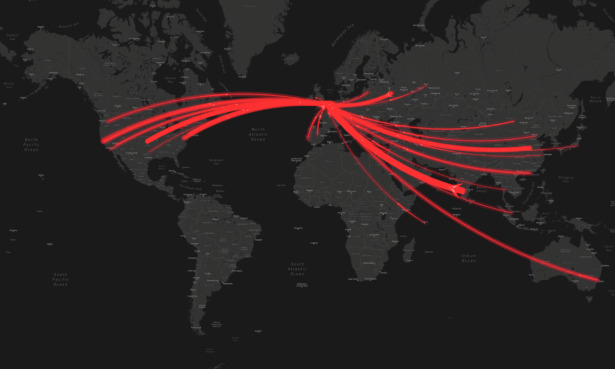
Примечательно, что источники хакерского трафика располагались в разных регионах. Большинство таких атак исходило из США, Индии, Китая, России и Нидерландов.


Не исключено, что часть сканов и попытки взлома осуществлялись автоматизированными средствами. По оценке исследователей, 97% хакерских атак были нацелены на приобщение смарт-устройств к ботнетам на основе модификаций Mirai — такие зловреды для взлома обычно используют брутфорс.

Повысить безопасность умного дома, по мнению Which?, поможет соблюдение нехитрых правил:

  • Всегда заменять дефолтный пароль доступа к смарт-устройству.
  • Включить все средства защиты, перечисленные в инструкции или настройках приложения, а также двухфакторную аутентификацию (при наличии такой опции) для защиты аккаунта.
  • Обязательно устанавливать все обновления безопасности, выпускаемые производителем. 
  • Не забывать о возможности фишинга при получении писем или СМС от незнакомцев.
  • При появлении сомнений в надежной защите смарт-устройства стоит попытаться сдать его обратно и вернуть деньги.
Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru