



Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

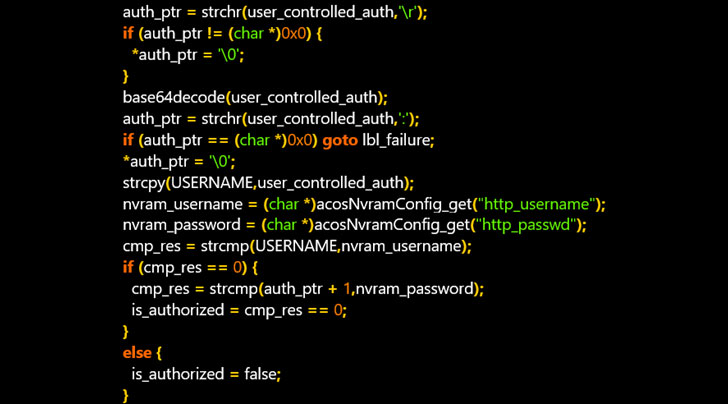
Специалисты в области кибербезопасности из компании Microsoft сообщили о критических уязвимостях, затягивающих маршрутизаторы серии NETGEAR DGN2200v1. Как отметили эксперты, выявленные бреши могут использоваться в качестве отправной точки для компрометации сети.

Всего Microsoft насчитала три уязвимости, затрагивающие HTTPd-аутентификацию. По шкале CVSS эти дыры получили от 7,1 до 9,4 баллов. В зоне риска находятся все маршрутизаторы, работающие на версии прошивки v1.0.0.60.

Обратите внимание, что разработчики уже выпустили соответствующие патчи, так что защититься от эксплуатации уязвимостей достаточно просто — надо установить апдейты.

«Поскольку в последнее время кибератаки на прошивку устройств существенно выросли, пользователям стоит уделять особое внимание защите любой софтверной составляющей, установленной на маршрутизаторах», — объясняет команда Microsoft 365 Defender Research.


В теории успешная эксплуатация дыр в NETGEAR DGN2200v1 позволяет атакующему получить доступ к страницам управления роутером. Поскольку с помощью брешей злоумышленник может обойти аутентификацию, открывается возможность для получения полного контроля над атакуемым устройством.

Более того, грамотный киберпреступник может развить атаку и вытащить имя пользователя и пароль, сохранённые в памяти маршрутизатора. Для этого используется функция бэкапа / восстановления.

Пользователям NETGEAR DGN2200v1 настоятельно рекомендуется скачать и установить последнюю версию прошивки, чтобы избежать потенциальных кибератак.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru