



Мошенничество с фейковой страницей 3-D Secure стоило россиянам 400 млн руб.

Мошенничество с фейковой страницей 3-D Secure стоило россиянам 400 млн руб.

Мошенничество с фейковой страницей 3-D Secure стоило россиянам 400 млн руб.

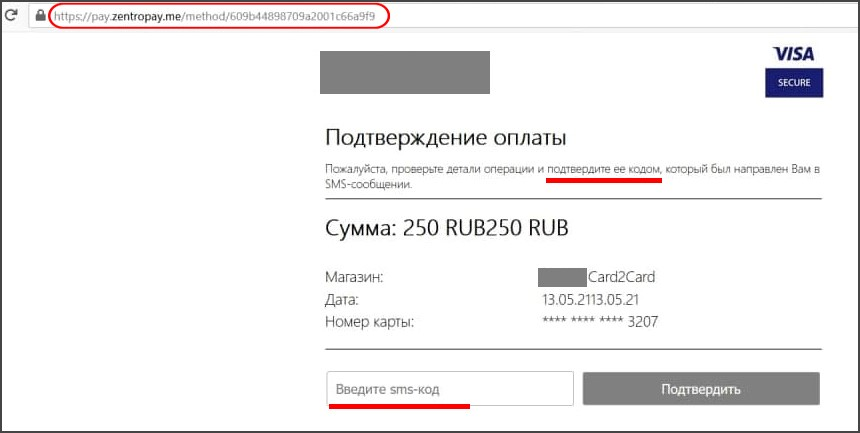
Компания Group-IB выявила новый тип мошенничества, отличающийся использованием поддельных страниц подтверждения платежей 3-D Secure. Под прицелом находятся граждане, любящие покупать товары и услуги в интернете. Специалисты отметили, что каждый месяц фиксируются 3,7 млн подобных случаев.

В Group-IB также назвали сумму ущерба, к которому привела подобная схема злоумышленников — 400 млн рублей за первые шесть месяцев 2021 года. Судя по всему, преступники научились грамотно подделывать страницы оплаты, защищённые технологией 3-D Secure.

Например, мошенники размещают на фишинговых веб-страницах логотипы всем известных платёжных систем: Visa, MasterCard и даже российской «МИР». Как правило, это не вызывает подозрений у пользователей, которые стараются быстрее совершить покупку.

Такая схема плоха для жертв ещё и тем, что отправленные злоумышленникам деньги будет достаточно сложно вернуть, поскольку пользователь сам подтвердил транзакцию коротким кодом из СМС-сообщения.


На фишинговую страницу гражданина заманивают с помощью рекламы, спамерской рассылки или размещением товара на досках объявлений. Ничего не подозревающая жертва, конечно, вводит все необходимые реквизиты на сайте и переводит деньги мошенникам.

Причём последние недавно слегка модифицировали сам принцип: информация о банковской карте пользователя оставалась нетронутой, а вместо легитимной страницы с 3-D Secure жертву перенаправляли на фейковую.

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru