



Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер программы-вымогателя Babuk Locker на днях появился в Сети, открывая малоквалифицированным киберпреступникам лёгкий доступ к сложному семейству шифровальщиков. В результате любые «хакеры» могут ступить на стезю вымогательства, не зная даже азов разработки.

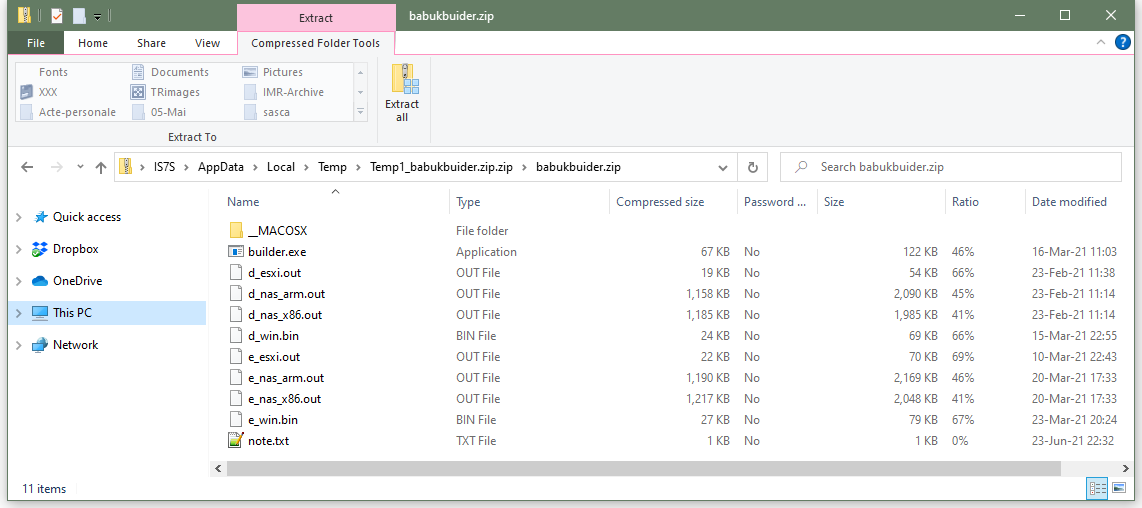
Часть этой утечки изучили специалисты The Record, параллельно сделав вывод, что так называемый билдер можно использовать для создания кастомных версий Babuk Locker. Далее этот вредонос можно использовать для шифрования файлов на компьютерах под управлением Windows, NAS-устройствах и серверах VMWare ESXi.


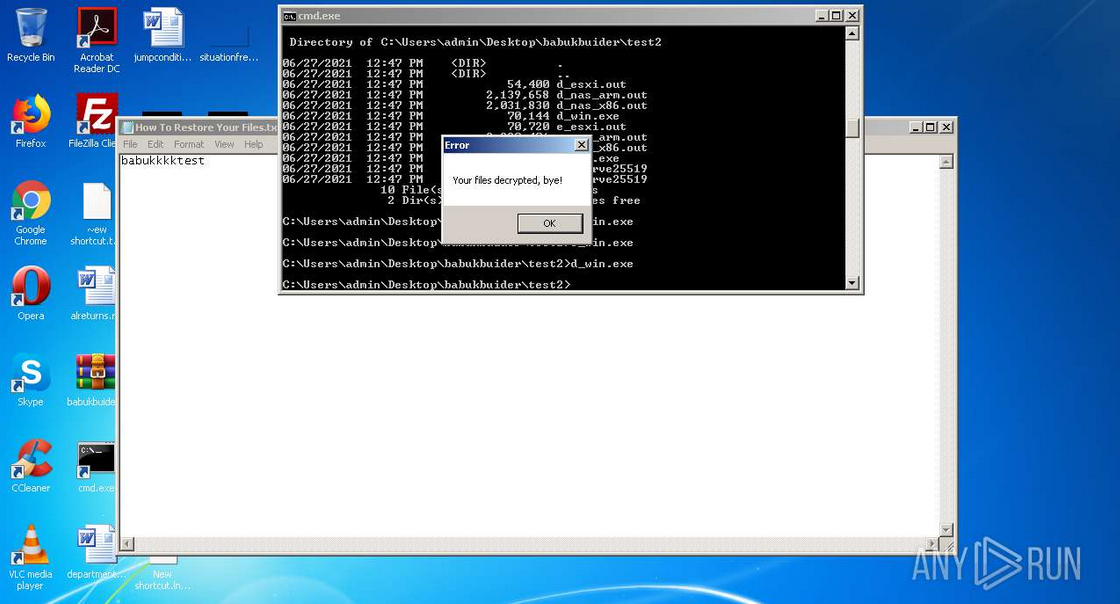
Более того, обнаруженный билдер не только генерирует сам Babuk, но ещё и дешифраторы, помогающие вернуть пострадавшие файлы в прежнее состояние.


В принципе, неудивительно, что билдер этого шифровальщика утёк в Сеть, поскольку около двух месяцев назад операторы Babuk Locker заявили, что прекращают свои кибератаки. Вместо привычных кампаний по распространению вредоноса банда, стоящая за Babuk Locker, начала предоставлять другим киберпреступникам сайт для публикации украденных у организаций данных.

Интересно, что билдер уже успели загрузить на VirusTotal, однако пока никто не может сказать, как именно он просочился в открытый доступ. Вполне вероятно, что группировка просто продала его кому-то.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru