



Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер программы-вымогателя Babuk Locker на днях появился в Сети, открывая малоквалифицированным киберпреступникам лёгкий доступ к сложному семейству шифровальщиков. В результате любые «хакеры» могут ступить на стезю вымогательства, не зная даже азов разработки.

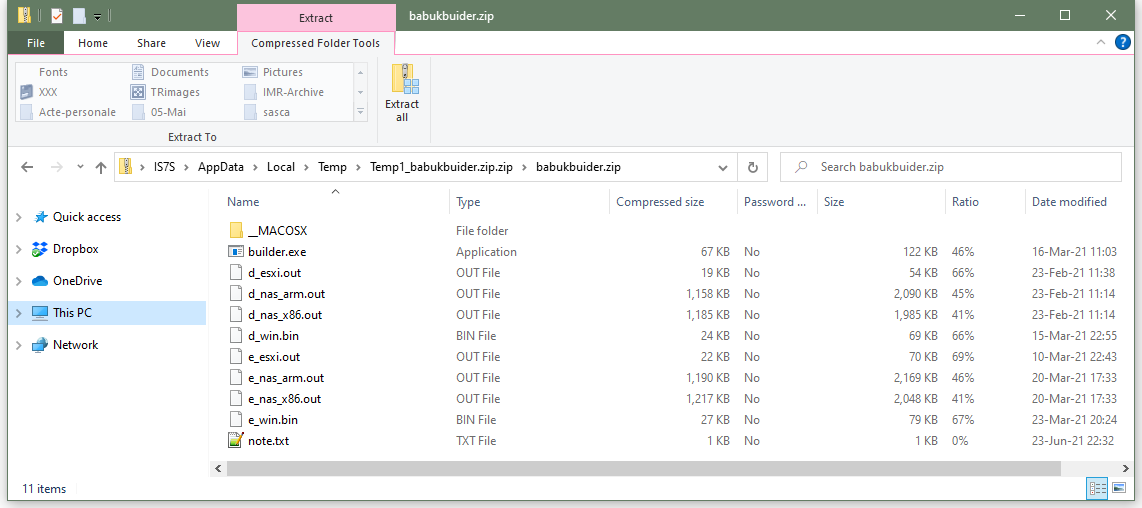
Часть этой утечки изучили специалисты The Record, параллельно сделав вывод, что так называемый билдер можно использовать для создания кастомных версий Babuk Locker. Далее этот вредонос можно использовать для шифрования файлов на компьютерах под управлением Windows, NAS-устройствах и серверах VMWare ESXi.


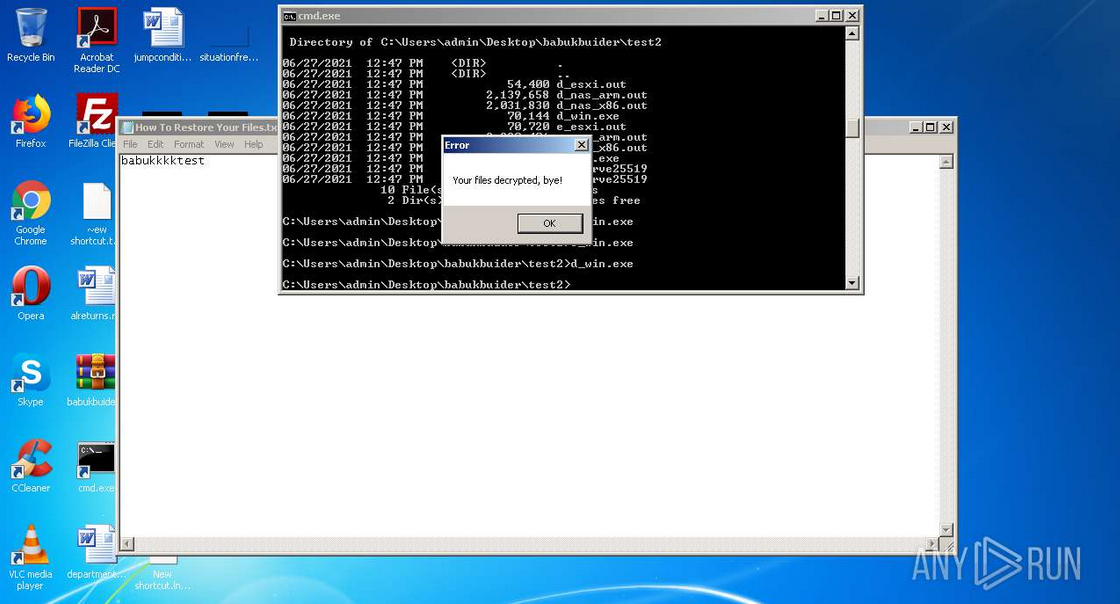
Более того, обнаруженный билдер не только генерирует сам Babuk, но ещё и дешифраторы, помогающие вернуть пострадавшие файлы в прежнее состояние.


В принципе, неудивительно, что билдер этого шифровальщика утёк в Сеть, поскольку около двух месяцев назад операторы Babuk Locker заявили, что прекращают свои кибератаки. Вместо привычных кампаний по распространению вредоноса банда, стоящая за Babuk Locker, начала предоставлять другим киберпреступникам сайт для публикации украденных у организаций данных.

Интересно, что билдер уже успели загрузить на VirusTotal, однако пока никто не может сказать, как именно он просочился в открытый доступ. Вполне вероятно, что группировка просто продала его кому-то.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru