



Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер шифровальщика Babuk Locker утёк в открытый доступ

Билдер программы-вымогателя Babuk Locker на днях появился в Сети, открывая малоквалифицированным киберпреступникам лёгкий доступ к сложному семейству шифровальщиков. В результате любые «хакеры» могут ступить на стезю вымогательства, не зная даже азов разработки.

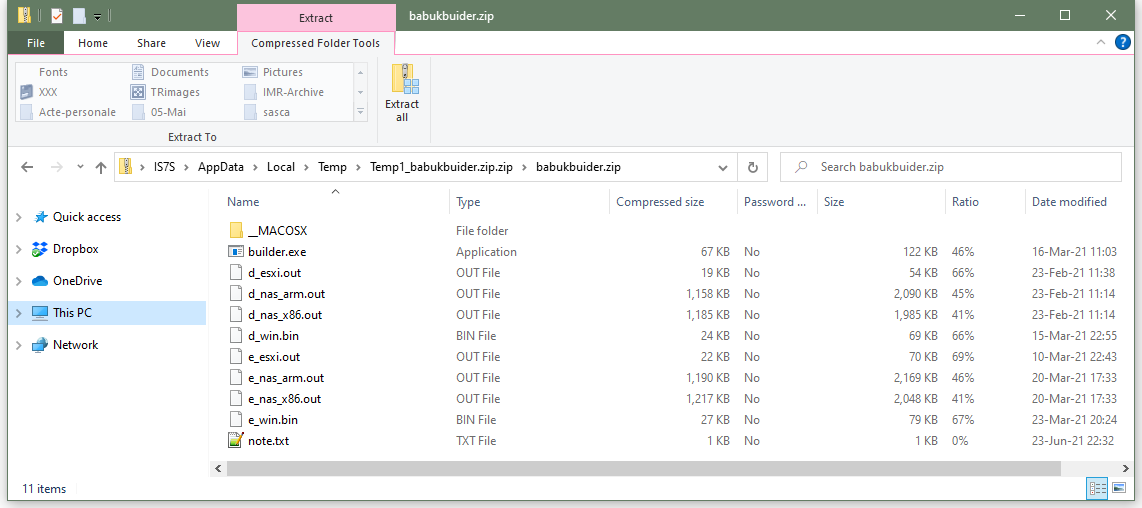
Часть этой утечки изучили специалисты The Record, параллельно сделав вывод, что так называемый билдер можно использовать для создания кастомных версий Babuk Locker. Далее этот вредонос можно использовать для шифрования файлов на компьютерах под управлением Windows, NAS-устройствах и серверах VMWare ESXi.


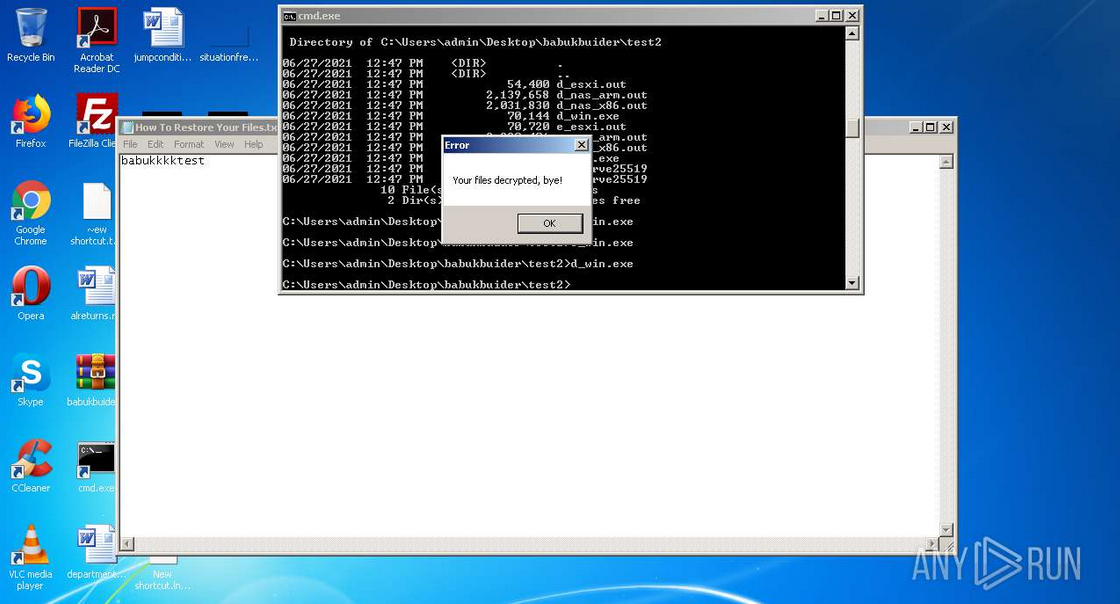
Более того, обнаруженный билдер не только генерирует сам Babuk, но ещё и дешифраторы, помогающие вернуть пострадавшие файлы в прежнее состояние.


В принципе, неудивительно, что билдер этого шифровальщика утёк в Сеть, поскольку около двух месяцев назад операторы Babuk Locker заявили, что прекращают свои кибератаки. Вместо привычных кампаний по распространению вредоноса банда, стоящая за Babuk Locker, начала предоставлять другим киберпреступникам сайт для публикации украденных у организаций данных.

Интересно, что билдер уже успели загрузить на VirusTotal, однако пока никто не может сказать, как именно он просочился в открытый доступ. Вполне вероятно, что группировка просто продала его кому-то.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru