



Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Индустрия видеоигр в целом и геймеры в частности в последнее время стали объектом атак киберпреступников. В новом отчёте специалисты Akamai рассказали о главной тенденции ковидного года — взломе любителей видеоигр.

Когда в 2020 году всех отправили сидеть дома, многие пользователи стали проводить больше времени за играми. Разработчики тоже приняли новые условия и начали выпускать интересные игровые проекты.

Само собой, это не могло остаться без внимания киберпреступников, поэтому за 2020 год исследователи зафиксировали более 240 млн подобных атак. В сравнении с 2019 эта цифра выросла на 340%. При этом специалисты полагают, что количество кибератак на геймеров продолжит расти даже после окончания пандемии и возвращения жизни в нормальное русло.

В исследовании Akamai под названием «Gaming in a Pandemic» также говорится о впечатляющем росте атак на игровую индустрию с 2018 по 2020 год — на целых 415%. В основном отметились скачки числа фишинговых атак и подбор учётных данных, принадлежащих геймерам.

Основной целью злоумышленников стали персональные данные любителей видеоигр. В сущности, именно личная информация является основной финансовой мотивацией киберпреступников, поскольку её можно продать другим злоумышленникам и даже геймерам, ищущим дешевый доступ к новым играм.

«Аккаунты геймеров действительно хорошо продаются. Скажем, вы хотите купить доступ к конкретной игре, тогда вы можете обратиться к киберпреступникам, которые продадут вам имена пользователей и пароли, которые помогут войти в игру», — объясняет Стив Реган, автор исследования (PDF).

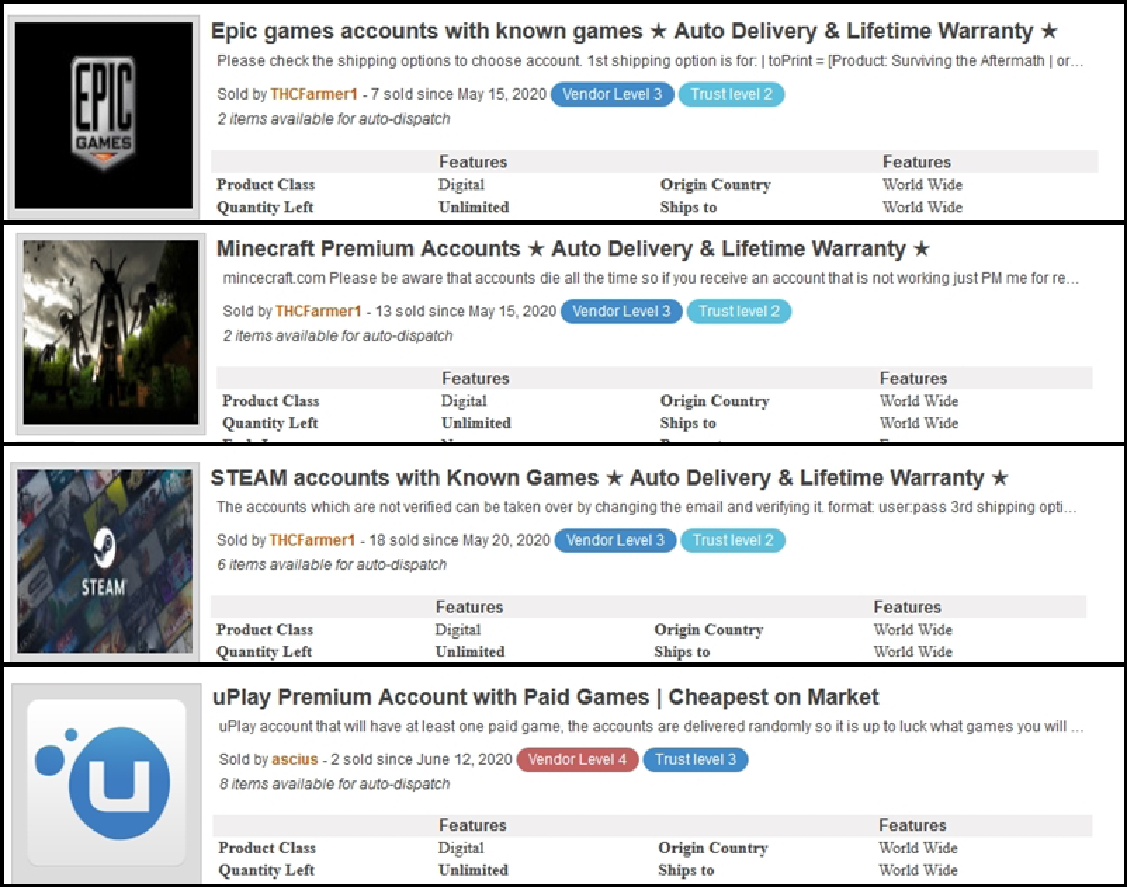
Специалисты привели пример в виде скриншота одной из торговых площадок, где размещены скомпрометированные учётные записи геймеров:


Такие площадки действуют профессионально, уже набив руку на продаже нелегально добытых аккаунтов. Фактически хакеры создали собственный чёрный рынок, специализирующийся на геймерской индустрии. Также команда Akamai обнаружила специальные группы и чаты в Discord и Telegram, посвящённые взлому геймеров и продаже их данных.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru