



В Tor устранили баг, позволяющий отслеживать действия пользователей

В Tor устранили баг, позволяющий отслеживать действия пользователей

В Tor устранили баг, позволяющий отслеживать действия пользователей

Разработчики проекта Tor Project выпустили новую версию браузера Tor Browser под номером 10.0.18. В этом релизе устраняется рад уязвимостей, включая весьма опасную брешь, позволяющую отслеживать пользователей. По словам специалистов, эту дыру можно использовать для снятия цифрового отпечатка установленных на устройстве жертвы приложений.

О методе снятия отпечатка с помощью JavaScript компания FingerprintJS рассказала ещё в мае. Эта техника позволяет потенциальному злоумышленнику отслеживать действия пользователя в разных браузерах. Метод основан на анализе установленных на устройстве приложений.

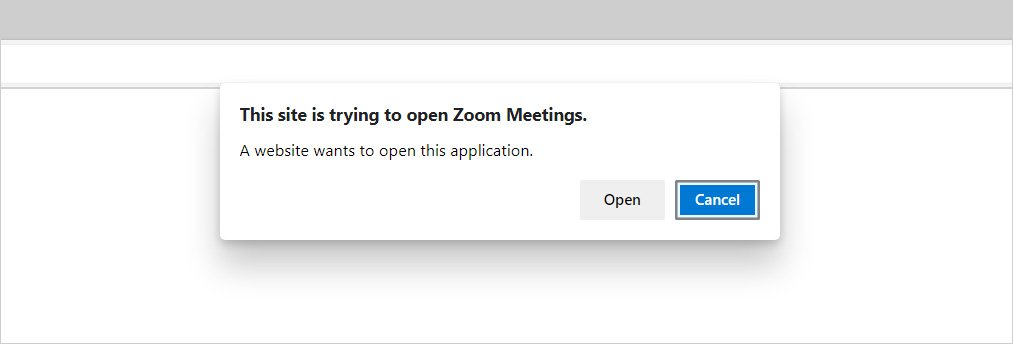
Атакующий, например, создаёт специальный профиль для пользователя, пытающегося открыть различные ссылки с URL-хендлерами (zoommtg:// и т. п.), и наблюдает за запуском определённых программ. Так злоумышленник узнаёт, какие именно приложения инсталлированы в системе.


В результате, перебрав целый ряд URL-хендлеров, атакующий должен создать полноценный идентификатор жертвы, который будет учитывать не только имеющиеся на устройстве программы, но и их конфигурацию. Далее сформированный ID уже будет применяться для отслеживания действий пользователя в браузерах Google Chrome, Edge, Tor Browser, Firefox и Safari.

Уязвимость особенно опасна для любителей Tor, поскольку этот интернет-обозреватель приучил нас, что ему нет равных по части безопасности и конфиденциальности. Именно поэтому разработчики Tor выпустили патч с версией 10.0.18.

Изменения коснулись лишь одной настройки, чего вполне хватило для фикса. В браузере запретили активацию функции «network.protocol-handler.external», и теперь он не будет выдавать конкретный URL сторонним приложениям.

Вы можете обновить Tor прямо в программе (Help => About Tor Browser) или же скачать актуальную версию с официального сайта.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru