



Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Группа хакеров, состоявшая в партнерских отношениях с владельцами шифровальщика Darkside, взломала сайт поставщика IP-камер и внесла вредоносный код в два программных пакета, предлагаемых для скачивания. Атаку на цепочку поставок удалось обнаружить и пресечь благодаря оперативности одной из жертв заражения, призвавшей на помощь сторонних специалистов.

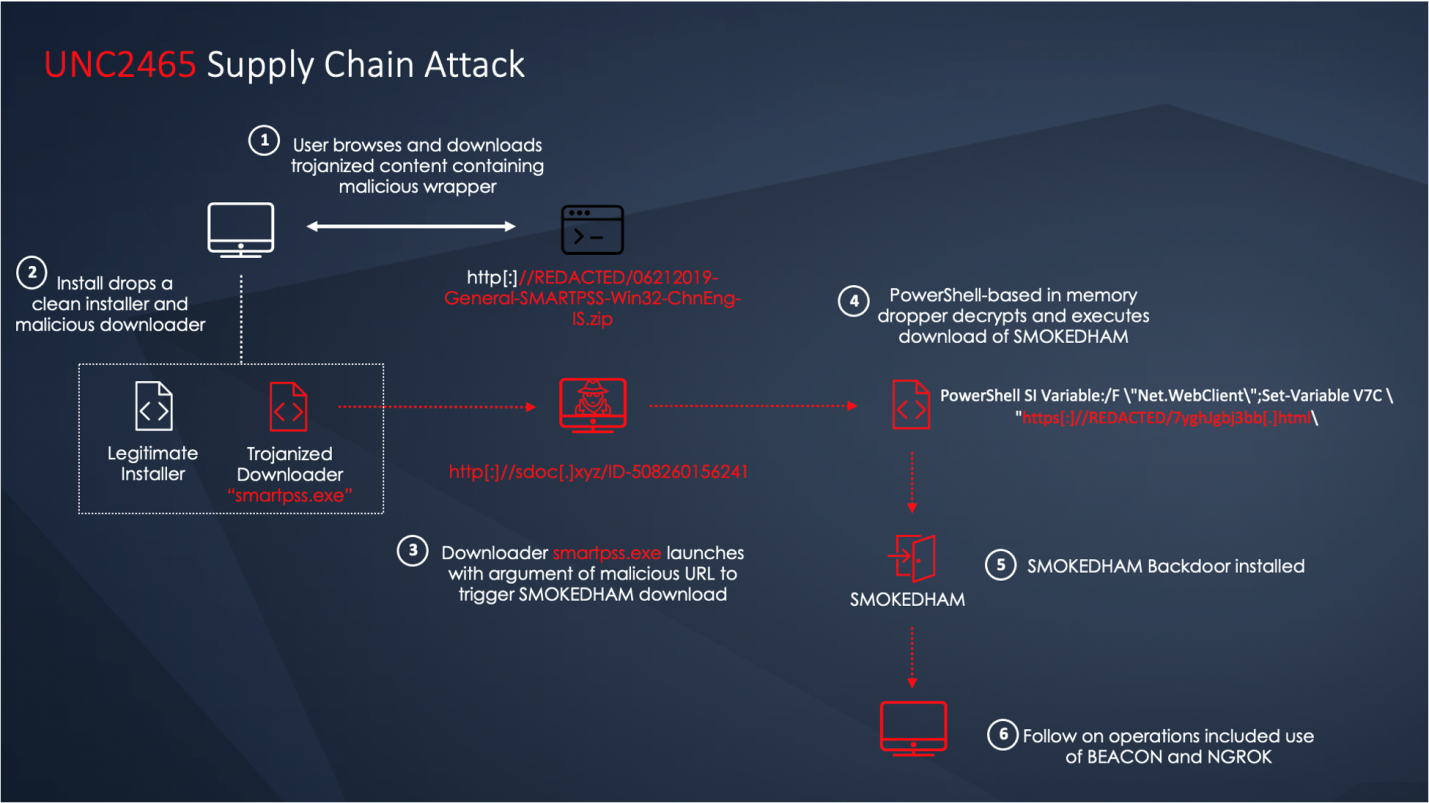
Как оказалось, хакеры проникли в ее сеть с помощью вредоносной версии Windows-приложения SmartPSS (предназначено для работы с камерами Dahua). Зловреда 18 мая загрузил с легитимного сайта один из сотрудников пострадавшей компании. Выявив источник, исследователи из Mandiant уведомили вендора о взломе, и сайт уже очистили от инфекции.

Троянизированный инсталлятор установил в систему бэкдор, который эксперты идентифицировали как SMOKEDHAM. Наличие этого выполняемого в памяти зловреда позволило определить авторов атаки: SMOKEDHAM использует единственная ОПГ — в Mandiant ей присвоили кодовое имя UNC2465.

Обеспечив себе точку входа в сеть, злоумышленники закрепились в системе, загрузив с помощью бэкдора легитимную утилиту NGROK. (Эта программа позволяет создавать туннели для интернет-доступа к локальным серверам, размещенным за NAT.).

Через пять дней они пустили в ход дополнительные инструменты: кейлоггер, Cobalt Strike, а также собрали логины и пароли локальных пользователей, сделав дампы памяти lsass.exe. Добыв нужную информацию, взломщики начали продвигаться вширь по сети, используя RDP.


Группировка UNC2465 — один из нескольких постоянных клиентов Darkside-сервиса, которых в Mandiant различают по номерам. Такие партнеры обычно взламывают сеть, а затем запускают в нее арендованного шифровальщика, делясь выручкой от его работы с владельцами зловреда.

После закрытия этого одиозного предприятия его клиентура осталась без основного орудия выколачивания денег и начала искать альтернативы. Не исключено, что в ближайшем будущем UNC2465 найдет замену Darkside и возобновит сбор дани с жертв взлома.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru