



Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Группа хакеров, состоявшая в партнерских отношениях с владельцами шифровальщика Darkside, взломала сайт поставщика IP-камер и внесла вредоносный код в два программных пакета, предлагаемых для скачивания. Атаку на цепочку поставок удалось обнаружить и пресечь благодаря оперативности одной из жертв заражения, призвавшей на помощь сторонних специалистов.

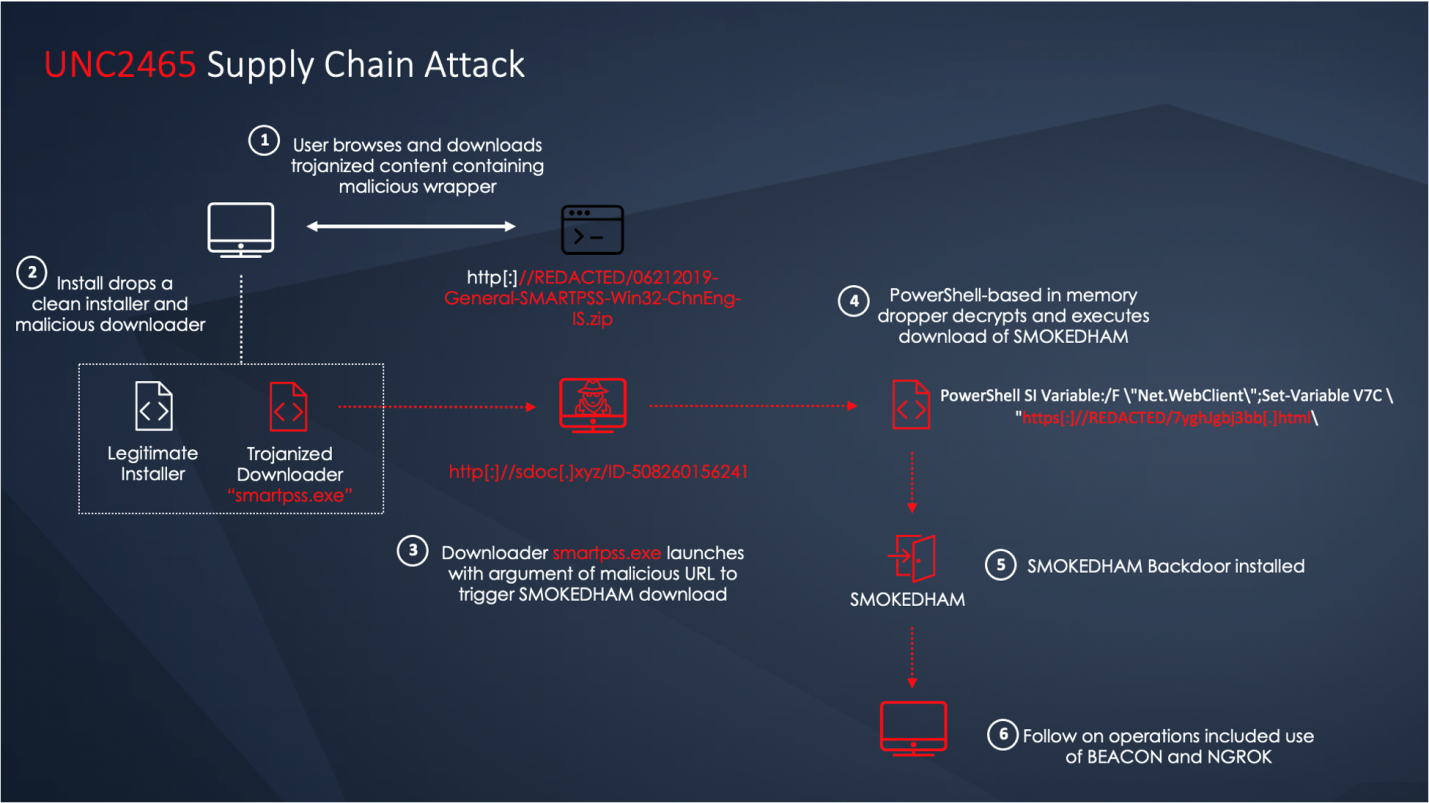
Как оказалось, хакеры проникли в ее сеть с помощью вредоносной версии Windows-приложения SmartPSS (предназначено для работы с камерами Dahua). Зловреда 18 мая загрузил с легитимного сайта один из сотрудников пострадавшей компании. Выявив источник, исследователи из Mandiant уведомили вендора о взломе, и сайт уже очистили от инфекции.

Троянизированный инсталлятор установил в систему бэкдор, который эксперты идентифицировали как SMOKEDHAM. Наличие этого выполняемого в памяти зловреда позволило определить авторов атаки: SMOKEDHAM использует единственная ОПГ — в Mandiant ей присвоили кодовое имя UNC2465.

Обеспечив себе точку входа в сеть, злоумышленники закрепились в системе, загрузив с помощью бэкдора легитимную утилиту NGROK. (Эта программа позволяет создавать туннели для интернет-доступа к локальным серверам, размещенным за NAT.).

Через пять дней они пустили в ход дополнительные инструменты: кейлоггер, Cobalt Strike, а также собрали логины и пароли локальных пользователей, сделав дампы памяти lsass.exe. Добыв нужную информацию, взломщики начали продвигаться вширь по сети, используя RDP.


Группировка UNC2465 — один из нескольких постоянных клиентов Darkside-сервиса, которых в Mandiant различают по номерам. Такие партнеры обычно взламывают сеть, а затем запускают в нее арендованного шифровальщика, делясь выручкой от его работы с владельцами зловреда.

После закрытия этого одиозного предприятия его клиентура осталась без основного орудия выколачивания денег и начала искать альтернативы. Не исключено, что в ближайшем будущем UNC2465 найдет замену Darkside и возобновит сбор дани с жертв взлома.

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru