



Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Группа хакеров, состоявшая в партнерских отношениях с владельцами шифровальщика Darkside, взломала сайт поставщика IP-камер и внесла вредоносный код в два программных пакета, предлагаемых для скачивания. Атаку на цепочку поставок удалось обнаружить и пресечь благодаря оперативности одной из жертв заражения, призвавшей на помощь сторонних специалистов.

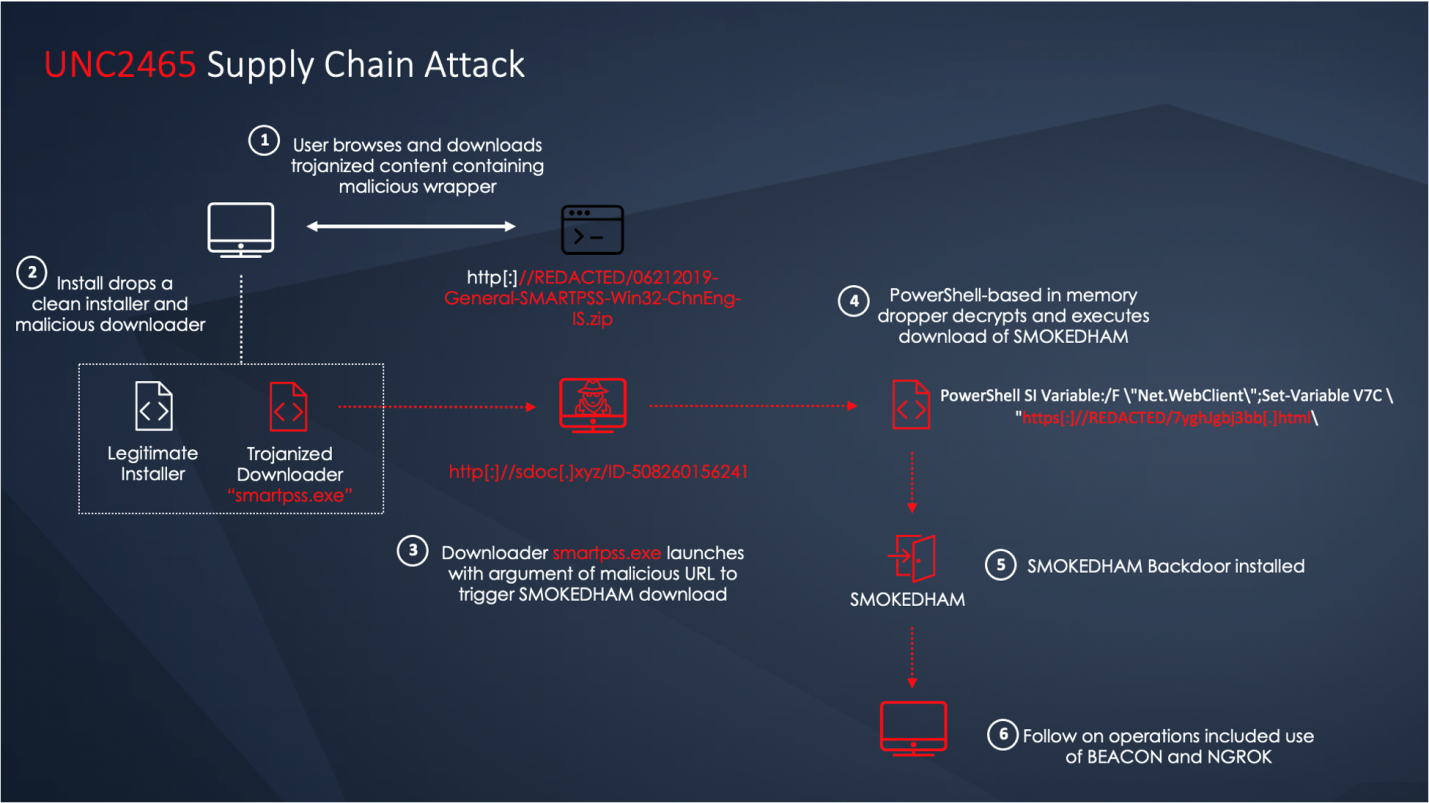
Как оказалось, хакеры проникли в ее сеть с помощью вредоносной версии Windows-приложения SmartPSS (предназначено для работы с камерами Dahua). Зловреда 18 мая загрузил с легитимного сайта один из сотрудников пострадавшей компании. Выявив источник, исследователи из Mandiant уведомили вендора о взломе, и сайт уже очистили от инфекции.

Троянизированный инсталлятор установил в систему бэкдор, который эксперты идентифицировали как SMOKEDHAM. Наличие этого выполняемого в памяти зловреда позволило определить авторов атаки: SMOKEDHAM использует единственная ОПГ — в Mandiant ей присвоили кодовое имя UNC2465.

Обеспечив себе точку входа в сеть, злоумышленники закрепились в системе, загрузив с помощью бэкдора легитимную утилиту NGROK. (Эта программа позволяет создавать туннели для интернет-доступа к локальным серверам, размещенным за NAT.).

Через пять дней они пустили в ход дополнительные инструменты: кейлоггер, Cobalt Strike, а также собрали логины и пароли локальных пользователей, сделав дампы памяти lsass.exe. Добыв нужную информацию, взломщики начали продвигаться вширь по сети, используя RDP.


Группировка UNC2465 — один из нескольких постоянных клиентов Darkside-сервиса, которых в Mandiant различают по номерам. Такие партнеры обычно взламывают сеть, а затем запускают в нее арендованного шифровальщика, делясь выручкой от его работы с владельцами зловреда.

После закрытия этого одиозного предприятия его клиентура осталась без основного орудия выколачивания денег и начала искать альтернативы. Не исключено, что в ближайшем будущем UNC2465 найдет замену Darkside и возобновит сбор дани с жертв взлома.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru