



В свободном доступе найдено 1,5 миллиона СМС, похожих на сообщения Сбера

В свободном доступе найдено 1,5 миллиона СМС, похожих на сообщения Сбера

В свободном доступе найдено 1,5 миллиона СМС, похожих на сообщения Сбера

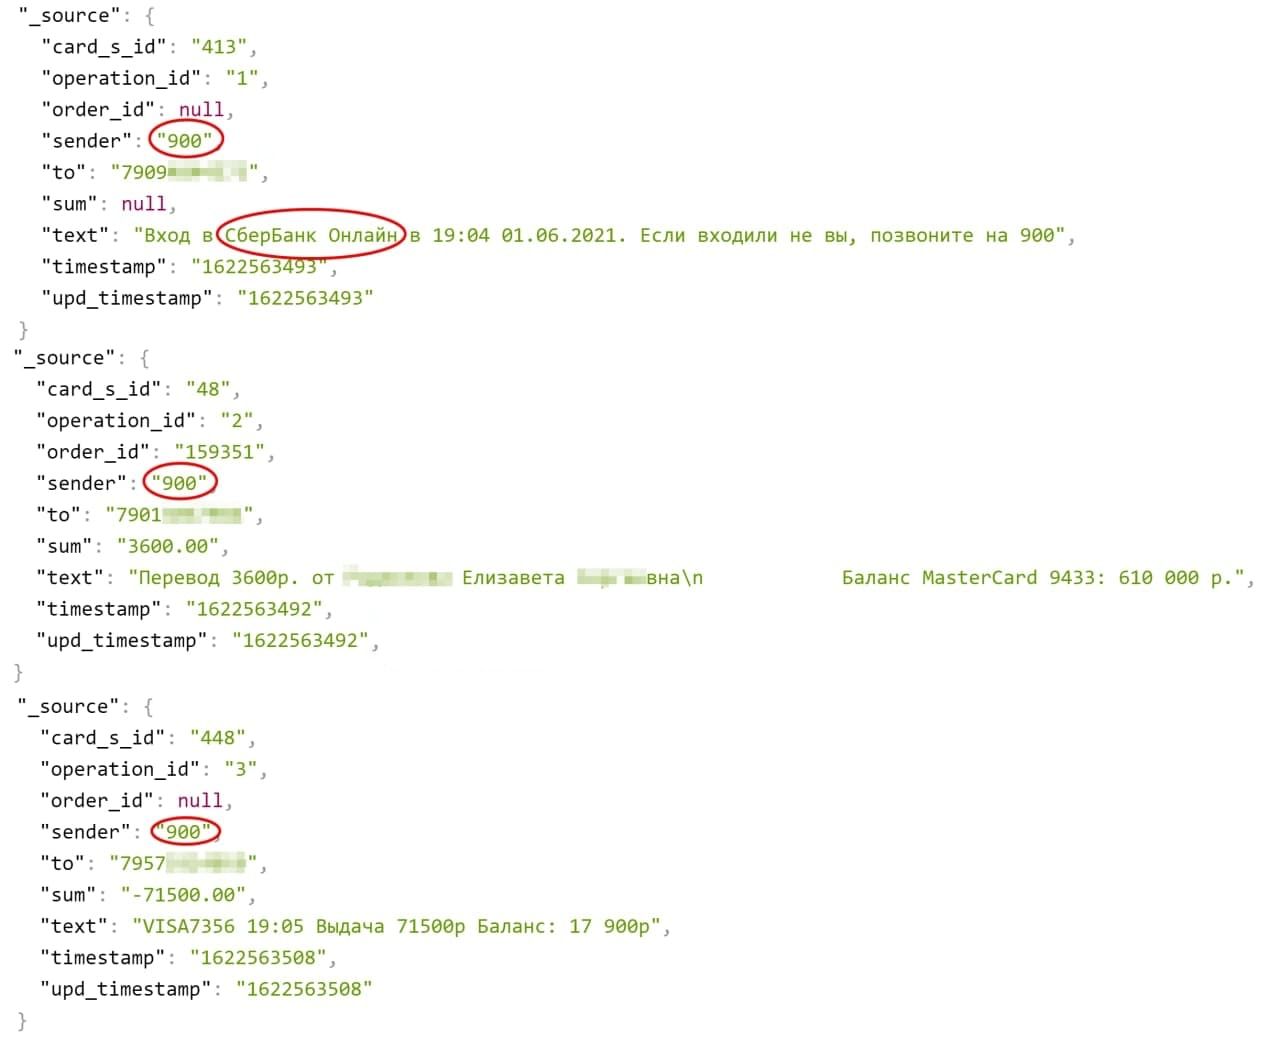
За пределами России обнаружен общедоступный сервер базы данных, содержащий свыше 1,5 млн записей об СМС-сообщениях с номера 900 (принадлежит Сберу). В банке утечку отрицают и сочли найденную информацию фальшивой.

Найденный сервер Elasticsearch расположен в Нидерландах и уже неделю находится в открытом доступе. Данные на нем динамически обновляются — за время наблюдения в базе появилось более 51 тыс. новых записей.

В них помимо прочего содержится следующая информация:

  • номер телефона получателя СМС;
  • текст сообщения (уведомление о входе в сервис Сбера либо движении средств с указанием суммы, баланса, четырех цифр номера карты);
  • дата отправки СМС (c 29.05.2021 по 15.06.2021).


Владельцев уязвимого сервера установить не удалось. В Сбер было направлено соответствующее извещение (через специальную форму на сайте банка).

После обнародования находки все индексы Elasticsearch, включая данные по СМС, были стерты. Кто это сделал, неизвестно, однако доступ к серверу остался открытым.

В ответ на запрос Хабра о комментарии представители Сбера заявили следующее:

«Компания провела проверку и выяснила, что это фейковые данные и они не имеют отношения к клиентам банка».

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru