



В свободном доступе найдено 1,5 миллиона СМС, похожих на сообщения Сбера

В свободном доступе найдено 1,5 миллиона СМС, похожих на сообщения Сбера

В свободном доступе найдено 1,5 миллиона СМС, похожих на сообщения Сбера

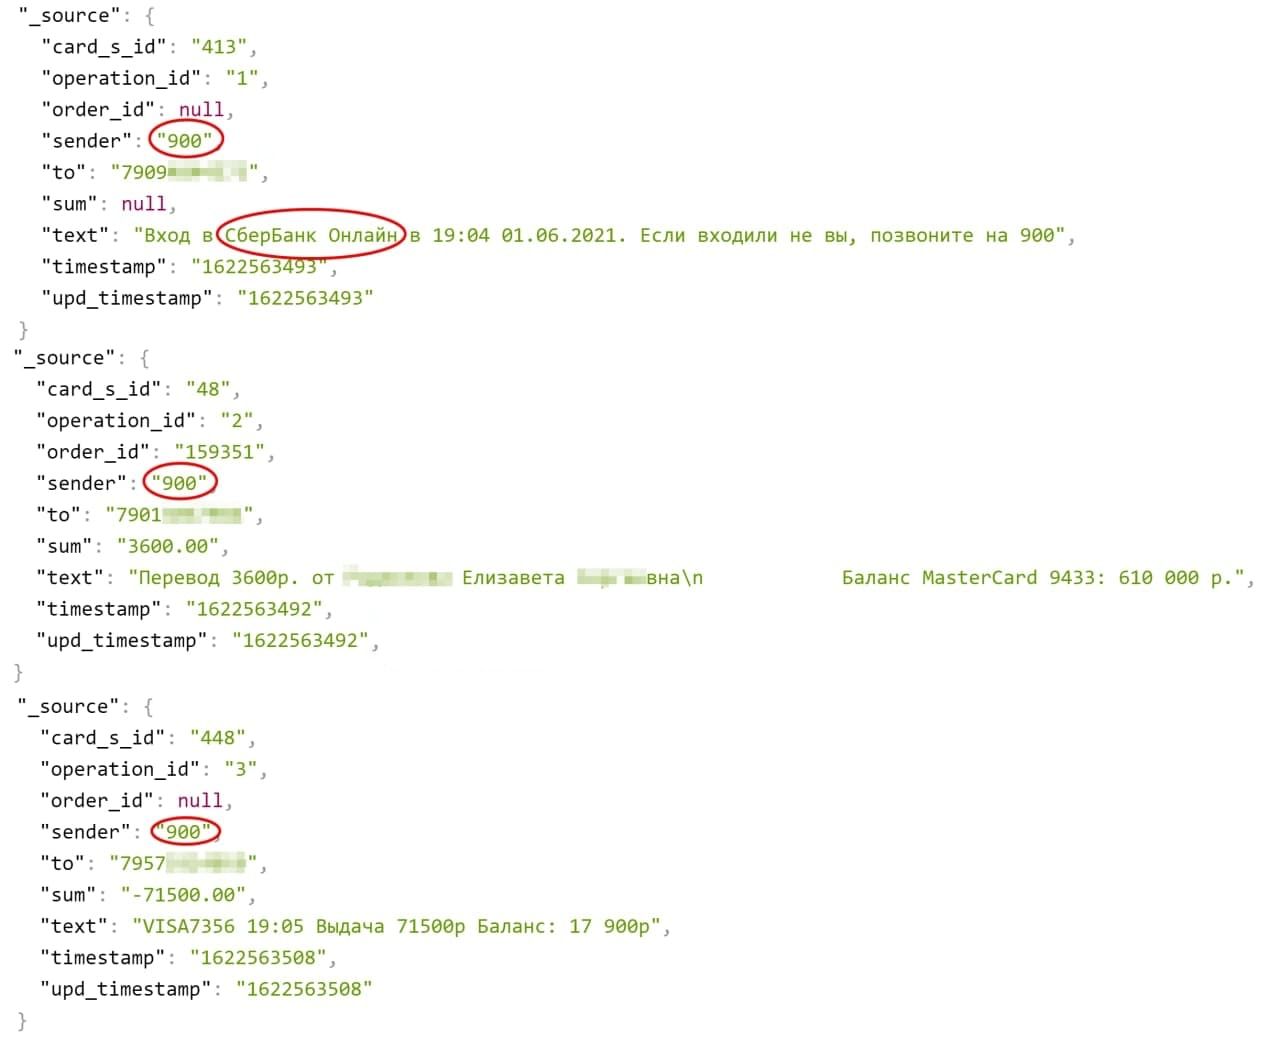
За пределами России обнаружен общедоступный сервер базы данных, содержащий свыше 1,5 млн записей об СМС-сообщениях с номера 900 (принадлежит Сберу). В банке утечку отрицают и сочли найденную информацию фальшивой.

Найденный сервер Elasticsearch расположен в Нидерландах и уже неделю находится в открытом доступе. Данные на нем динамически обновляются — за время наблюдения в базе появилось более 51 тыс. новых записей.

В них помимо прочего содержится следующая информация:

  • номер телефона получателя СМС;
  • текст сообщения (уведомление о входе в сервис Сбера либо движении средств с указанием суммы, баланса, четырех цифр номера карты);
  • дата отправки СМС (c 29.05.2021 по 15.06.2021).


Владельцев уязвимого сервера установить не удалось. В Сбер было направлено соответствующее извещение (через специальную форму на сайте банка).

После обнародования находки все индексы Elasticsearch, включая данные по СМС, были стерты. Кто это сделал, неизвестно, однако доступ к серверу остался открытым.

В ответ на запрос Хабра о комментарии представители Сбера заявили следующее:

«Компания провела проверку и выяснила, что это фейковые данные и они не имеют отношения к клиентам банка».

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru