



Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Исследователи из Trustwave обнаружили в интернете более 4 тыс. экземпляров vCenter Server, содержащих критическую RCE-уязвимость, которую VMware пропатчила три недели назад. Халатность владельцев таких серверов играет на руку злоумышленникам, которым уже доступны четыре рабочих эксплойта.

Виновником появления уязвимости CVE-2021-21985 является один из плагинов vCenter, который по умолчанию включен. Эксплойт возможен при наличии доступа к серверу на порту 443 и позволяет выполнить любую команду в ОС с неограниченными привилегиями.

Проблема актуальна для vCenter веток 7.0, 6.7 и 6.5, а также vCloud Foundation версий 3 и 4. Патчи для обоих продуктов разработчик выпустил 25 мая.

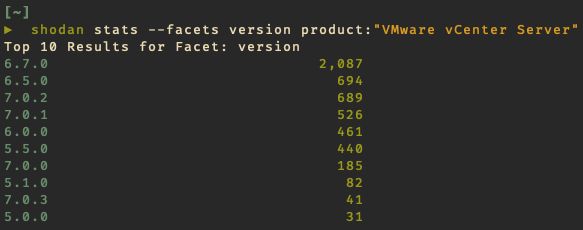
Поиск по Shodan, проведенный недавно в Trustwave, выявил около 5,3 тыс. подключенных к интернету серверов vCenter. На большинстве этих машин работают версии софта, получившие майские обновления.


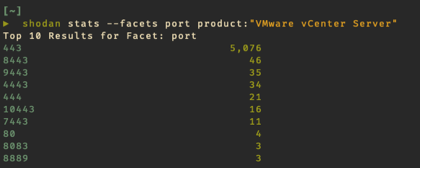
Наиболее часто при этом используется порт 443.


Проверка на наличие CVE-2021-21985 показала, что из 4969 хостов vCenter, на которые в Shodan есть данные, уязвимы 4019, то есть почти 81%. Остальные в основном используют версии, которые VMware давно сняла с поддержки.

По данным Trustwave, на настоящий момент опубликовано четыре PoC-эксплойта, пригодных для проведения атак на CVE-2021-21985. Этой дырой уже интересуются, и пользователям vCenter рекомендуется незамедлительно применить патч — или пока отключить уязвимый плагин, следуя инструкциям VMware.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru