



Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Исследователи из Trustwave обнаружили в интернете более 4 тыс. экземпляров vCenter Server, содержащих критическую RCE-уязвимость, которую VMware пропатчила три недели назад. Халатность владельцев таких серверов играет на руку злоумышленникам, которым уже доступны четыре рабочих эксплойта.

Виновником появления уязвимости CVE-2021-21985 является один из плагинов vCenter, который по умолчанию включен. Эксплойт возможен при наличии доступа к серверу на порту 443 и позволяет выполнить любую команду в ОС с неограниченными привилегиями.

Проблема актуальна для vCenter веток 7.0, 6.7 и 6.5, а также vCloud Foundation версий 3 и 4. Патчи для обоих продуктов разработчик выпустил 25 мая.

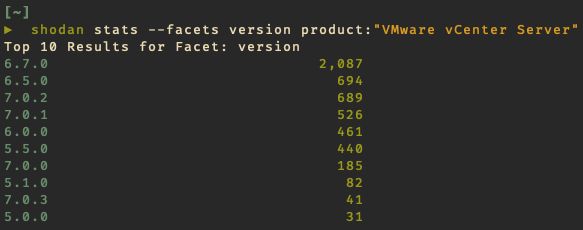
Поиск по Shodan, проведенный недавно в Trustwave, выявил около 5,3 тыс. подключенных к интернету серверов vCenter. На большинстве этих машин работают версии софта, получившие майские обновления.


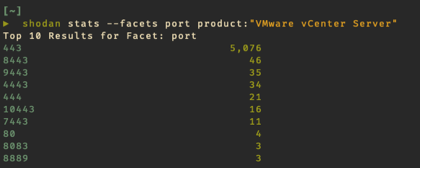
Наиболее часто при этом используется порт 443.


Проверка на наличие CVE-2021-21985 показала, что из 4969 хостов vCenter, на которые в Shodan есть данные, уязвимы 4019, то есть почти 81%. Остальные в основном используют версии, которые VMware давно сняла с поддержки.

По данным Trustwave, на настоящий момент опубликовано четыре PoC-эксплойта, пригодных для проведения атак на CVE-2021-21985. Этой дырой уже интересуются, и пользователям vCenter рекомендуется незамедлительно применить патч — или пока отключить уязвимый плагин, следуя инструкциям VMware.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru