



ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

Специалисты в области кибербезопасности рассказали о новом векторе атаки, строящемся на использовании некорректной конфигурации TLS-серверов. В случае успешной эксплуатации злоумышленники могут перенаправить HTTPS-трафик браузера жертвы на другой IP-адрес и потенциально украсть конфиденциальную информацию пользователя.

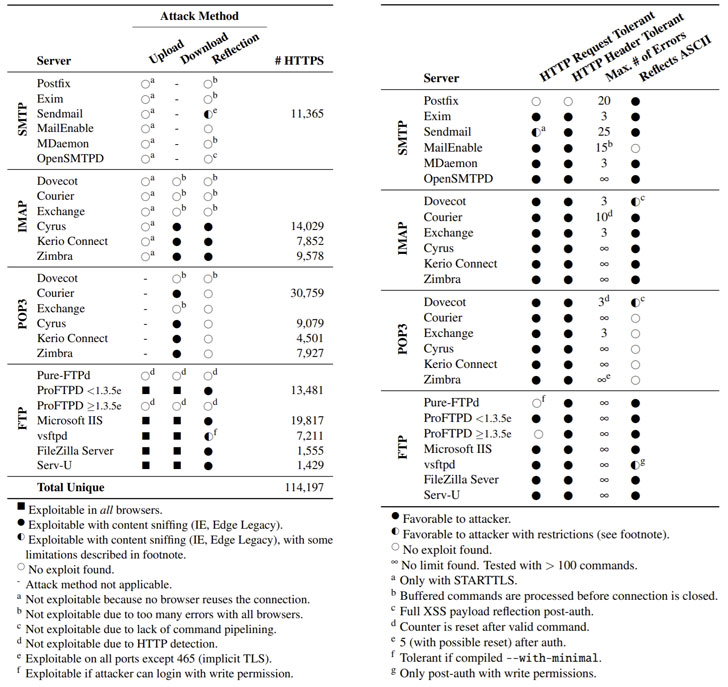
Сама форма атаки получила имя ALPACA (сокращение от «Application Layer Protocol Confusion - Analyzing and mitigating Cracks in tls Authentication»). Её обнаружили эксперты Рурского Мюнстерского и Падерборнского университетов.

«Атакующие могут перенаправить трафик от одного поддомена другому, при этом сохранится валидная TLS-сессия. Такие вот кросс-протокольные атаки возможны в том случае, когда некорректное поведение одного из сервисов вызывает компрометацию другого протокола прикладного уровня», — говорится в исследовании специалистов.

Как объяснили исследователи, ALPACA существует из-за того, что TLS не привязывает TCP-соединение к протоколу прикладного уровня. Другими словами, это неспособность TLS защитить подлинность TCP-соединения.

Если взять клиент (браузер пользователя) и два сервера приложений, задача вырисовывается следующая: заставить запасной сервер принять данные от клиента и наоборот. При этом клиент использует специальный протокол для открытия защищённого канала (скажем, HTTPS) при взаимодействии с целевым сервером, а подставной сервер может задействовать другой протокол (скажем, FTP) — такие атаки и называются кросс-протокольными.


Бороться с кросс-протокольными атаками эксперты предлагают расширениями Application Layer Protocol Negotiation (ALPN) и Server Name Indication (SNI). Дополнительную информацию относительно ALPACA исследователи обещают представить на конференции Black Hat USA 2021 в этом году. Также можно изучить соответствующий код на GitHub.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru