



СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

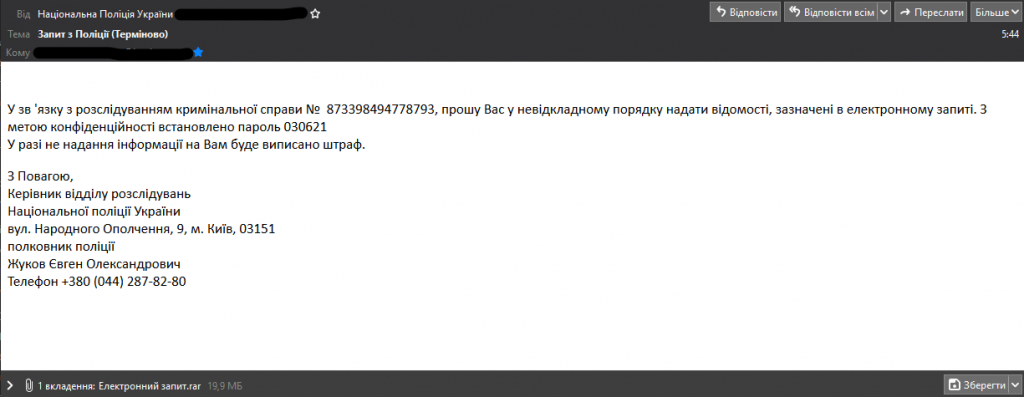
Служба безопасности и киберполиция Украины опубликовали предупреждения о вредоносных email-рассылках, якобы инициированных российскими спецслужбами. По версии СБУ, данная киберкампания нацелена на установку скрытого контроля над компьютерами органов государственной власти, местного самоуправления и частных компаний – субъектов критической информационной инфраструктуры (КИИ) страны.

При этом силовики отметили, что зловредные письма распространяются «массово». Послание написано от имени Управления патрульной полиции Киева и сообщает получателю о неуплате налога.

Во избежание штрафа ему предлагают незамедлительно предоставить сведения, перечень которых якобы приведен во вложении.


Этот запароленный RAR-архив содержит исполняемый файл с двойным расширением .pdf.exe — для маскировки. На самом деле это модифицированная версия Remote Utilities, легитимного инструмента удаленного доступа к рабочему столу, позволяющего злоумышленнику захватить контроль над целевой системой. Украинские киберкопы также указали на возможность кражи документов в форматах .doc, .docx, .rtf и проч.

Командные серверы, поднятые в рамках текущей email-кампании, расположены в России, Германии и Нидерландах.

Потенциальным жертвам вредоносной атаки рекомендуется проверить системы на наличие признаков компрометации, которые приведены на сайте СБУ и опубликованы в Facebook украинской Группой быстрого реагирования на киберинциденты (UACERT).

Не исключено, что ничем не подкрепленные обвинения СБУ в адрес российских спецслужб  вызваны высылкой из России гражданина Украины Алексея (Олексия) Семеняки, представителя интернет-регистратора RIPE NCC в странах бывшего СНГ, ранее — исполнительного директора ИБ-компании Qrator Labs. ФСБ РФ заподозрило украинца в шпионаже в пользу СБУ и надолго закрыло ему въезд в Россию.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru