



СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

СБУ сообщило о целевых атаках российских спецслужб на госорганы Украины

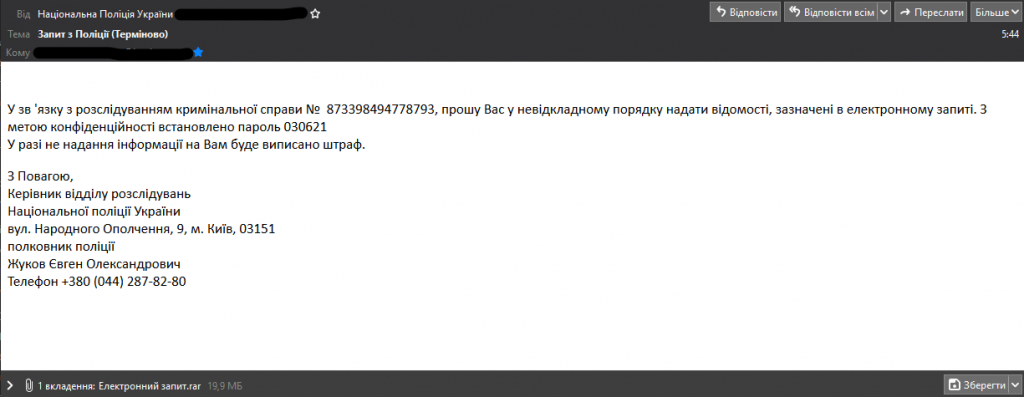
Служба безопасности и киберполиция Украины опубликовали предупреждения о вредоносных email-рассылках, якобы инициированных российскими спецслужбами. По версии СБУ, данная киберкампания нацелена на установку скрытого контроля над компьютерами органов государственной власти, местного самоуправления и частных компаний – субъектов критической информационной инфраструктуры (КИИ) страны.

При этом силовики отметили, что зловредные письма распространяются «массово». Послание написано от имени Управления патрульной полиции Киева и сообщает получателю о неуплате налога.

Во избежание штрафа ему предлагают незамедлительно предоставить сведения, перечень которых якобы приведен во вложении.


Этот запароленный RAR-архив содержит исполняемый файл с двойным расширением .pdf.exe — для маскировки. На самом деле это модифицированная версия Remote Utilities, легитимного инструмента удаленного доступа к рабочему столу, позволяющего злоумышленнику захватить контроль над целевой системой. Украинские киберкопы также указали на возможность кражи документов в форматах .doc, .docx, .rtf и проч.

Командные серверы, поднятые в рамках текущей email-кампании, расположены в России, Германии и Нидерландах.

Потенциальным жертвам вредоносной атаки рекомендуется проверить системы на наличие признаков компрометации, которые приведены на сайте СБУ и опубликованы в Facebook украинской Группой быстрого реагирования на киберинциденты (UACERT).

Не исключено, что ничем не подкрепленные обвинения СБУ в адрес российских спецслужб  вызваны высылкой из России гражданина Украины Алексея (Олексия) Семеняки, представителя интернет-регистратора RIPE NCC в странах бывшего СНГ, ранее — исполнительного директора ИБ-компании Qrator Labs. ФСБ РФ заподозрило украинца в шпионаже в пользу СБУ и надолго закрыло ему въезд в Россию.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru