



АНБ шпионила за европейскими политиками через узел коммуникации Дании

АНБ шпионила за европейскими политиками через узел коммуникации Дании

АНБ шпионила за европейскими политиками через узел коммуникации Дании

Иностранная разведывательная служба Дании позволила Агентству национальной безопасности (АНБ) США использовать важный телекоммуникационный узел для шпионажа за общением европейских политиков. Об этом заявил ряд информационных агентств, работающих на территории Европы.

Этой кибершпионской операции дали имя «Operation Dunhammer», она была активна с 2012 по 2014 год. Для успешного функционирования схемы спецслужбы Дании и США подписали специальный договор.

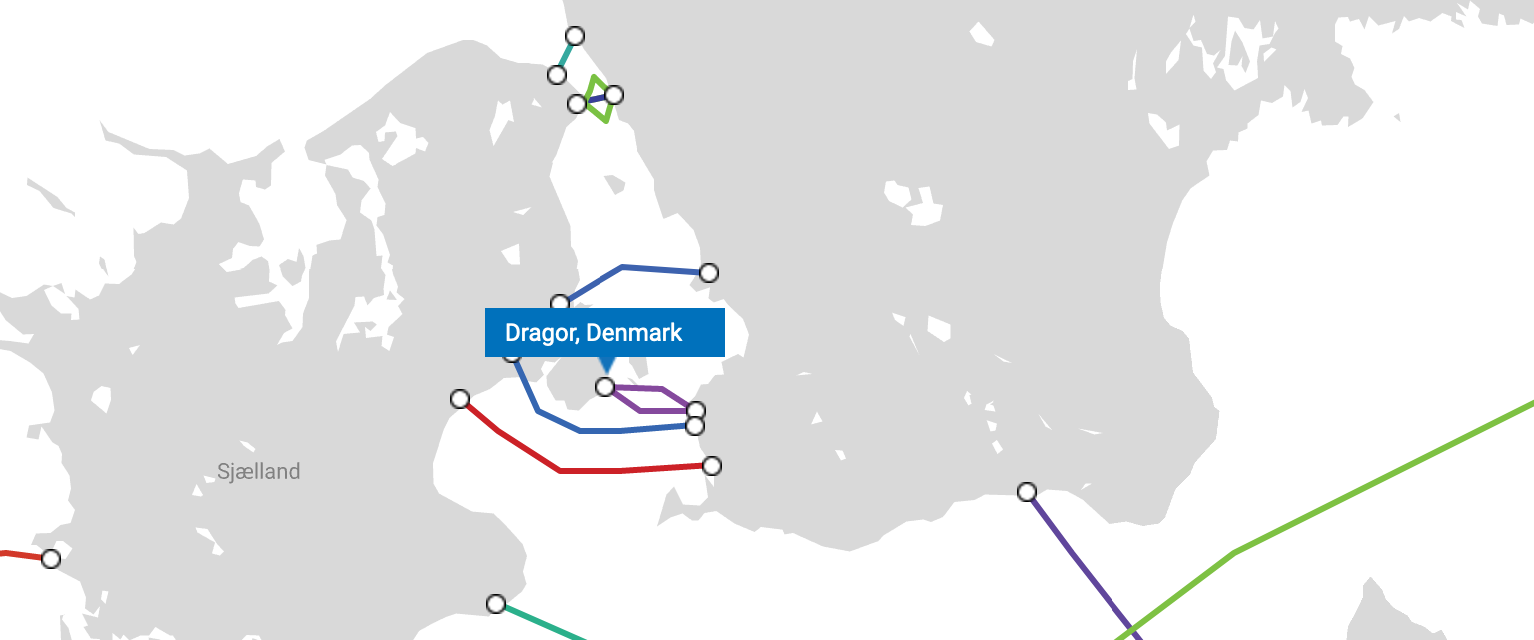
В результаты американская сторона внедрила систему под названием XKeyscore в телекоммуникационный узел, расположенный в городе Драгёр (близ Копенгагена). Именно там несколько подводных кабелей «соединяют» Данию со Скандинавским полуостровом.


Согласно сообщениям европейских информационных агентств, АНБ США использовало систему XKeyscore для массовой «киберпрослушки» мобильного и интернет-трафика. В итоге Вашингтону удавалось перехватывать электронные письма, звонки, СМС-сообщения и переписки в чатах, принадлежащие европейским политикам.

Интересно, что после скандала с утечками Сноудена власти Дании решили разорвать соглашение. Более того, выявилось, что американские спецслужбы вполне успешно прослушивали и самих датских политиков.

Информация об этом просочилась в общий доступ на этих выходных, когда один из датских телеведущих получил доступ к документу под названием «Dunhammer Report», где содержались результаты расследования властей Дании.

Как американские, так и датские чиновники на сегодняшний день отказываются комментировать данную тему. При этом Сноуден на этих же выходных подтвердил информацию о совместной операции Вашингтона и Копенгагена.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru