



Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

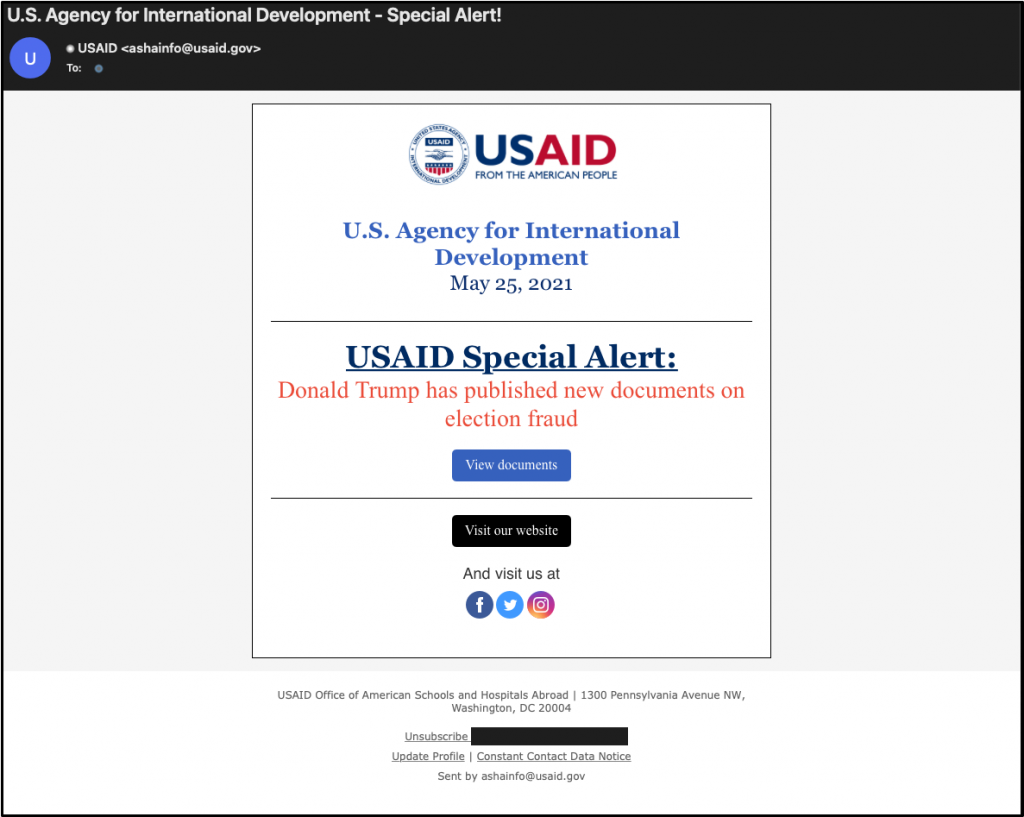
Представители корпорации Microsoft заявили, что российская киберпреступная группировка использовала четыре новых семейства вредоносных программ в ходе недавних фишинговых атак. Уточним, что речь идёт о кампании, в которой якобы российские хакеры выдавали себя за Агентство США по международному развитию (АМР США).

Информация об использовании четырёх ранее неизвестных образцов вредоносов поступила от Microsoft Threat Intelligence Center (MSTIC). Как отметили специалисты, за кибероперацией стоит группировка под кодовым именем APT29 (Nobelium).

Используя скомпрометированный аккаунт и рассылая фишинговые письма, злоумышленники выдавали себя за АМР США. В общей сложности APT-группировка отправила приблизительно 3000 писем, а адресатами стали более 150 организаций (включая сферу международного сотрудничества, гуманитарную область и борьбу за права человека).


Согласно опубликованным Microsoft деталям, среди четырёх новых зловредов было вложение в виде HTML-файла — «EnvyScout». Также в связке присутствовали загрузчики «BoomBox» и «NativeZone», а за запуск шелл-кода отвечал «VaporRage». Первый злонамеренный файл в формате HTML/JS предназначен для кражи учётных данных аккаунтов пользователей Windows. Помимо этого, он устанавливает на устройство жертвы вредоносный ISO-файл.

«На этой стадии атаки ничего не подозревающий пользователь попытается открыть загруженный ISO-образ, однако в этом случае запустится скрытый исполняемый файл — BOOM.exe, который является частью семейства BoomBox», — пишет Microsoft.

BoomBox, кстати, по цепочке загружает и настраивает вредонос NativeZone, который предстаёт в виде библиотеки NativeCacheSvc.dll. Этот зловред запускается автоматически при каждом входе пользователя в аккаунт Windows.

Наконец, стоит отметить четвёртую ступень атаки, которую взял на себя вредонос VaporRage — CertPKIProvider.dll. После запуска эта программа пытается связаться с командным сервером (C2) и передать ему все украденные данные.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru