



Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений для Google Chrome мешают HTTP-заголовкам безопасности

Тысячи расширений Google Chrome, доступных в официальном магазине Chrome Web Store, мешают популярным сайтам использовать HTTP-заголовки для безопасности. В результате аддоны открывают возможность для целого спектра веб-атак на посетителей интернет-ресурсов.

Речь идёт о так называемых HTTP Security Headers, которые мы рассматривали на примере движка WordPress. Такие заголовки действительно важны для обеспечения безопасности пользователей.

Если углубиться в принцип работы, Security Headers представляют собой HTTP-запрос, который сервер отправляет клиентскому приложению (например, браузеру). Известно, что с помощью HTTP-заголовком владелец веб-сайта может в определённом смысле «инструктировать» браузер пользователя, как себя вести с конкретным контентом.

HTTP-заголовки для безопасности годами создавались для активации и настройки различных защитных функций в браузере или другом приложении-клиенте. Наиболее популярные из таких заголовков сегодня используются для проверки HTTPS-соденинения, защиты от XSS-атак или скрытого в iframe кода, который может выкрасть пользовательские данные.

Тем не менее HTTP-заголовки не гарантируют надёжной защиты, поскольку в конечном итоге всё зависит от браузера пользователя. Именно между интернет-обозревателем и веб-сайтом вклиниваются нежелательные расширения, которые могут препятствовать некоторым HTTP-заголовкам, введённым для безопасности.

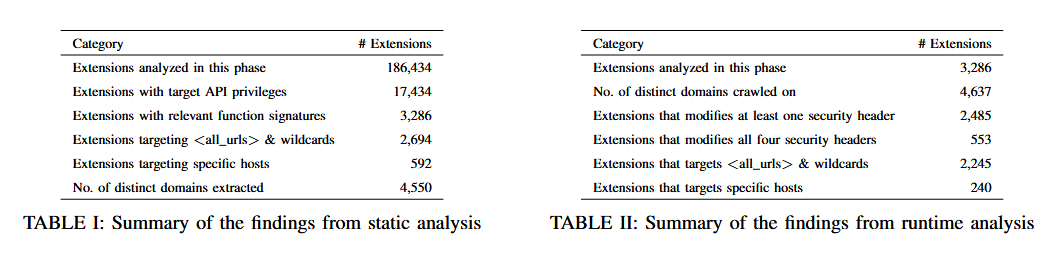
Как объяснили (PDF) исследователи из CISPA Helmholtz Center for Information Security на конференции NDSS 2021, в официальном магазине Chrome Web Store можно найти тысячи аддонов, которые в том или ином виде вмешиваются в работу HTTP-заголовков.

В общей сложности специалисты изучили 186 434 расширений, найдя при этом 2485 аддонов, меняющих как минимум один HTTP-заголовок.

Подпишитесь на новости

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru