



Google Chrome внезапно падает у пользователей Windows 10 — что делать

Google Chrome внезапно падает у пользователей Windows 10 — что делать

Google Chrome внезапно падает у пользователей Windows 10 — что делать

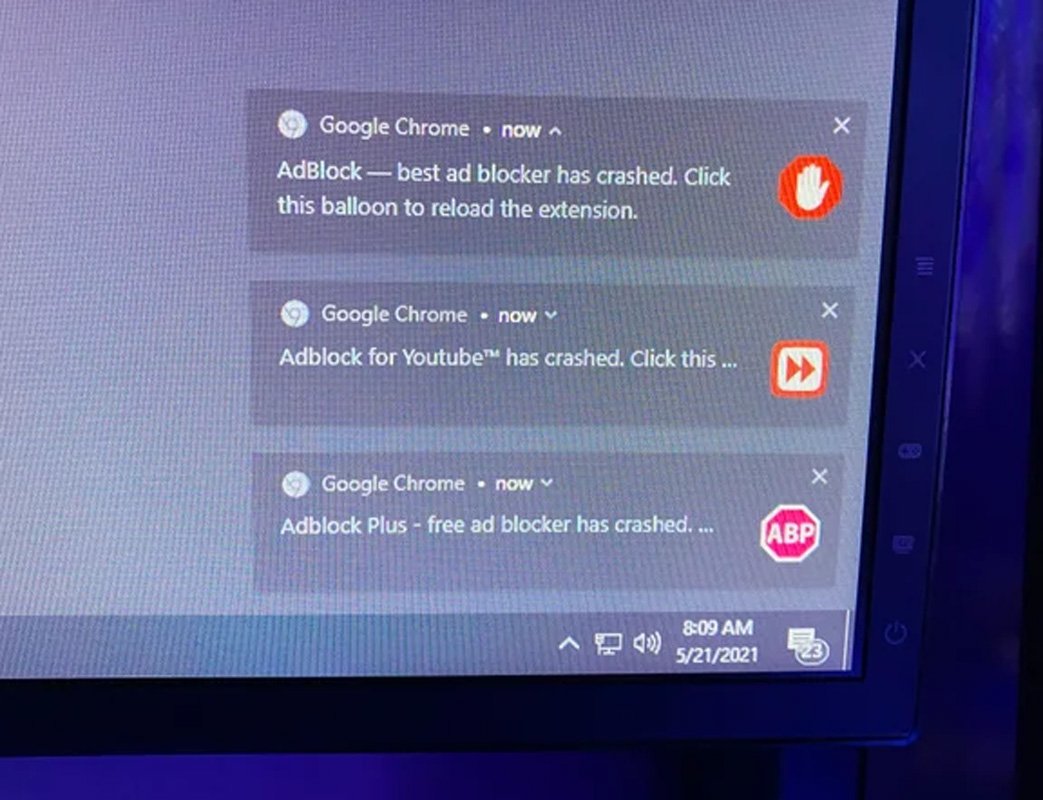
В определённый момент пользователи операционной системы Windows обнаружили, что браузер Google Chrome начал аварийно завершать работу. Фактически дошло до того, что интернет-обозреватель нельзя было нормально использовать, а о причинах приходилось только догадываться.

Напомним, что разработчики Google выпустили Chrome версии 90.0.4430.212 ровно две недели назад — 10 мая. Сразу после релиза от пользователей не поступало жалоб на вылет программы, однако всё поменялось буквально на днях.

Первым о проблеме сообщило издание Windows Latest: люди начали жаловаться на падение расширений для браузера и вкладок Google Chrome. Аварийное завершение работы происходило внезапно при обычном использовании интернет-обозревателя. Постепенно форум поддержки Chrome и Reddit наполнились обращениями раздосадованных пользователей.

«Около 15 минут назад совершенно неожиданно Google Chrome завершил работу. Все аддоны упали, а вкладки отказывались загружаться. Абсолютно пустой экран, а на вкладке значится "Untitled"», — пишет один из участников сообщества Reddit.


Некоторые даже сообщали о невозможности открыть настройки или страницу расширений, причём проблема затрагивала как обычный режим, так и «Инкогнито». Чуть позже исследователи и сами пользователи начали докапываться до сути проблемы.

Оказалось, что баг был связан с директорией %UserProfile%\AppData\Local\Google\Chrome\User Data, которая используется для хранения данных пользователя, расширений и настроек браузера.

В связи с этим разработчики Chrome посоветовали сделать резервную копию этой папки, а после выполнить одно из следующих действий:

  1. Убедиться, что синхронизация работает корректно. Для этого нужно посетить страницы https://chrome.google.com/sync и https://passwords.google.com.
  2. Закрыть все вкладки и окна Google Chrome.
  3. Открыть Проводник Windows и папку %LOCALAPPDATA%\Google\Chrome\User Data в нём.
  4. Удалить файл «Local State» (только при наличии бэкапа!).
  5. Открыть Chrome.

Второй способ требует переименования директории «User Data» (подойдёт любое другое имя).

Update:

Google выпустила обновление, устраняющее проблему вылета Chrome в операционных системах Windows и Linux. Все столкнувшиеся с багом пользователи могут установить апдейт.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru