



Microsoft предупредила об атаках фейкового шифровальщика

Microsoft предупредила об атаках фейкового шифровальщика

Microsoft предупредила об атаках фейкового шифровальщика

Microsoft зафиксировала крупную кампанию по распространению Java-трояна STRRAT, обеспечивающего своим операторам удалённый доступ (RAT). Известно, что этот вредонос похищает данные жертв, параллельно вводя в заблуждение имитацией атаки программы-вымогателя.

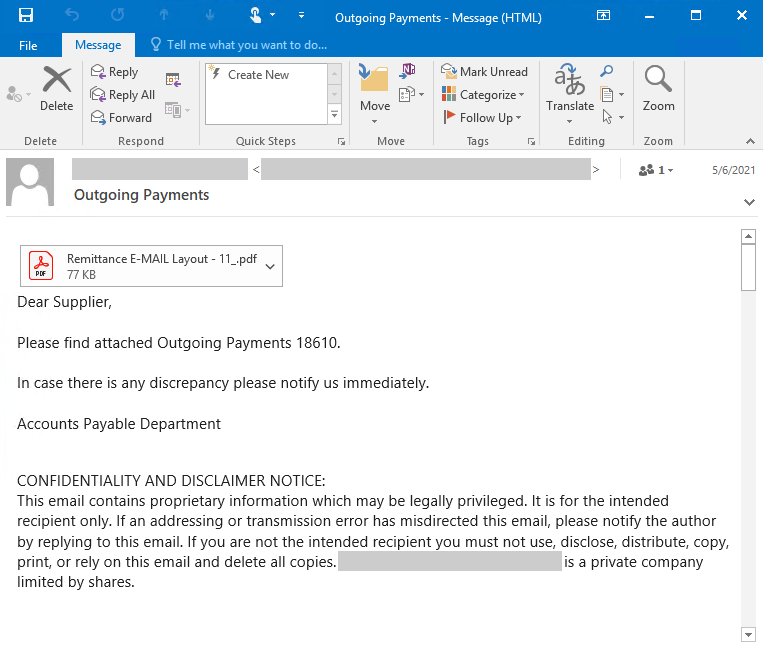
Команда исследователей Microsoft посвятила целую серию твитов «масштабной имейл-кампании», распространяющей фейковый шифровальщик. Для этого злоумышленники использовали скомпрометированные электронные ящики.

Вредоносные письма всеми правдами пытались заставить получателя открыть вложение, замаскированное под PDF-документ. На самом же деле таким способом на компьютер жертвы скачивался троян, обеспечивающий оператору удалённый доступ.

«К письмам злоумышленники прикрепляли файл, который выдавали за PDF. При открытии вложения вредонос связывался с доменом атакующих и загружал в систему получателя троян. Последний, кстати, славится имитацией действий шифровальщика, поскольку имеет привычку добавлять к файлам пользователя расширение ".crimson". Сами файлы при этом не шифруются», — объяснили специалисты Microsoft.


По сути, уловки с расширением и якобы шифрованием файлов используются исключительно для отвлечения внимания пользователя, поскольку в это же время в фоновом режиме вредоносная программа крадёт важные файлы и передаёт их оператору.

Помимо этого, STRRAT может записывать нажатия клавиш, позволяет злоумышленникам удалённо запускать команды и извлекать важную информацию вроде учётных данных от имейл-клиентов и из браузеров Firefox, Internet Explorer, Chrome.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru