



Половина эксплойтов, популярных у хакеров, заточены под баги Microsoft

Половина эксплойтов, популярных у хакеров, заточены под баги Microsoft

Половина эксплойтов, популярных у хакеров, заточены под баги Microsoft

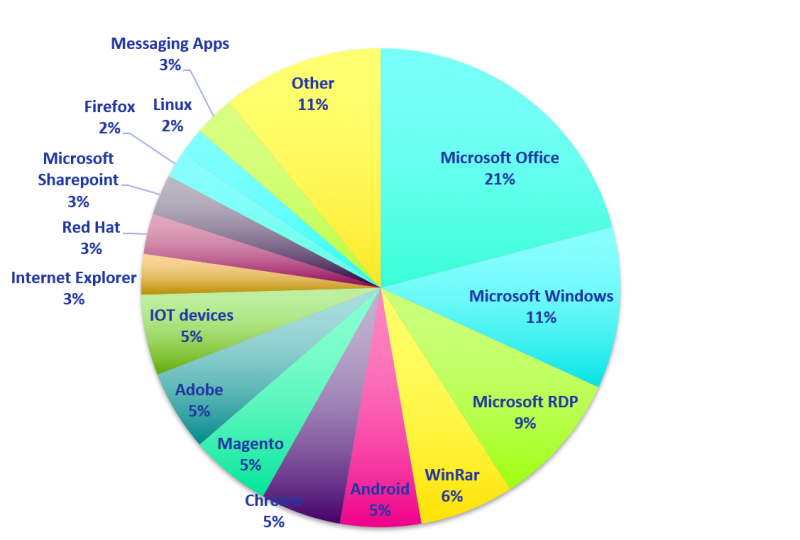
Проведенное в Trend Micro исследование показало, что 47% эксплойтов, пользующихся спросом на черном рынке, ориентированы на уязвимости в продуктах Microsoft. Почти в половине случаев покупателей интересуют инструменты для уязвимостей, выявленных два года назад и ранее. Эти цифры озвучила Маира Фуэнтес (Mayra Rosario Fuentes), выступая с докладом на конференции RSA, проходящей в США.

Эксперты два года (с января 2019 по декабрь 2020) изучали объявления о купле-продаже эксплойтов на подпольных англо- и русскоязычных форумах, общим числом более 600. Собранная ими статистика полезна не только для специалистов, но и для пользователей ИТ-продуктов — она помогает сориентироваться в потоке патчей и точнее расставлять приоритеты при их применении.

Примечательно, что на долю эксплойтов для IoT пришлось лишь 5% запросов. Тем не менее, исследователи ожидают, что с приходом 5G в эту сферу ее привлекательность для злоумышленников возрастет.


Возраст 52% востребованных уязвимостей составил менее двух лет. Покупатели в среднем были готовы платить $2 тыс. за инструмент взлома — такой как CVE-2019-1151, при потолке в $10 тыс. (за эксплойт нулевого дня для программ Microsoft).

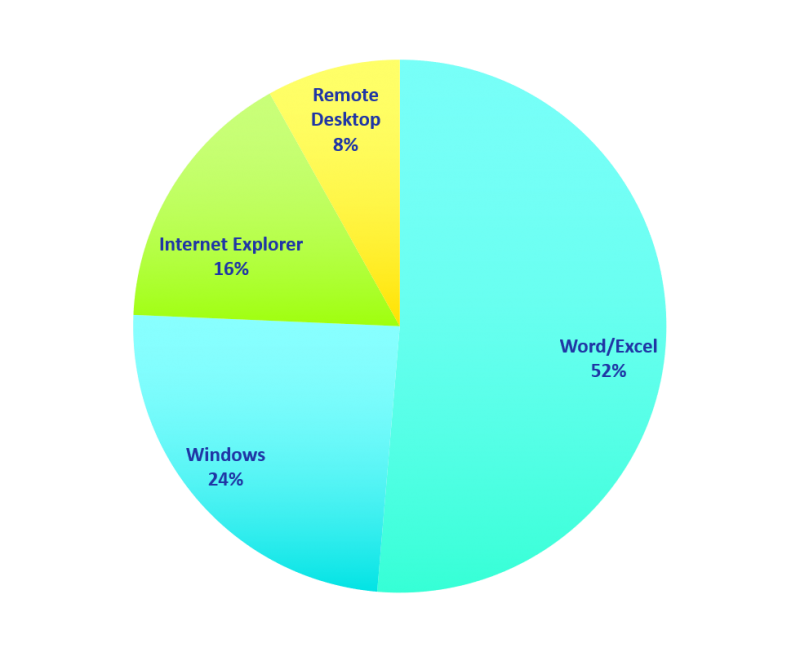
Списки предложений примерно соответствовали спросу; 61% выставленных на продажу эксплойтов были ориентированы на Microsoft Office, Windows, Internet Explorer и RDP в следующих пропорциях:


На англоязычных форумах продавцы чаще всего предлагали эксплойты для Microsoft Word и Excel, а также для софта Adobe.

Эти инструменты атаки продавались оптом и в розницу; отдельной статьей шли эксплойт-билдеры — конструкторы, доступ к которым предоставлялся по подписке с абонентской платой от $60 в месяц до $200 за полгода. Поставщики таких услуг, как правило, обещали бесплатные обновления и полную техподдержку.

Множество эксплойтов были предназначены для атак на уязвимости почтенного возраста: в 22% случаев дыре было больше трех лет (CVE-2012-0158, CVE-2014-0133, CVE-2016-5195), а самая древняя датировалась 1999 годом.

Интервал между выпуском патча и его установкой на подключенные к интернету устройства, по оценке Trend Micro, в среднем составляет 71 день. При этом админам зачастую приходится решать, какие заплатки поставить в первую очередь, а какие могут подождать.

При большом потоке исправлений предпочтение обычно отдается уязвимостям, получившим высокий балл по шкале CVSS. Проведенное исследование показывает, что при расстановке приоритетов нужно также учитывать популярность дыры у хакеров и наличие соответствующего эксплойта на черном рынке.

Полный отчет по результатам исследования Trend Micro обещает опубликовать в июле.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru