



НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

Хорошо подготовленные кибератаки на субъекты критической информационной инфраструктуры (КИИ) России в 2020 году продемонстрировали рост более чем на 40% в сравнении с 2019 годом. Сюда же вошли кампании против крупных органов государственной власти. Об этом рассказали специалисты «Ростелеком-Солар» и представители НКЦКИ.

Статистику по атакам на российские органы власти эксперты представили на пресс-конференции, которая прошла 18 мая.

Оказалось, что преступники начали осваиваться в инфраструктуре ещё в 2017 году. Три с половиной года им удавалось оставаться незамеченными. В прошлом году кибергруппа попыталась атаковать одного из клиентов Solar JSOC — федеральный орган государственной власти.

Расследование именно этого инцидента помогло пролить свет на всю кампанию хорошо подготовленных преступников. К тому моменту у атакующих было более 12 резервных каналов доступа в инфраструктуру целевого органа власти.

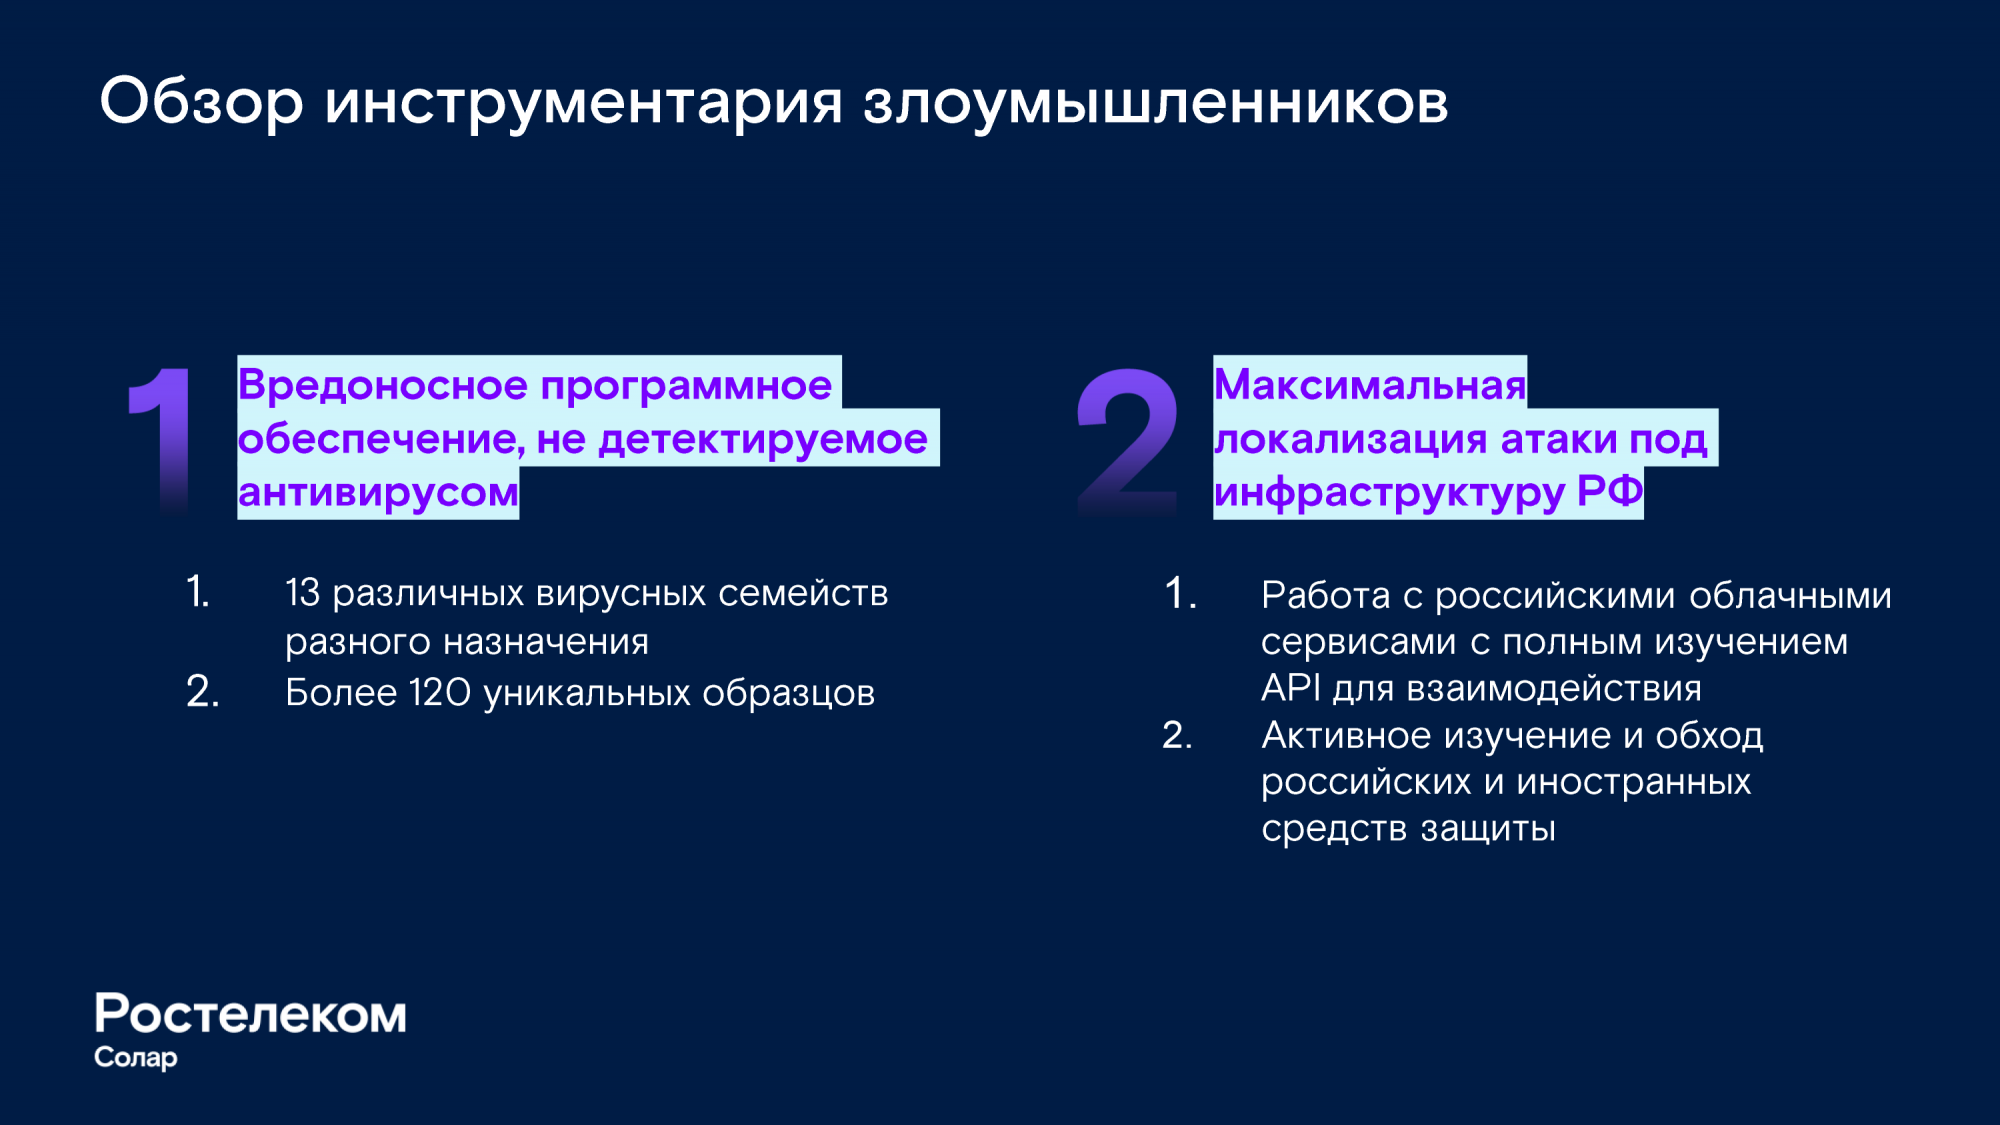
Примечательно, что для данной кибероперации преступники написали более 120 уникальных семплов вредоносных программ, а также тщательно изучили российскую ИКТ.


Как объяснили специалисты «Ростелеком-Солар», в среднем у злоумышленников уходил приблизительно месяц на получение полного контроля над ключевыми узлами инфраструктур организаций.

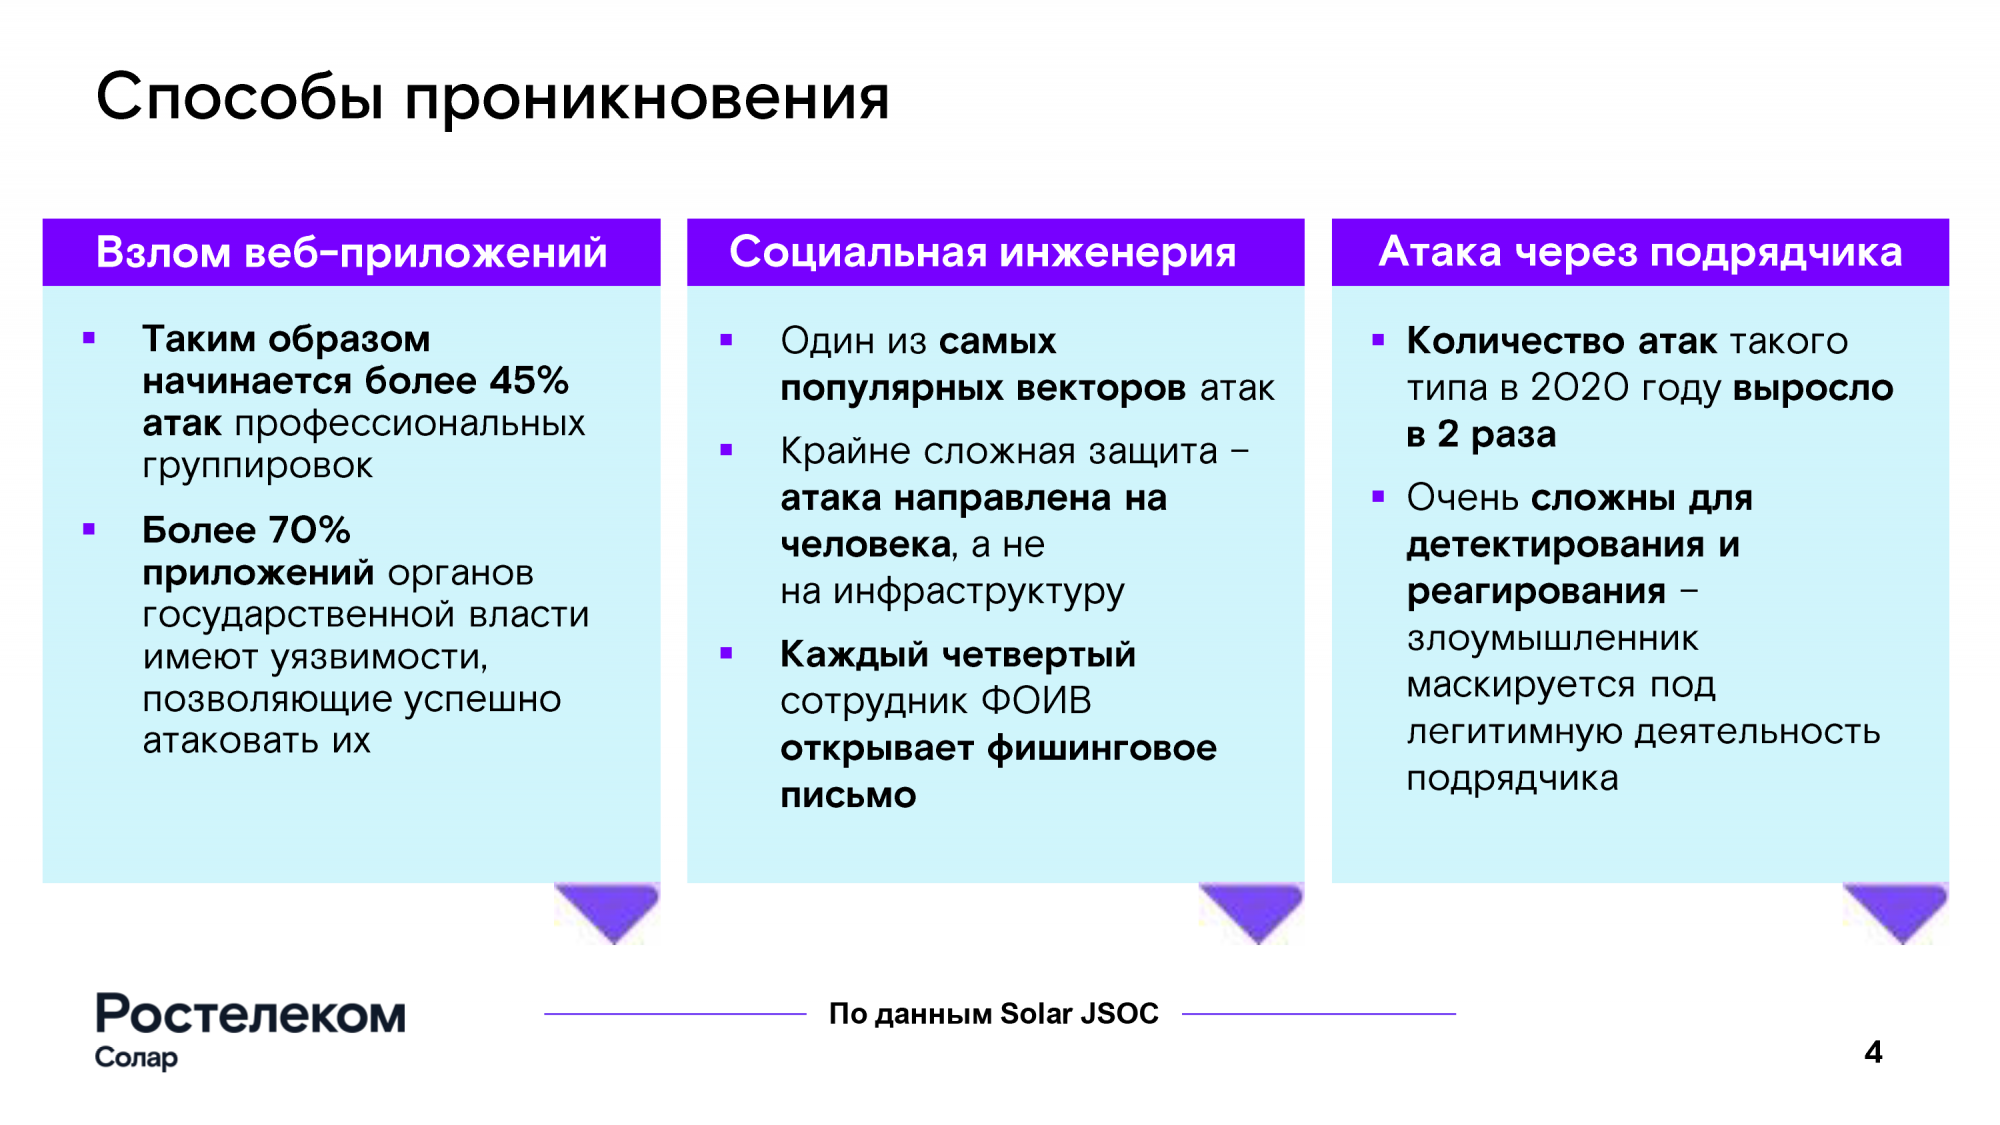
В Solar JSOC отметили, что более 45% таргетированных атак на ФОИВ начинаются со взлома веб-приложений. При этом почти 70% организаций пользуются уязвимыми веб-ресурсами, позволяющими преступникам проникнуть в инфраструктуру и развить атаку.


Почти 50% киберинцидентов удаётся обнаружить только при помощи сложных интеллектуальных систем безопасности. Выявить целевые атаки хорошо подготовленных преступников может лишь профессиональная команда, состоящая не менее чем из 10 сотрудников.

На днях «Ростелеком-Солар» также сообщала о целевых атаках на российские органы государственной власти.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru