



НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

Хорошо подготовленные кибератаки на субъекты критической информационной инфраструктуры (КИИ) России в 2020 году продемонстрировали рост более чем на 40% в сравнении с 2019 годом. Сюда же вошли кампании против крупных органов государственной власти. Об этом рассказали специалисты «Ростелеком-Солар» и представители НКЦКИ.

Статистику по атакам на российские органы власти эксперты представили на пресс-конференции, которая прошла 18 мая.

Оказалось, что преступники начали осваиваться в инфраструктуре ещё в 2017 году. Три с половиной года им удавалось оставаться незамеченными. В прошлом году кибергруппа попыталась атаковать одного из клиентов Solar JSOC — федеральный орган государственной власти.

Расследование именно этого инцидента помогло пролить свет на всю кампанию хорошо подготовленных преступников. К тому моменту у атакующих было более 12 резервных каналов доступа в инфраструктуру целевого органа власти.

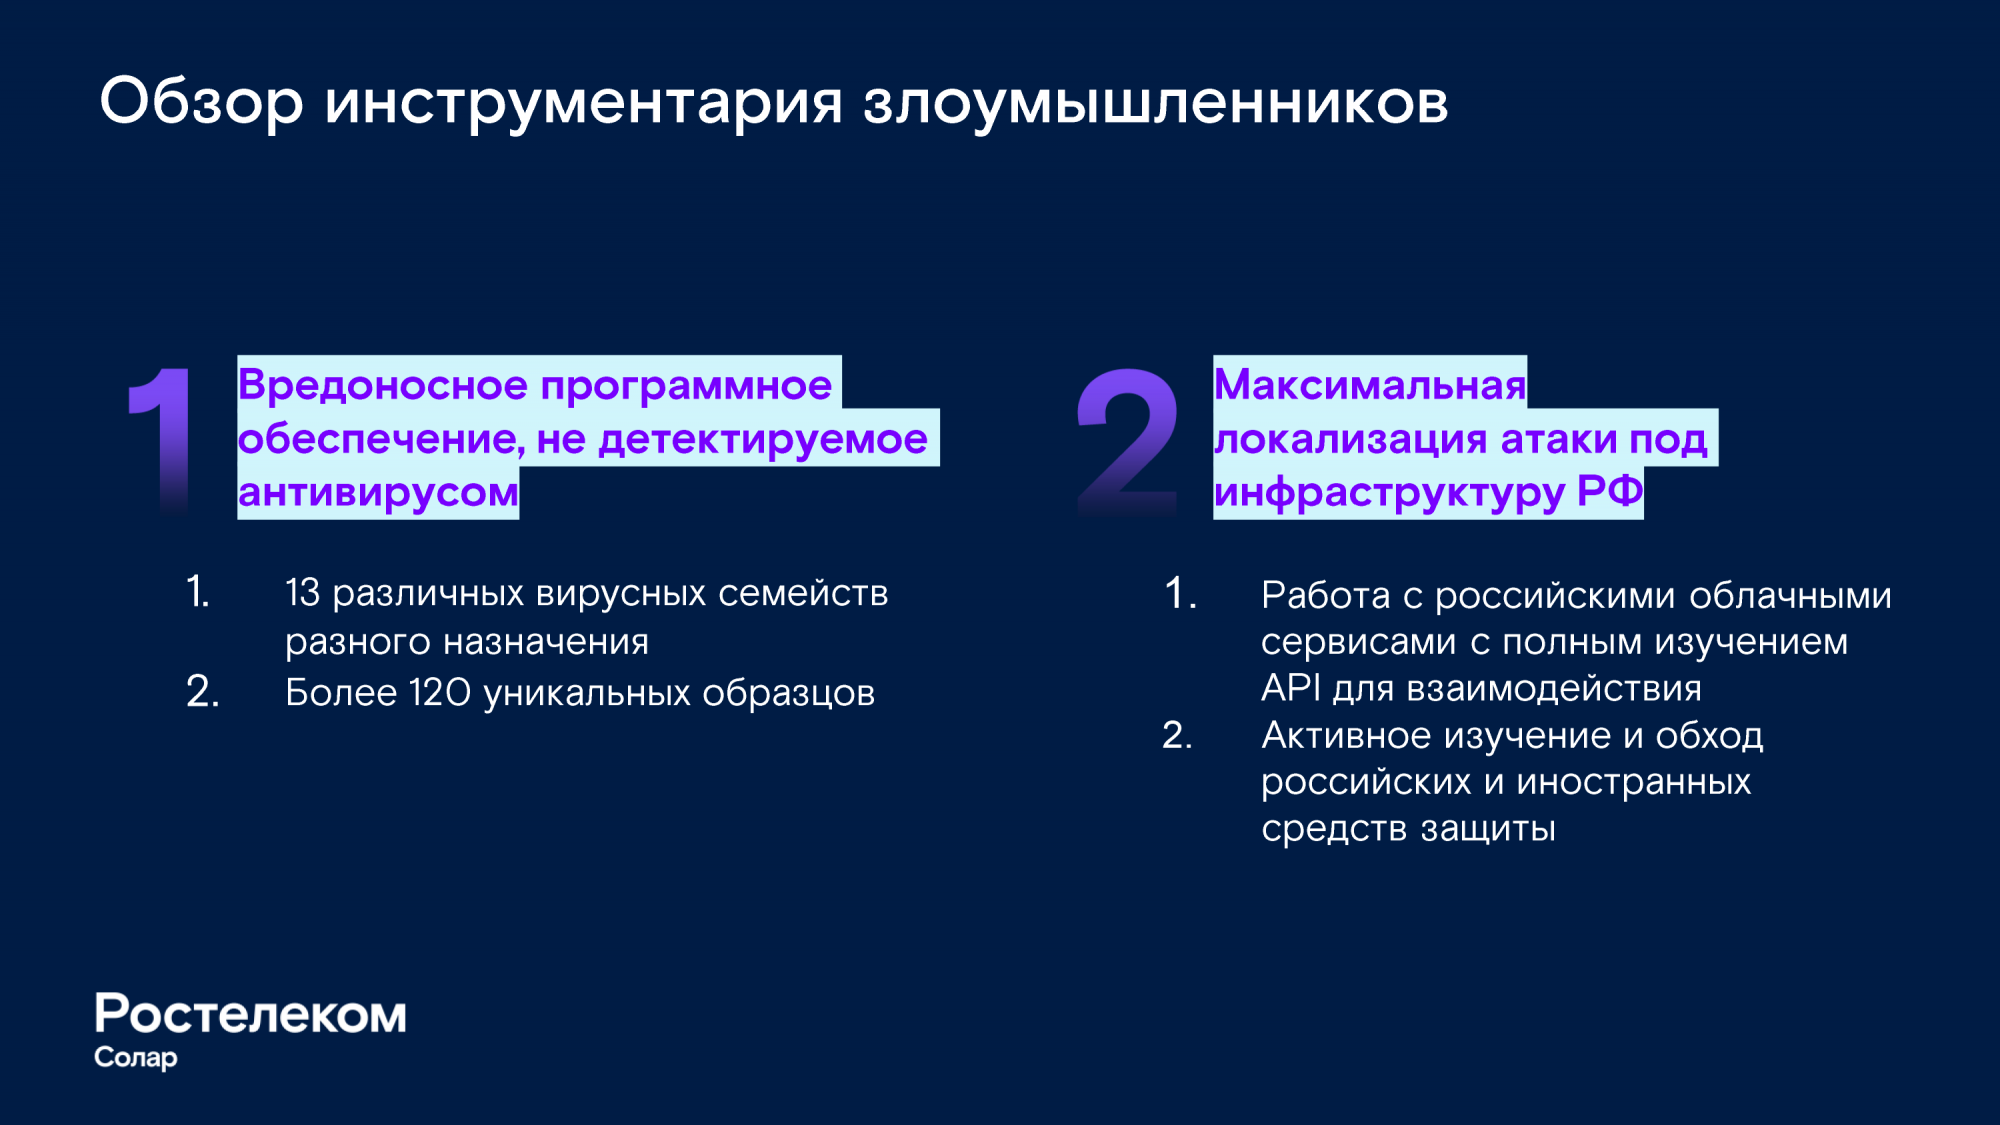
Примечательно, что для данной кибероперации преступники написали более 120 уникальных семплов вредоносных программ, а также тщательно изучили российскую ИКТ.


Как объяснили специалисты «Ростелеком-Солар», в среднем у злоумышленников уходил приблизительно месяц на получение полного контроля над ключевыми узлами инфраструктур организаций.

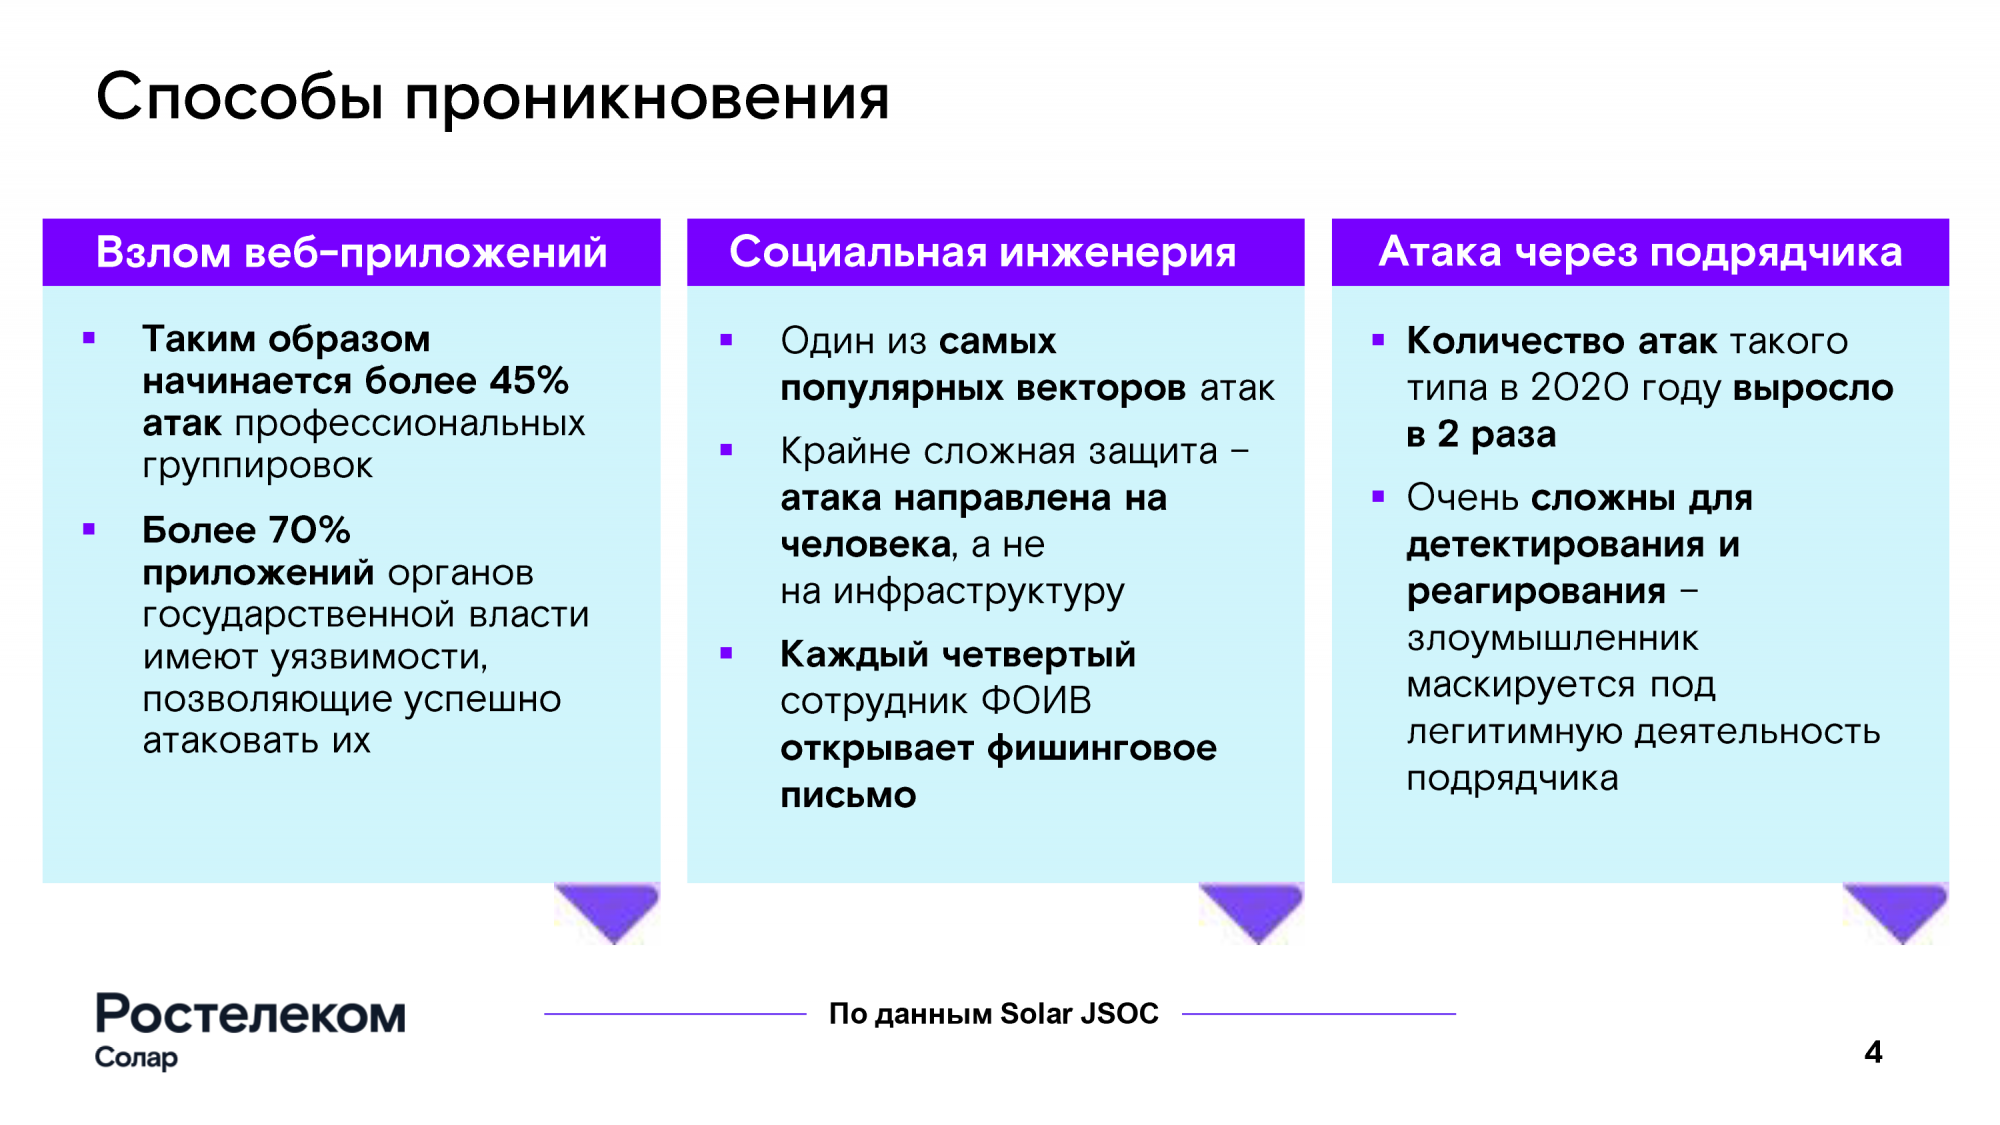
В Solar JSOC отметили, что более 45% таргетированных атак на ФОИВ начинаются со взлома веб-приложений. При этом почти 70% организаций пользуются уязвимыми веб-ресурсами, позволяющими преступникам проникнуть в инфраструктуру и развить атаку.


Почти 50% киберинцидентов удаётся обнаружить только при помощи сложных интеллектуальных систем безопасности. Выявить целевые атаки хорошо подготовленных преступников может лишь профессиональная команда, состоящая не менее чем из 10 сотрудников.

На днях «Ростелеком-Солар» также сообщала о целевых атаках на российские органы государственной власти.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru