



НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

НКЦКИ: В 2020 году число кибератак на субъекты КИИ России выросло на 40%

Хорошо подготовленные кибератаки на субъекты критической информационной инфраструктуры (КИИ) России в 2020 году продемонстрировали рост более чем на 40% в сравнении с 2019 годом. Сюда же вошли кампании против крупных органов государственной власти. Об этом рассказали специалисты «Ростелеком-Солар» и представители НКЦКИ.

Статистику по атакам на российские органы власти эксперты представили на пресс-конференции, которая прошла 18 мая.

Оказалось, что преступники начали осваиваться в инфраструктуре ещё в 2017 году. Три с половиной года им удавалось оставаться незамеченными. В прошлом году кибергруппа попыталась атаковать одного из клиентов Solar JSOC — федеральный орган государственной власти.

Расследование именно этого инцидента помогло пролить свет на всю кампанию хорошо подготовленных преступников. К тому моменту у атакующих было более 12 резервных каналов доступа в инфраструктуру целевого органа власти.

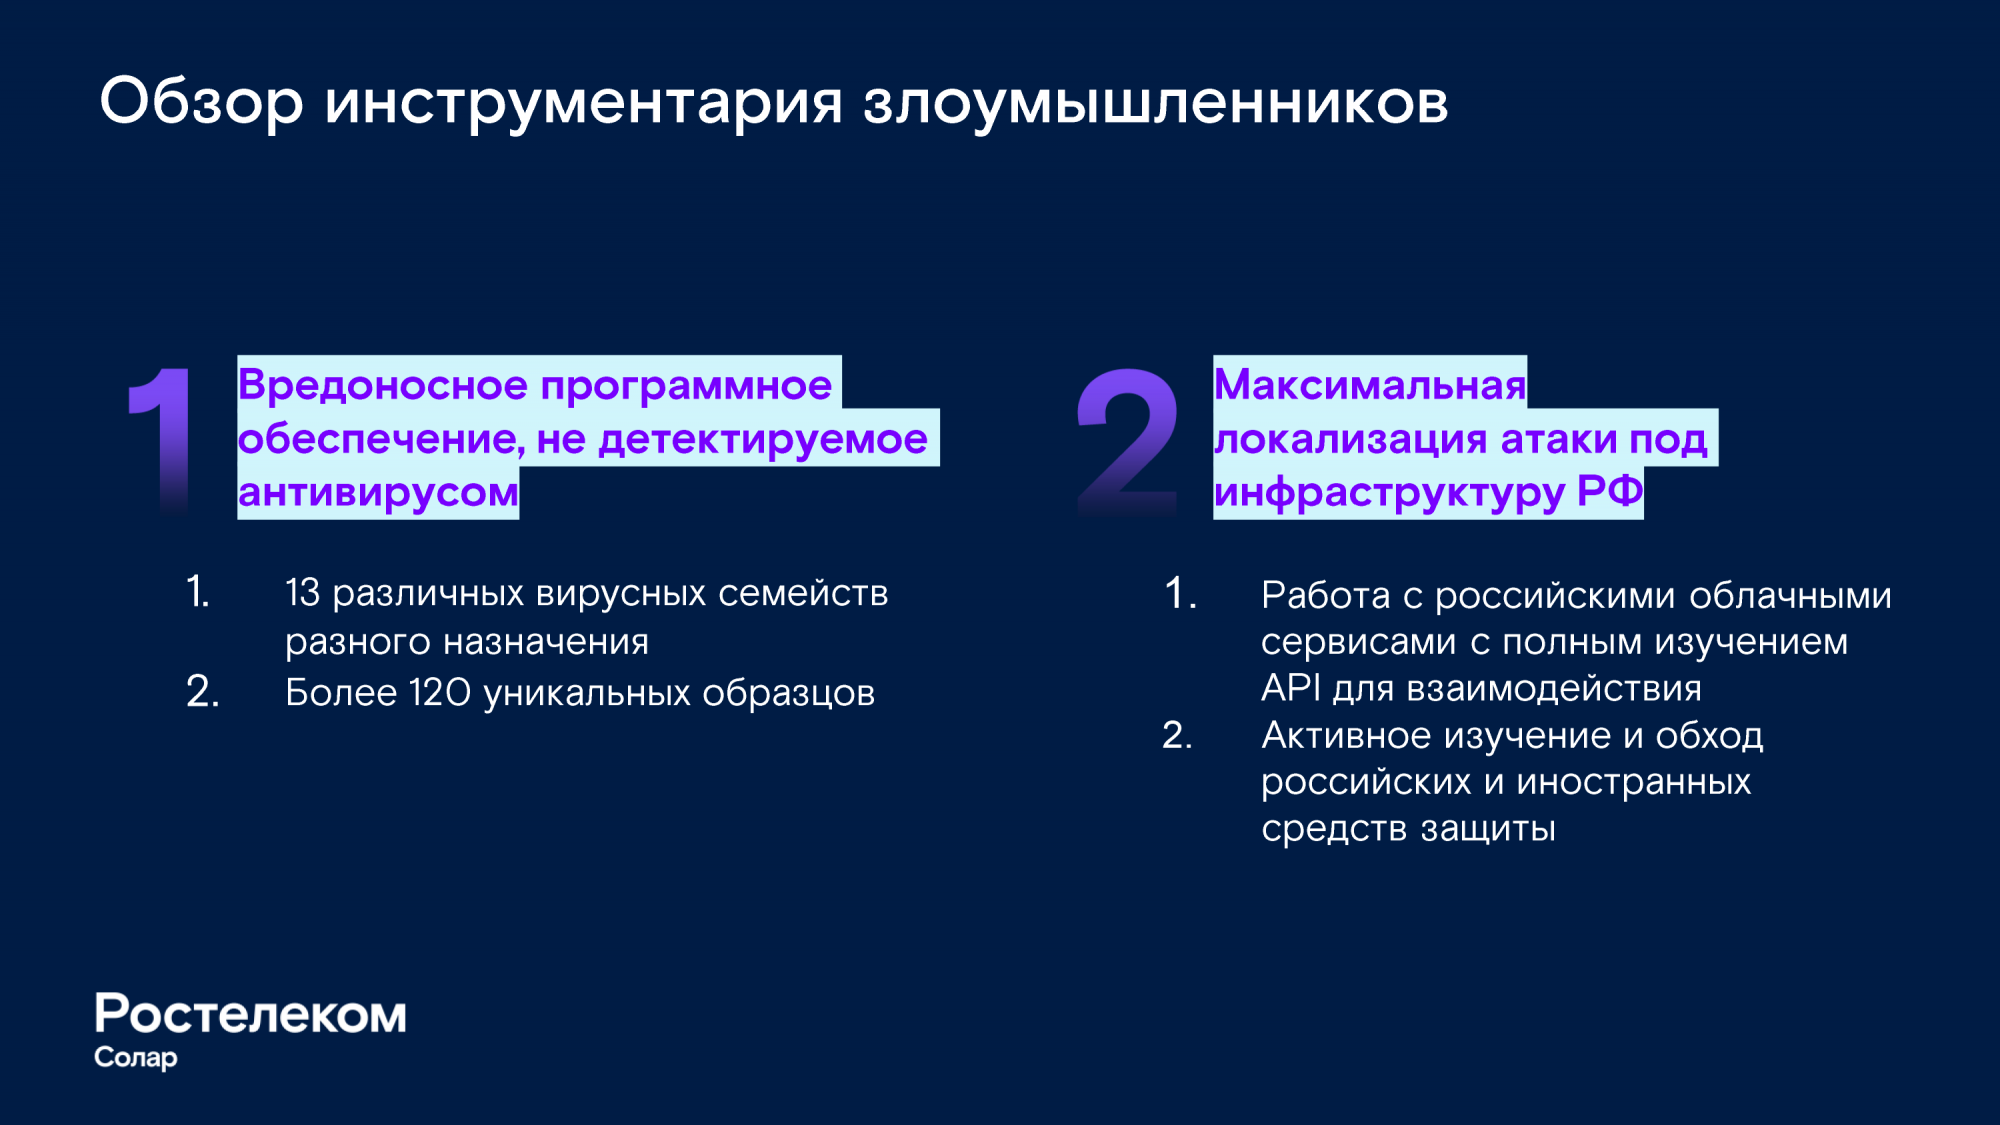
Примечательно, что для данной кибероперации преступники написали более 120 уникальных семплов вредоносных программ, а также тщательно изучили российскую ИКТ.


Как объяснили специалисты «Ростелеком-Солар», в среднем у злоумышленников уходил приблизительно месяц на получение полного контроля над ключевыми узлами инфраструктур организаций.

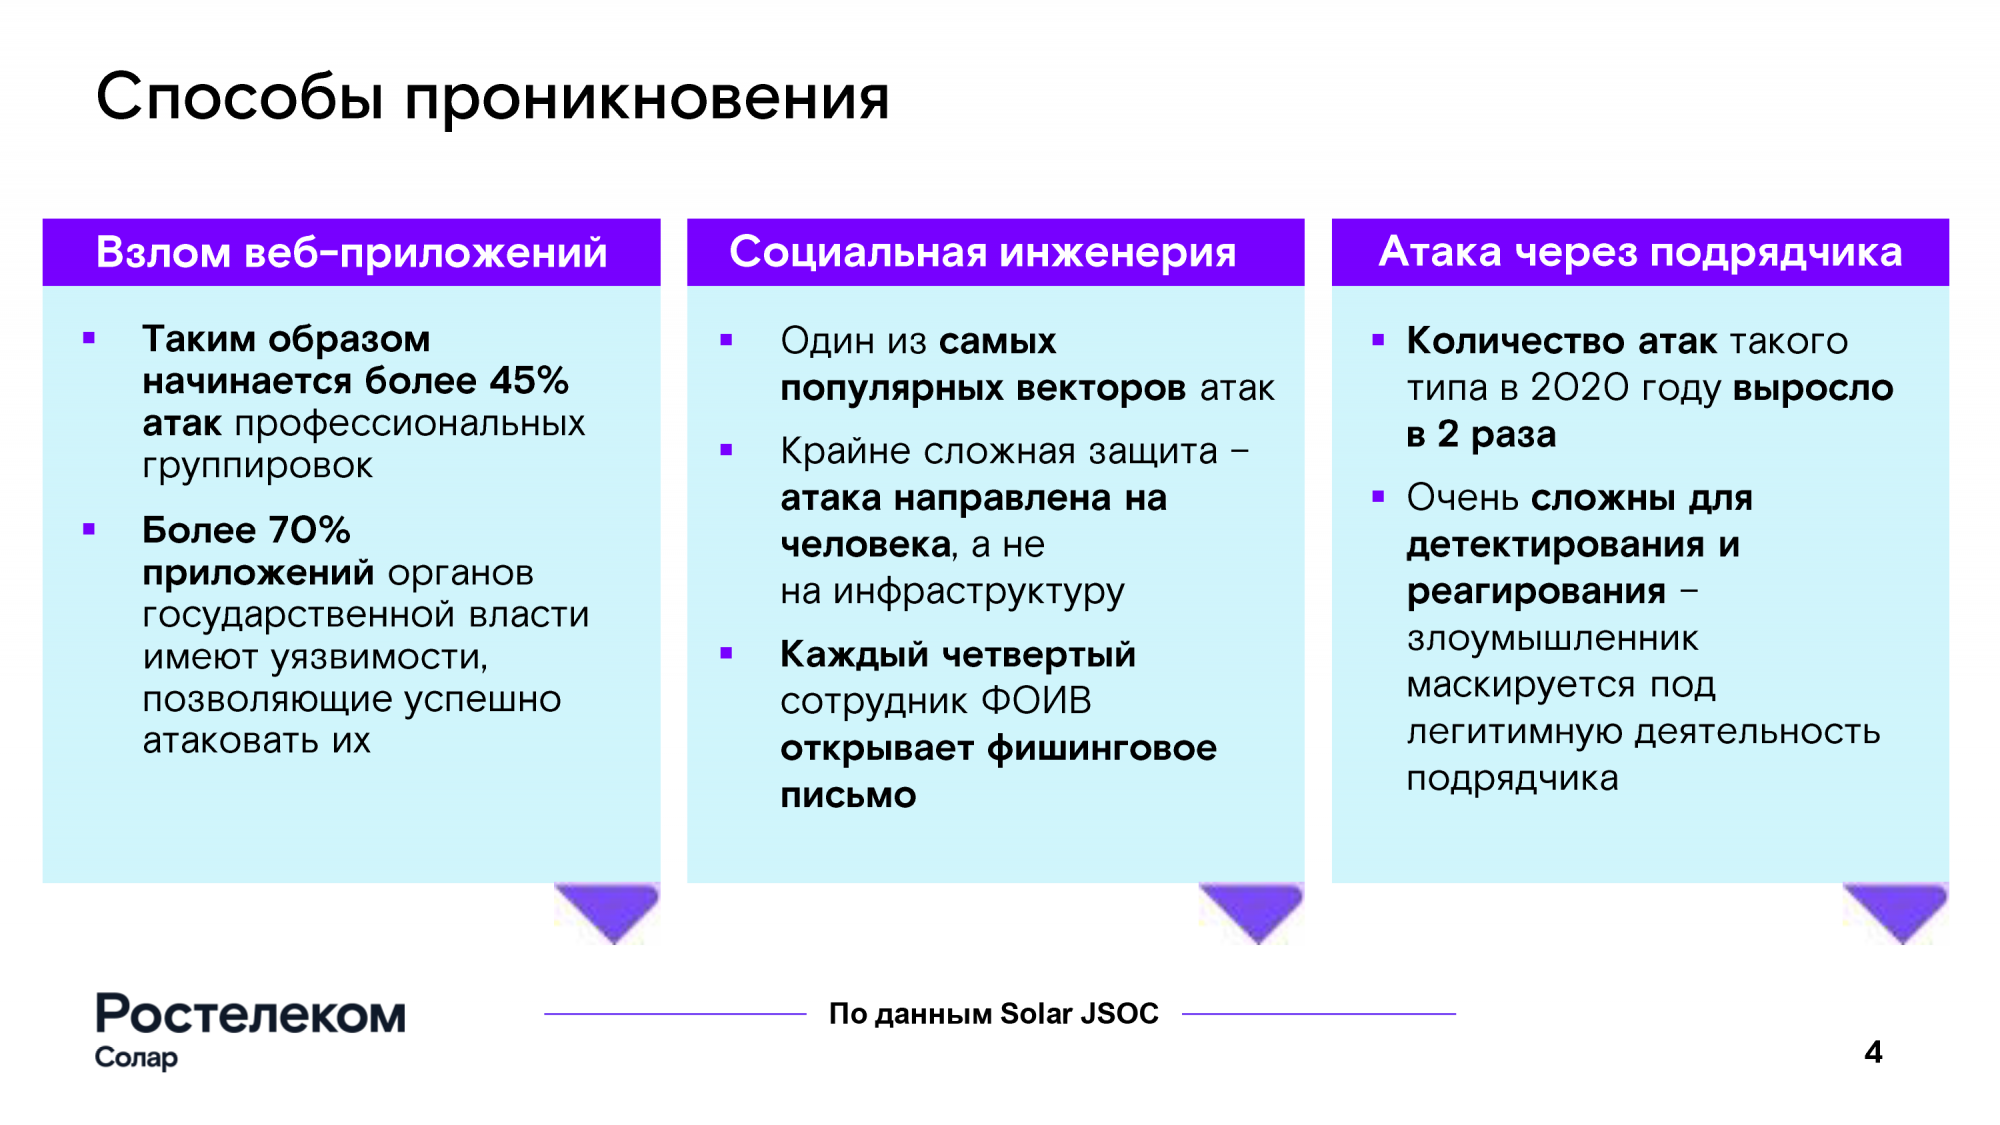
В Solar JSOC отметили, что более 45% таргетированных атак на ФОИВ начинаются со взлома веб-приложений. При этом почти 70% организаций пользуются уязвимыми веб-ресурсами, позволяющими преступникам проникнуть в инфраструктуру и развить атаку.


Почти 50% киберинцидентов удаётся обнаружить только при помощи сложных интеллектуальных систем безопасности. Выявить целевые атаки хорошо подготовленных преступников может лишь профессиональная команда, состоящая не менее чем из 10 сотрудников.

На днях «Ростелеком-Солар» также сообщала о целевых атаках на российские органы государственной власти.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru