



Дыры в stalkerware для Android позволяют слить данные объектов слежки

Дыры в stalkerware для Android позволяют слить данные объектов слежки

Дыры в stalkerware для Android позволяют слить данные объектов слежки

Оказывается сталкерский софт (stalkerware) для Android опасен не только с точки зрения целенаправленной слежки за жертвами, но и наличием уязвимостей, которые могут раскрыть ваши данные целой группе третьих лиц. При этом дыры угрожают не только объекту слежки, но и самому оператору.

Новое исследование специалистов антивирусной компании ESET продемонстрировало ряд уязвимостей в Android-версиях так называемых сталкерских программ. Если вы ещё не в курсе, эти приложения разработаны для слежки за объектом.

Разработчики stalkerware обычно позиционируют свой софт как мониторинг активности детей, но все прекрасно понимают, что сталкерские программы часто используются в других целях — не совсем этичных.

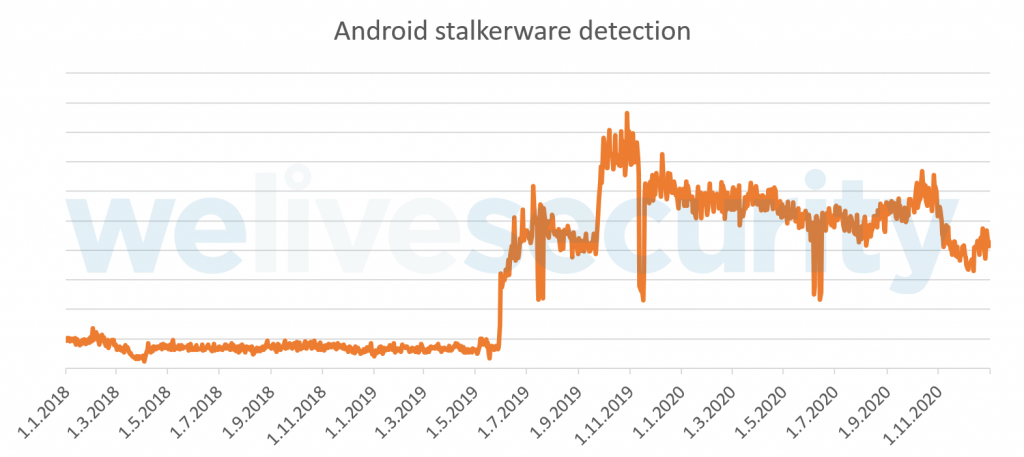
Эти приложения позволяют собирать данные о геолокации пользователя мобильного устройства, читать переписки, просматривать историю браузера и фотографии объекта. За последние несколько лет сталкерский софт стал очень популярным.


Эксперты ESET проанализировали 86 Android-приложений, попадающих в категорию stalkerware, и обнаружили в общей сложности более 150 уязвимостей в 58 программах. Эти бреши раскрывают персональные данные пользователя мобильного устройства.

Причём стоит учитывать, что оператор stalkerware — тот, кто следит за своей жертвой — может даже не заметить, что некое третье лицо эксплуатирует уязвимость в софте. Таким образом, за пользователем могут следить сразу несколько сторон, одна из которых способна незаметно слить все персональные данные.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru