



Дыры в stalkerware для Android позволяют слить данные объектов слежки

Дыры в stalkerware для Android позволяют слить данные объектов слежки

Дыры в stalkerware для Android позволяют слить данные объектов слежки

Оказывается сталкерский софт (stalkerware) для Android опасен не только с точки зрения целенаправленной слежки за жертвами, но и наличием уязвимостей, которые могут раскрыть ваши данные целой группе третьих лиц. При этом дыры угрожают не только объекту слежки, но и самому оператору.

Новое исследование специалистов антивирусной компании ESET продемонстрировало ряд уязвимостей в Android-версиях так называемых сталкерских программ. Если вы ещё не в курсе, эти приложения разработаны для слежки за объектом.

Разработчики stalkerware обычно позиционируют свой софт как мониторинг активности детей, но все прекрасно понимают, что сталкерские программы часто используются в других целях — не совсем этичных.

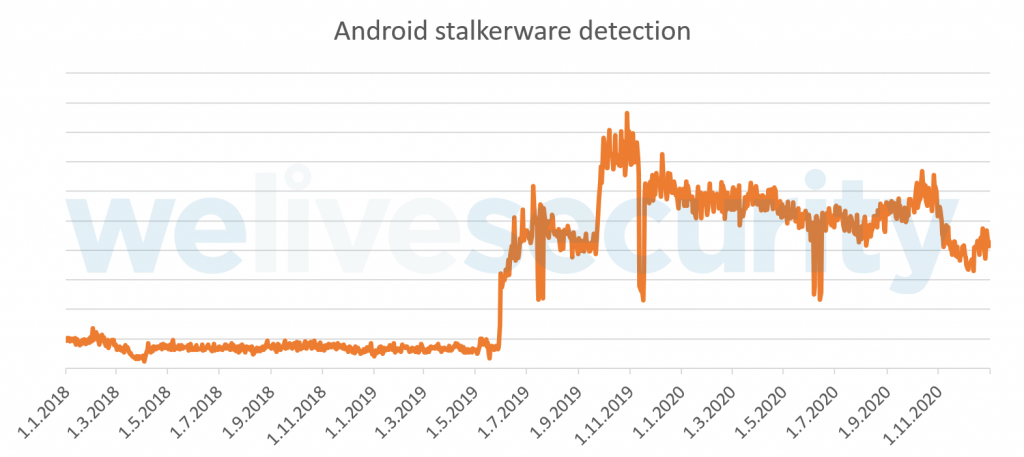
Эти приложения позволяют собирать данные о геолокации пользователя мобильного устройства, читать переписки, просматривать историю браузера и фотографии объекта. За последние несколько лет сталкерский софт стал очень популярным.


Эксперты ESET проанализировали 86 Android-приложений, попадающих в категорию stalkerware, и обнаружили в общей сложности более 150 уязвимостей в 58 программах. Эти бреши раскрывают персональные данные пользователя мобильного устройства.

Причём стоит учитывать, что оператор stalkerware — тот, кто следит за своей жертвой — может даже не заметить, что некое третье лицо эксплуатирует уязвимость в софте. Таким образом, за пользователем могут следить сразу несколько сторон, одна из которых способна незаметно слить все персональные данные.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru