



Пользователи iPhone вновь жалуются на календарный спам

Пользователи iPhone вновь жалуются на календарный спам

Пользователи iPhone вновь жалуются на календарный спам

Исследователи из Malwarebytes наблюдают новую волну мошеннического спама в приложениях «Календарь», который особенно досаждает владельцам iPhone. Навязанная подписка на сторонний сервис наполняет программу фейковыми событиями порнографического характера либо алертами о мифических заражениях, от которых предлагается избавиться с помощью платной программы из App Store.

Похожая атака спамеров на iCloud-календарь Apple была зафиксирована в 2016 году. На тот момент на сервисе были приняты защитные меры, которые исправно работали до сих пор. На сей раз злоумышленники изменили тактику — стали через вредоносную рекламу, взломанные сайты WordPress и манипуляции с поисковой выдачей заманивать пользователей на мошеннические страницы со ссылкой для оформления подписки.

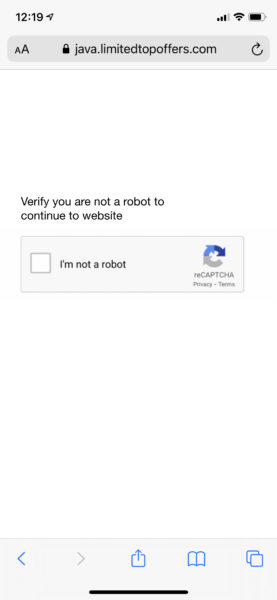
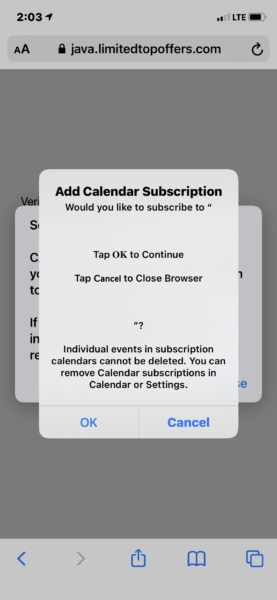
Один из таких шаблонов использует форму CAPTCHA; если потенциальная жертва попытается подтвердить, что она — не робот, в браузере всплывет подсказка, предлагающая добавить подписку в приложение «Календарь».


Обычно в таких случаях сообщение содержит имя календаря, но мошенники оставили это поле пустым в надежде, что пользователь не обратит на это внимания.

Если принять их предложение, на устройстве начнут появляться назойливые предупреждения, провоцирующие жертву открыть ссылку. В настоящее время такие попытки перехода выдают ошибку 404 («данные не найдены»); эксперты полагают, что все эти ссылки привязаны к приложениям в интернет-магазине Apple.

Если отклонить предложение мошенников, в браузере вновь откроется страница с фальшивым тестом CAPTCHA. Повторное его прохождение вызовет то же окно, навязывающее подписку. Активация любой кнопки в этом сообщении повлечет перенаправление на мошенническую страницу, утверждающую, что iPhone заражен или подвергся хакерской атаке.

Здесь также приведена ссылка на «спасительное» приложение в App Store — поддельный клиент VPN или защитную программу. Все эти инструменты, по словам Malwarebytes, существуют в магазине Apple более четырех лет и имеют высокий текущий рейтинг, однако общее количество оценок при этом невелико.

Не исключено, что все они фальшивые, и мошенники их возобновляют после сброса. Такие приложения распространяются по краткосрочной подписке, которая, как правило, стоит дорого — около 9 или 10 долларов в неделю.

Новая мошенническая схема нацелена в основном на пользователей iOS, однако аналогичные попытки замусорить календарь замечены и на платформах — macOS, Windows. Потенциальной жертве могут также предложить фальшивое расширение для браузера (в таких случаях злоумышленники обычно отдают предпочтение Google Chrome).

Поскольку все тревожные алерты мошенников — тривиальный провокационный спам, от него можно избавиться, удалив навязанную безымянную подписку в приложении-календаре. Эксперты также советуют при появлении подозрений не нажимать кнопку «OK», а просто уйти со страницы, закрыв вкладку. Если это сделать не удается, попробуйте нажать «Cancel»; если и это не получится, перезагрузите iPhone.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru