



Клиентов европейских банков атакует новый Android-троян — TeaBot

Клиентов европейских банков атакует новый Android-троян — TeaBot

Клиентов европейских банков атакует новый Android-троян — TeaBot

С начала года в странах Западной Европы наблюдается рост активности Android-зловреда, отслеживаемого под именами TeaBot и Anatsa. Новый банковский троян умеет воровать учетные данные, перехватывать СМС, а также использовать спецвозможности Android (Accessibility Services) для обеспечения полного контроля над зараженным устройством.

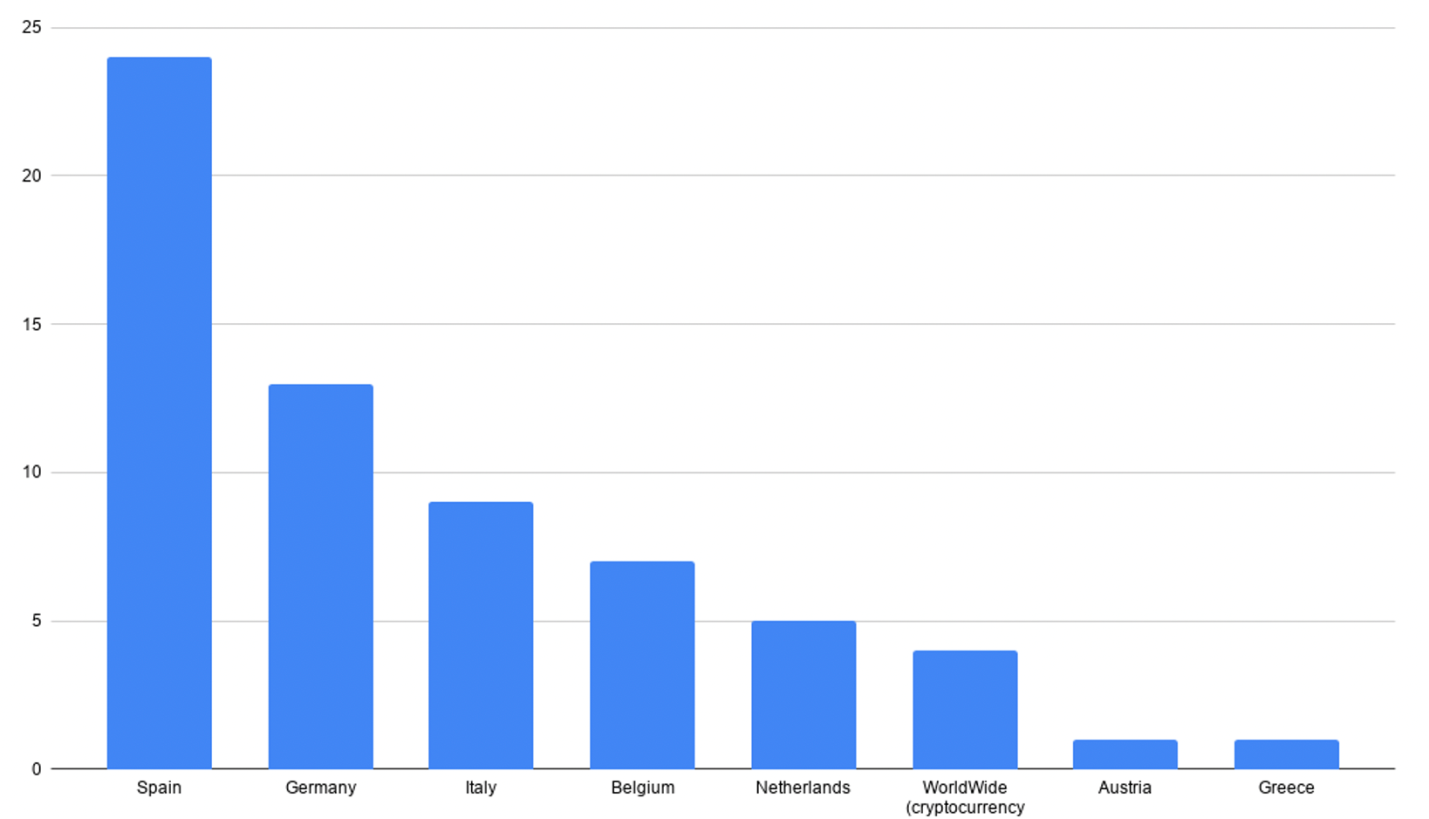
Эксперты итальянской ИБ-компании Cleafy впервые обнаружили TeaBot в январе этого года — на тот момент вредонос был нацелен на приложения испанских банков. В конце марта список его мишеней пополнился кредитно-финансовыми организациями Германии и Италии, а в начале мая — банками Бельгии и Нидерландов.


Анализ показал, что этот Android-зловред пока находится в стадии разработки. Судя по  вшитому списку потенциальных мишеней, он способен атаковать клиентов более 60 разных банков. В настоящее время TeaBot поддерживает шесть языков: испанский, английский, итальянский, немецкий, французский и голландский.

На устройство пользователя новоявленный банкер попадает под видом мультимедийного приложения (TeaTV, VLC Media Player) или клиента почтовой службы доставки (DHL, UPS). При установке вредоносный дроппер пытается получить максимум разрешений, в том числе доступ к Accessibility Services, и прописаться в системе как служба Android — чтобы беспрепятственно работать в фоновом режиме.

Набор функций TeaBot весьма внушителен. В частности, он способен совершать следующие действия:

  • накладывать фишинговый экран поверх окон целевых банковских приложений;
  • перехватывать, прятать от жертвы и отсылать СМС-сообщения;
  • воровать одноразовые коды транзакций из СМС;
  • фиксировать состояние телефона, составлять список установленных приложений;
  • извлекать информацию из адресной книги;
  • регистрировать клавиатурный ввод;
  • изменять аудионастройки (например, отключать звук);
  • делать скриншоты и делиться ими с хозяином в режиме реального времени;
  • использовать штатные биометрические средства аутентификации;
  • отключать Google Play Protect.

Всю собранную информацию зловред отсылает на свой С2-сервер каждые 10 секунд.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru