



Баг Microsoft Defender заполнял диски Windows тысячами мусорных файлов

Баг Microsoft Defender заполнял диски Windows тысячами мусорных файлов

Баг Microsoft Defender заполнял диски Windows тысячами мусорных файлов

Новый баг антивирусной программы Microsoft Defender, встроенной в операционную систему Windows, создаёт тысячи мелких файлов, заполняющих жёсткие диски компьютеров пользователей. В результаты гигабайты хранилища тратятся впустую.

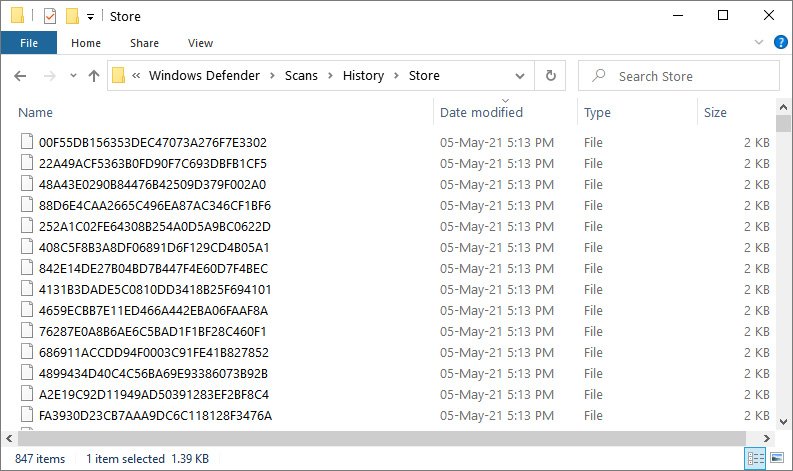
Ошибку обнаружили в версии антивируса под номером 1.1.18100.5. Оказалось, что баг заполняет множеством файлов директорию C:\ProgramData\Microsoft\Windows Defender\Scans\History\Store, а в качестве имён таких файлов, судя по всему, выступают хеши MD5.


Как выяснили специалисты BleepingComputer, размер «мусорных» файлов варьируется от 600 байт до чуть более 1 килобайта. Общий размер файлов в этом случае составлял около 1 МБ.

Тем не менее отдельные пользователи Windows 10 отмечали, что у них диск забит сотнями тысяч файлов, а в одном случае они заняли 30 ГБ хранилища.

Если предположить, что условный пользователь предпочитает SSD, но при этом у него нет денег на большой объём диска, такой баг может стать настоящей проблемой. Однако есть и хорошие новости: судя по всему, в версии Microsoft Defender 1.1.18100.6 баг уже отсутствует, так что людям остаётся просто проверить наличие обновлений антивирусного движка.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru