



Google Chrome перенял у Windows 10 функцию защиты от эксплойтов

Google Chrome перенял у Windows 10 функцию защиты от эксплойтов

Google Chrome перенял у Windows 10 функцию защиты от эксплойтов

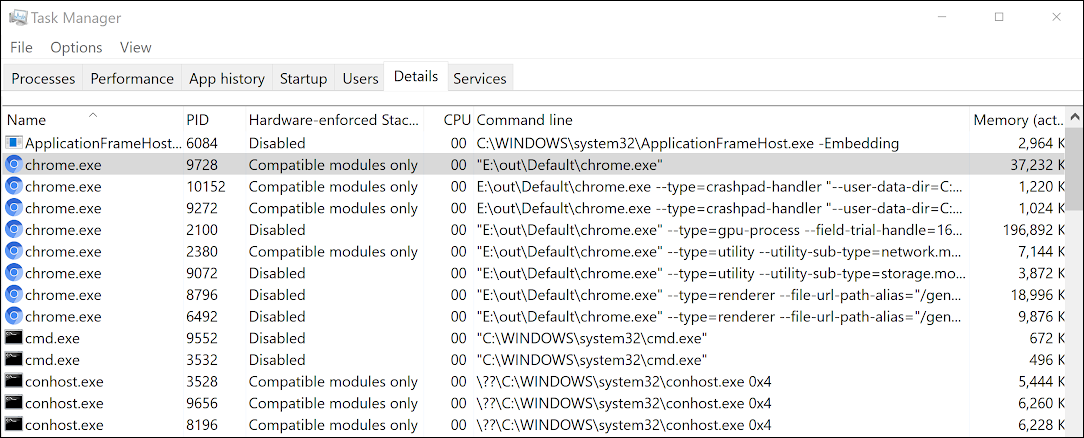
Разработчики Google Chrome добавили интересную защитную функцию — теперь браузер препятствует попыткам злоумышленников эксплуатировать уязвимости в софте. Нововведение работает с процессорами Intel 11-го поколения и AMD Zen 3, а также с Windows 10 2004 и более поздними версиями ОС.

Такая защита от эксплойтов стала возможна благодаря технологии Intel Control-flow Enforcement Technology (CET), которую поддерживают устройства на Windows 10 за счёт имплементации Hardware-enforced Stack Protection.

В этом случае Hardware-enforced Stack Protection использует Intel CET для защиты приложений от распространённых техник эксплуатации программных уязвимостей. Как правило, атакующие задействуют возвратно-ориентированное программирование и схожие методы для обхода песочницы браузера. Именно от них защищает Hardware-enforced Stack Protection.

«Таким образом процессор поддерживает так называемый "теневой стек", мешающий применять стандартные эксплойты. Однако стоит учитывать, что это может сказаться на стабильной работе программ, которые загружаются в Chrome и при этом несовместимы с нововведением», — объясняет Алекс Гоф, один и разработчиков Google Chrome.


К слову, разработчики Microsoft Edge, Brave и Opera также взяли на вооружение преимущества Intel CET и Hardware-enforced Stack Protection.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru