



Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Исследователи из команды Cybereason Nocturnus, следя за активностью операторов эксплойт-билдера RoyalRoad (8.t Dropper/RTF), вышли на интересную кампанию китайской APT-группировки. Оказалось, что целевые атаки киберпреступников были направлены на российскую оборонку.

Сначала специалисты обнаружили новые образцы RoyalRoad, которые на тот момент уже использовались в реальных кибератаках. Один из таких семплов поразил экспертов не совсем типичным поведением: он доставлял жертвам бэкдор PortDoor, ранее не попадавший в руки исследователей.

Изучив вредонос подробнее, специалисты пришли к выводу, что его операторы, скорее всего, действуют в интересах китайского правительства. Однако вишенкой на торте стало обнаружение основной цели APT-группировки — Центрального конструкторского бюро морской техники «Рубин». 

Как известно, это одно из основных российских предприятий, занимающихся проектированием подводных лодок. С 1938 года ЦКБ МТ «Рубин» тесно связано с военно-морскими силами России и, соответственно, является привлекательной мишенью для правительственных киберпреступников.

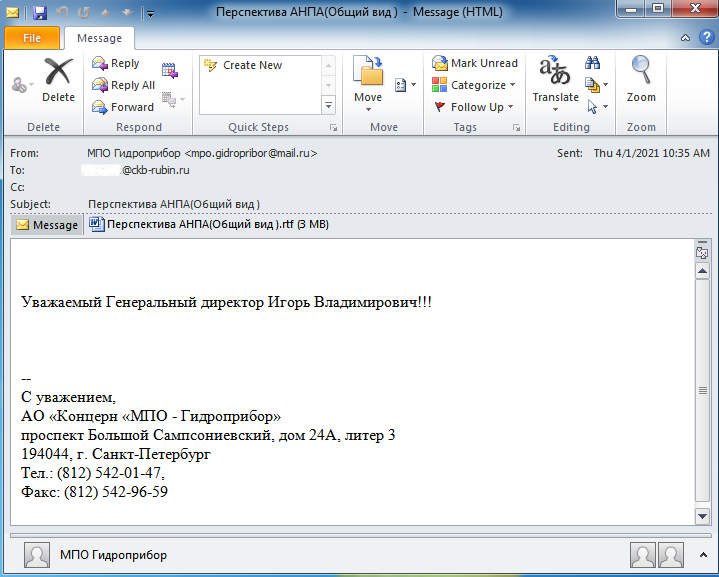
На первом этапе атак китайская APT-группа использует целевой фишинг. Например, одно из таких писем пришло на имя генерального директора ЦКБ МТ «Рубин» — Игоря Владимировича Вильнита.


В письме содержалось вредоносное вложение в виде RTF-файла, оснащённого пейлоадом RoyalRoad. Согласно метаданным, этот файл был создан в 2007 году, однако злоумышленники часто меняют эти сведения, чтобы запутать исследователей или защитные механизмы.

После запуска RTF-файла на компьютер жертвы помещался документ Microsoft Word — использование этого формата также обусловлено желанием обойти детектирование. Далее в дело вступал ранее неизвестный бэкдор под именем «winlog.wll».

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru