



Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Китайская APT-группа атаковала целевым фишингом ЦКБ МТ Рубин

Исследователи из команды Cybereason Nocturnus, следя за активностью операторов эксплойт-билдера RoyalRoad (8.t Dropper/RTF), вышли на интересную кампанию китайской APT-группировки. Оказалось, что целевые атаки киберпреступников были направлены на российскую оборонку.

Сначала специалисты обнаружили новые образцы RoyalRoad, которые на тот момент уже использовались в реальных кибератаках. Один из таких семплов поразил экспертов не совсем типичным поведением: он доставлял жертвам бэкдор PortDoor, ранее не попадавший в руки исследователей.

Изучив вредонос подробнее, специалисты пришли к выводу, что его операторы, скорее всего, действуют в интересах китайского правительства. Однако вишенкой на торте стало обнаружение основной цели APT-группировки — Центрального конструкторского бюро морской техники «Рубин». 

Как известно, это одно из основных российских предприятий, занимающихся проектированием подводных лодок. С 1938 года ЦКБ МТ «Рубин» тесно связано с военно-морскими силами России и, соответственно, является привлекательной мишенью для правительственных киберпреступников.

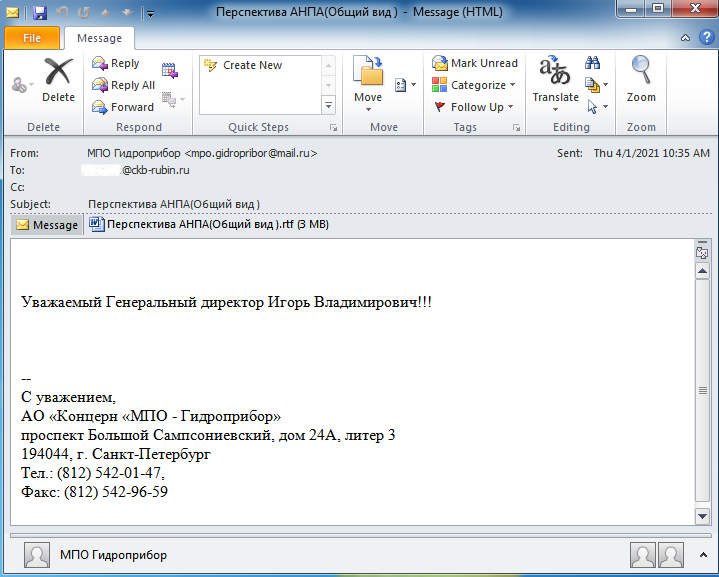
На первом этапе атак китайская APT-группа использует целевой фишинг. Например, одно из таких писем пришло на имя генерального директора ЦКБ МТ «Рубин» — Игоря Владимировича Вильнита.


В письме содержалось вредоносное вложение в виде RTF-файла, оснащённого пейлоадом RoyalRoad. Согласно метаданным, этот файл был создан в 2007 году, однако злоумышленники часто меняют эти сведения, чтобы запутать исследователей или защитные механизмы.

После запуска RTF-файла на компьютер жертвы помещался документ Microsoft Word — использование этого формата также обусловлено желанием обойти детектирование. Далее в дело вступал ранее неизвестный бэкдор под именем «winlog.wll».

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru