



Основные киберугрозы в сфере финансов в 2020 году — фишинг и DDoS-атаки

Основные киберугрозы в сфере финансов в 2020 году — фишинг и DDoS-атаки

Основные киберугрозы в сфере финансов в 2020  году — фишинг и DDoS-атаки

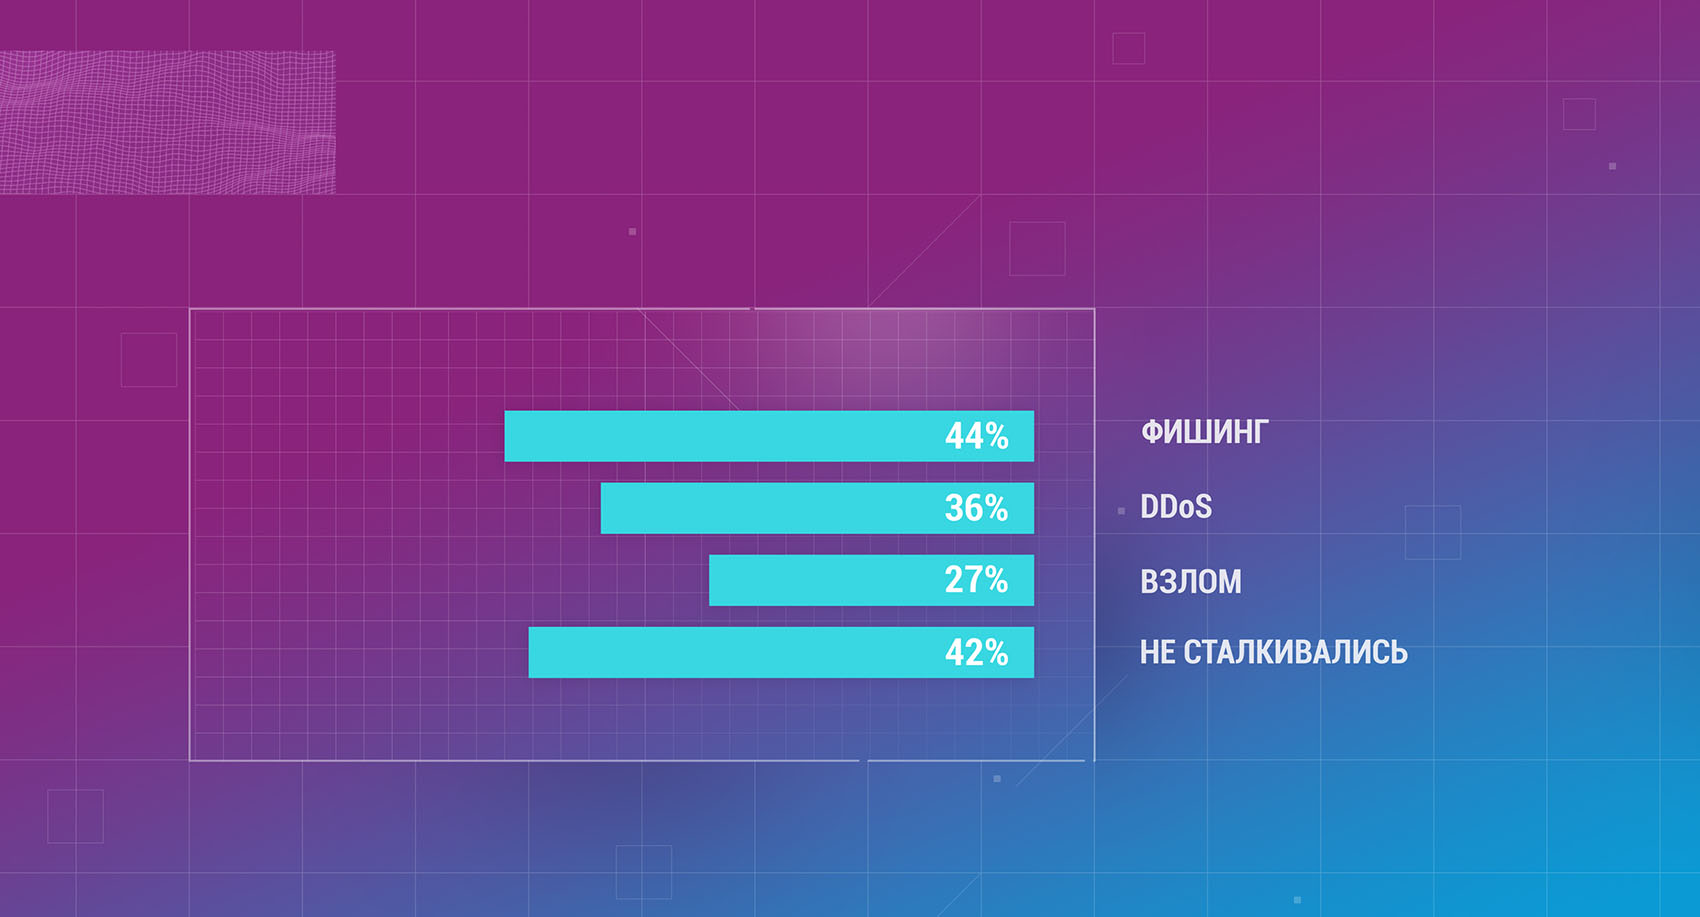
По данным Qrator Labs, в 2020 году финансовые организации наиболее часто сталкивались с фишингом и DDoS-атаками. Рост киберугроз, связанный с всеобщим переходом на удаленную работу, стал очевидным к середине года и сохранил свою актуальность до конца декабря.

Эти выводы были сделаны по результатам опроса 45 представителей крупных банков и финансовых институтов средней и малой величины. Порядка 42% из них зафиксировали всплеск киберугроз в первом полугодии, 40% наблюдали рост такой активности в III-IV кварталах. Почти половина респондентов не преминули отметить, что риски растут уже два года подряд.


Из последствий кибератак наиболее существенными для представителей этой сферы являются финансовые потери (82%). На второе место 71% участников опроса поставили утечки пользовательских данных.

«В связи с переводом большинства услуг в онлайн люди все чаще совершают покупки в интернет-магазинах, оставляя там свои персональные данные, а значит, и проблема с утечками приобретает все большие масштабы, — комментирует Сергей Пасечник, директор по продажам Qrator Labs. — Интерес злоумышленников к цифровым данным возрастает, и тем сильнее страдает репутация компаний, допустивших утечки. Неудивительно, что в индустрии поднимается обеспокоенность этой проблемой, и компании начинают системно выстраивать специализированную защиту, позволяющую вычислять мошеннические действия».

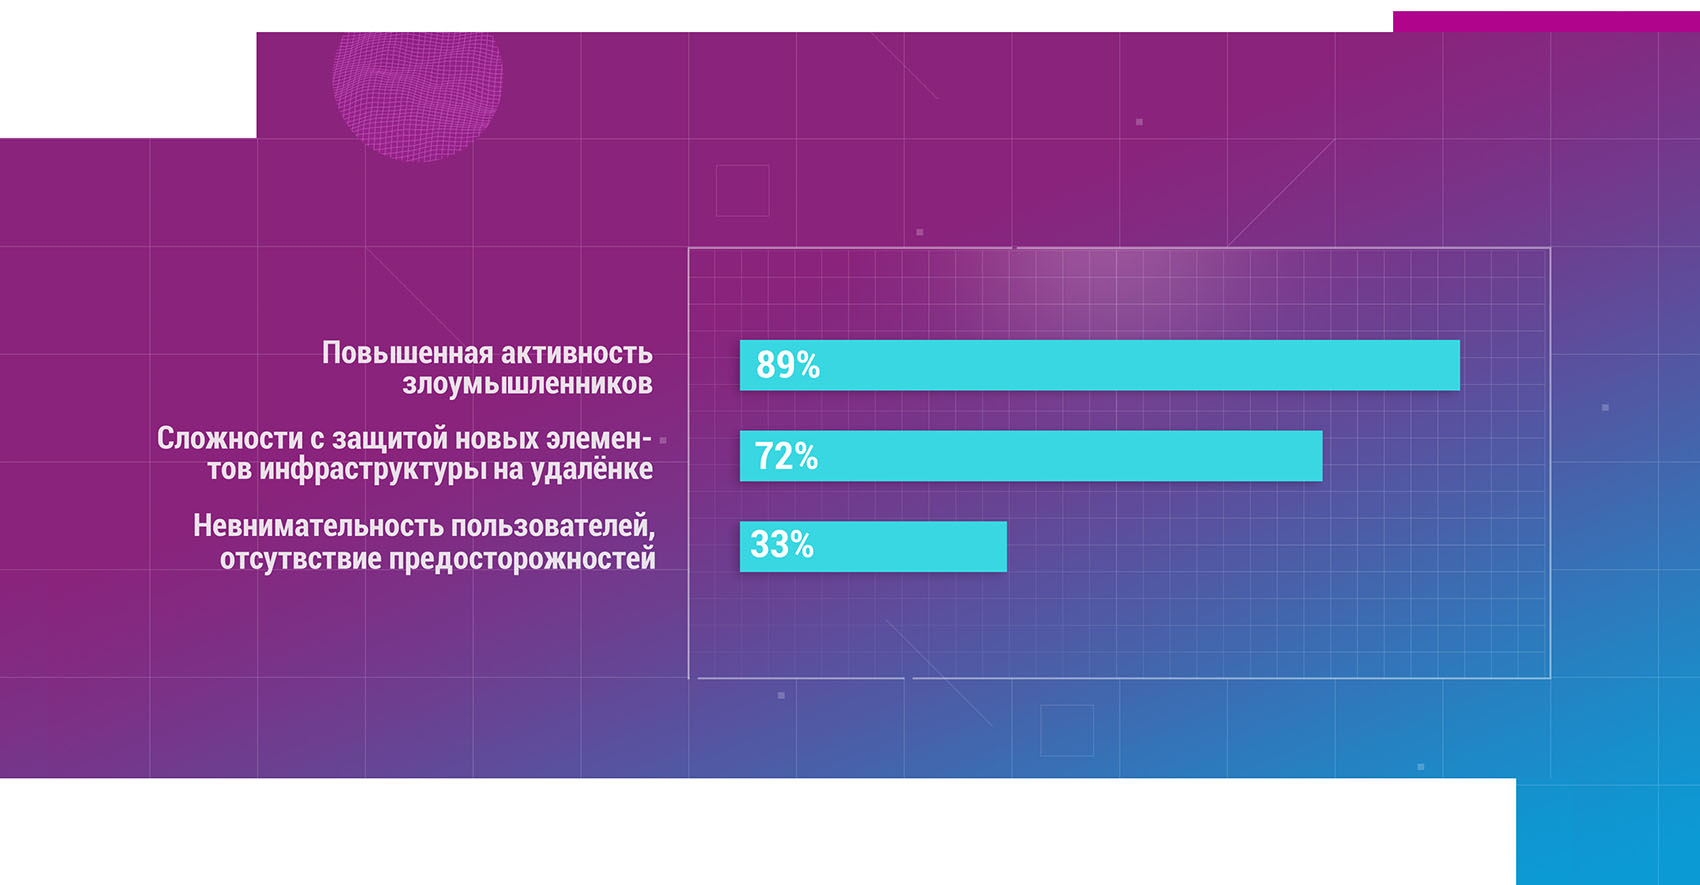
При расстановке приоритетов по защите оказалось, что невнимательность пользователей и переходы по фишинговым ссылкам меньше беспокоят финансистов, чем безопасность новых элементов инфраструктуры — VPN-концентраторов. Угроза DDoS-атаки на шлюз, через который удаленные сотрудники получают доступ к рабочим местам, оказалась намного серьезнее, чем перспектива возможных потерь из-за тяжбы с клиентами, допустившими оплошность.


Свои ИБ-мероприятия 38% участников опроса в условиях кризиса планировали лишь на полгода вперед, 58% ориентировались на годовой период. Больше половины респондентов заявили, что бюджет, выделенный на защиту информации в 2020 году, оказался достаточным. Две трети финансовых организаций (74%) пока не планируют заменять свои средства защиты от атак, 12% собираются перейти на гибридное решение.

Примечательно, что схема дистанционной работы пришлась финансистам по вкусу. Около половины опрошенных хотят ее частично сохранить и в дальнейшем, а некоторые банки, сделавшие ставку на ИТ, планируют активно развивать этот формат.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru