



Мошенники атаковали россиян фишингом в преддверии майских праздников

Мошенники атаковали россиян фишингом в преддверии майских праздников

Мошенники атаковали россиян фишингом в преддверии майских праздников

Киберпреступники тоже готовятся к майским праздникам не меньше добропорядочных россиян. Например, частью их приготовлений стала новая фишинговая атака на граждан, пытающихся купить билет на поезд «Сапсан». Мошенники создали сеть фейковых страниц, задача которых — передать преступникам введённую платёжную информацию.

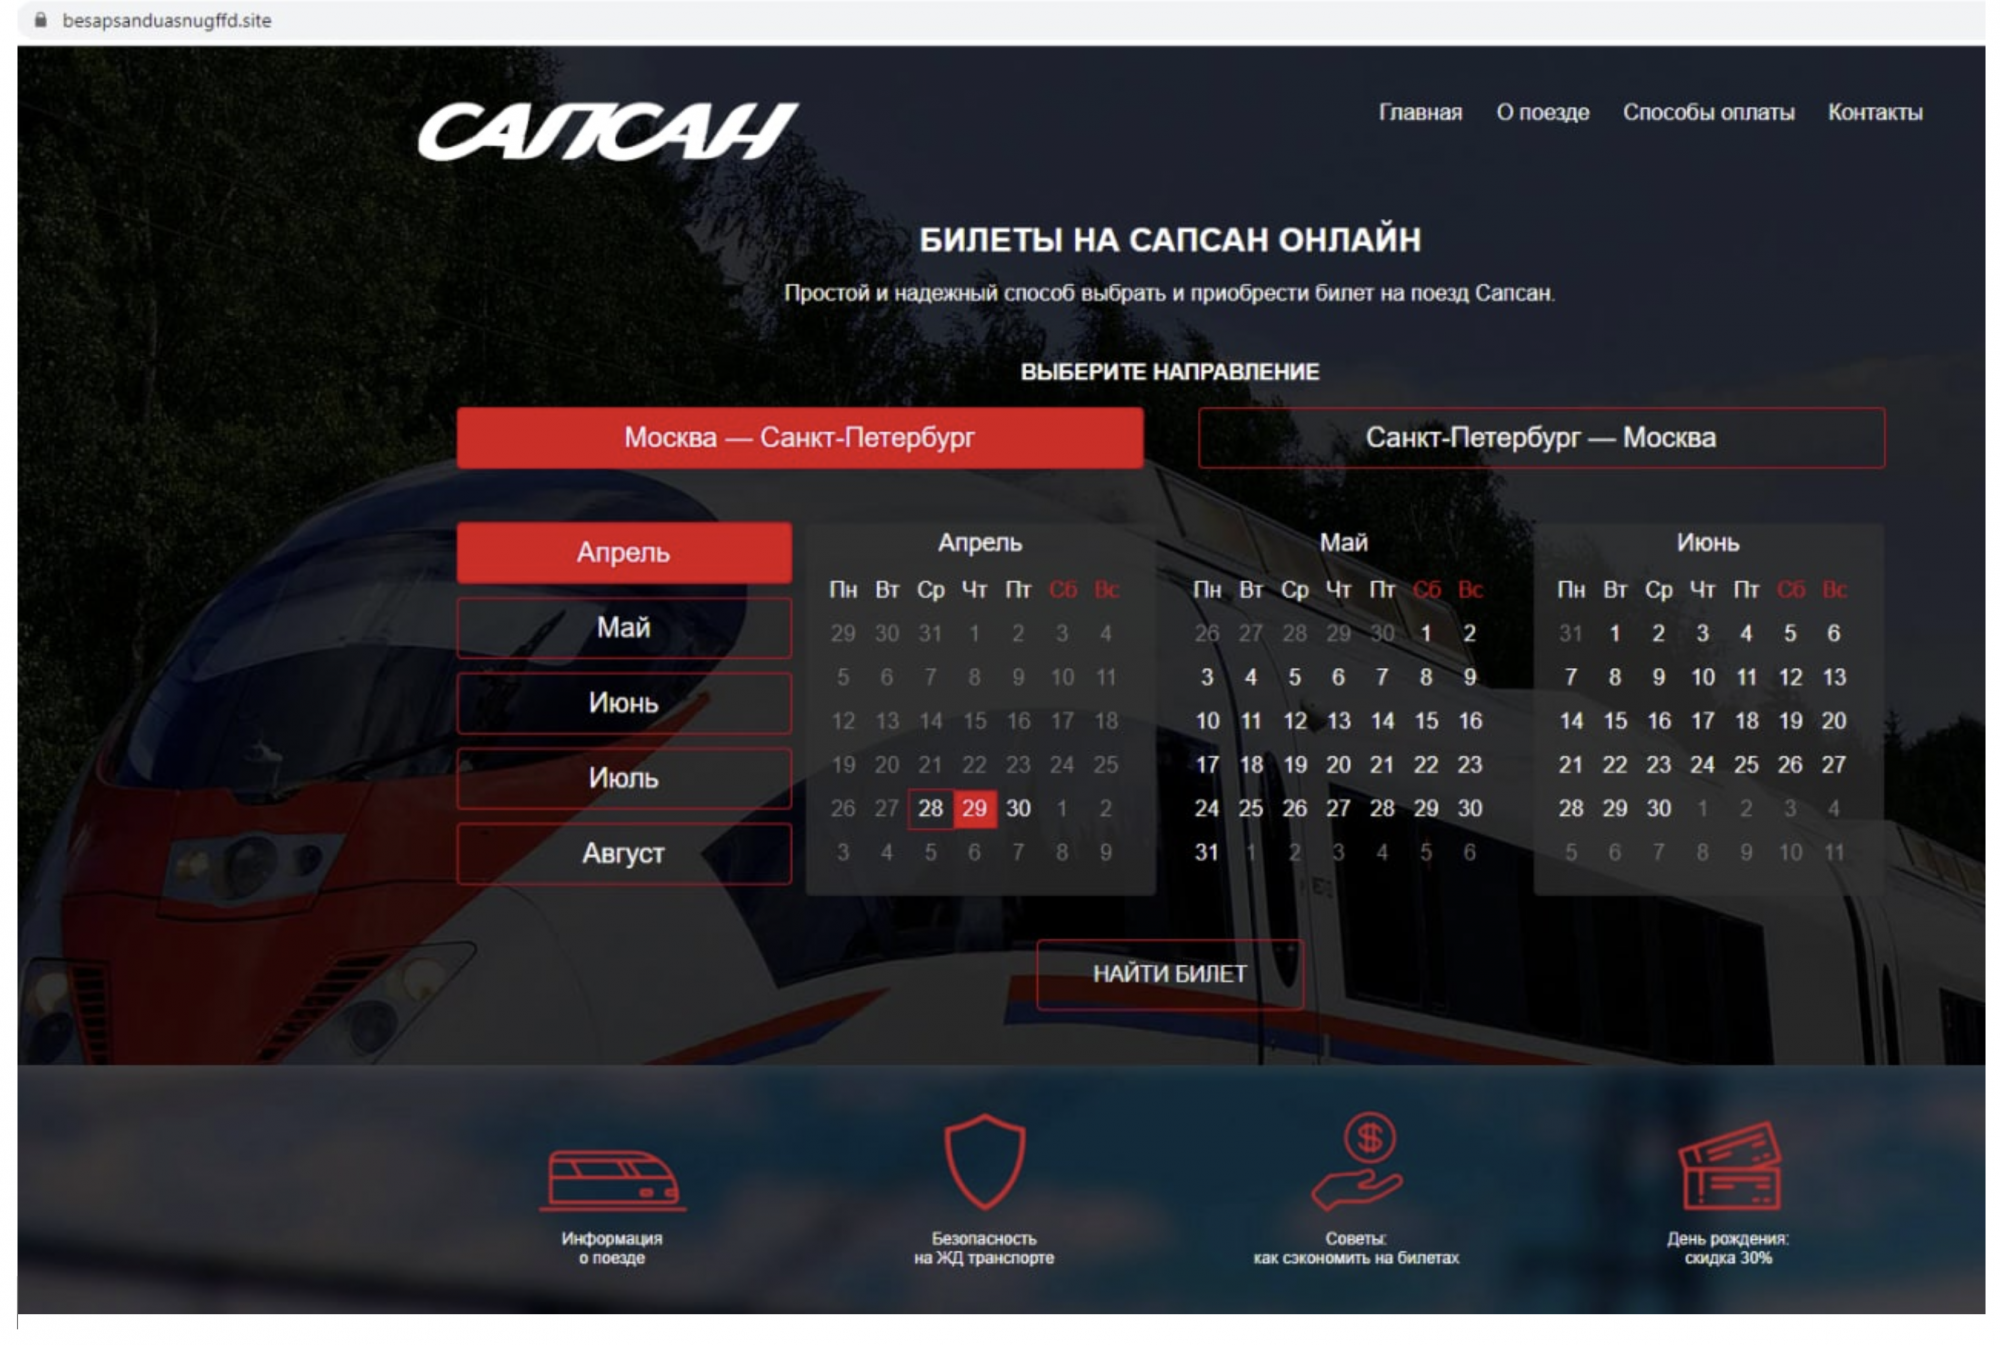
Об атаках рассказали специалисты компании Group-IB, а представители РЖД поддержали исследователей и даже инициировали кампанию по блокировке вредоносных веб-страниц. Примером одного из фишинговых сайтов CERT-GIB (Центр реагирования на инциденты кибербезопасности Group-IB) поделился в виде скриншота:


Кроме того, эксперты зафиксировали резкий рост подобных страниц в апреле, что, конечно же, логично, учитывая тенденцию народа — уезжать на майские праздники. Если в январе и феврале таких сайтов было 2 и 3 соответственно, то уже к середине апреля эта цифра увеличилась до 13.

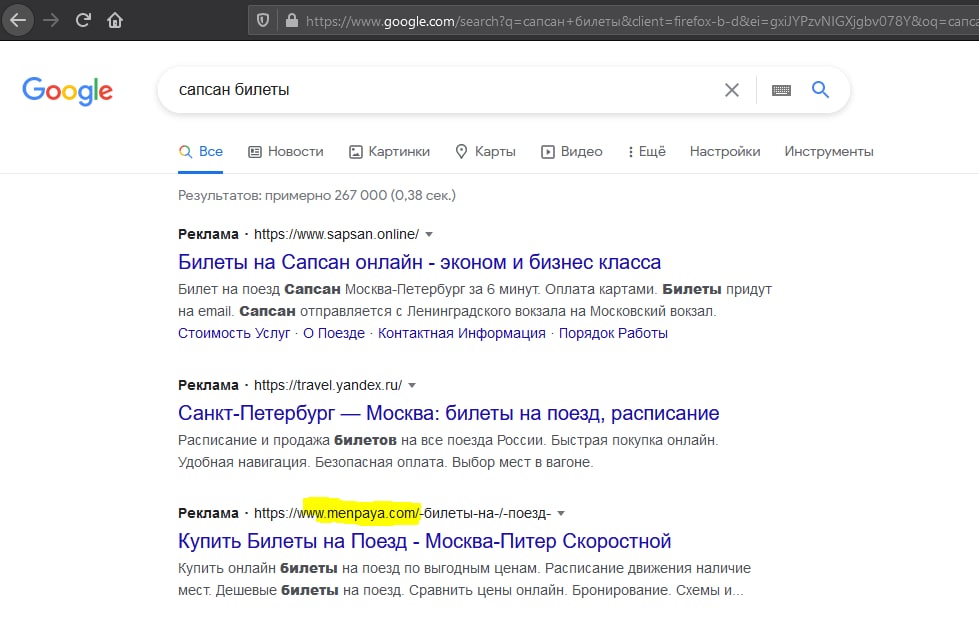
Примечательно, что фейковые ресурсы открывались преимущественно на мобильных устройствах, работающих как Android, так и на iOS. Основным драйвером кампании кибермошенников стала реклама, выводившая их сайты на первые места поисковой выдачи Яндекса и Google.


Кликнув по такой ссылке, пользователь попадал на фишинговый ресурс, а если он при этом использовал мобильное устройство, то шансы заметить подмену адреса резко снижались.

Также похожую схему специалисты выявили в случае с авиабилетами. Эксперт GIS, заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников рассказал о том, как не попасть на мошеннические сайты:

«Всплеск фишинговых ресурсов по подбору недорогих авиабилетов вполне объясним накануне продолжительных майских праздников. Чтобы ваши персональные данные не утекли в даркнет, а вы не лишились бы своих средств, будьте бдительны и соблюдайте пару простых правил. 

Во-первых, посмотрите, когда был создан сайт. Обычно мошеннические сайты живут не больше месяца, то есть если сайт молодой, задумайтесь, стоит ли доверять. Во-вторых, у настоящей площадки почти всегда есть телефон со службой поддержки и отзывы в интернете от покупателей. И помните, если билеты подозрительно дешевые, то стоит обратить на этот факт особое внимание и проверить ресурс, предоставляющий услугу. Хороших всем праздников!».

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru