



Мошенники атаковали россиян фишингом в преддверии майских праздников

Мошенники атаковали россиян фишингом в преддверии майских праздников

Мошенники атаковали россиян фишингом в преддверии майских праздников

Киберпреступники тоже готовятся к майским праздникам не меньше добропорядочных россиян. Например, частью их приготовлений стала новая фишинговая атака на граждан, пытающихся купить билет на поезд «Сапсан». Мошенники создали сеть фейковых страниц, задача которых — передать преступникам введённую платёжную информацию.

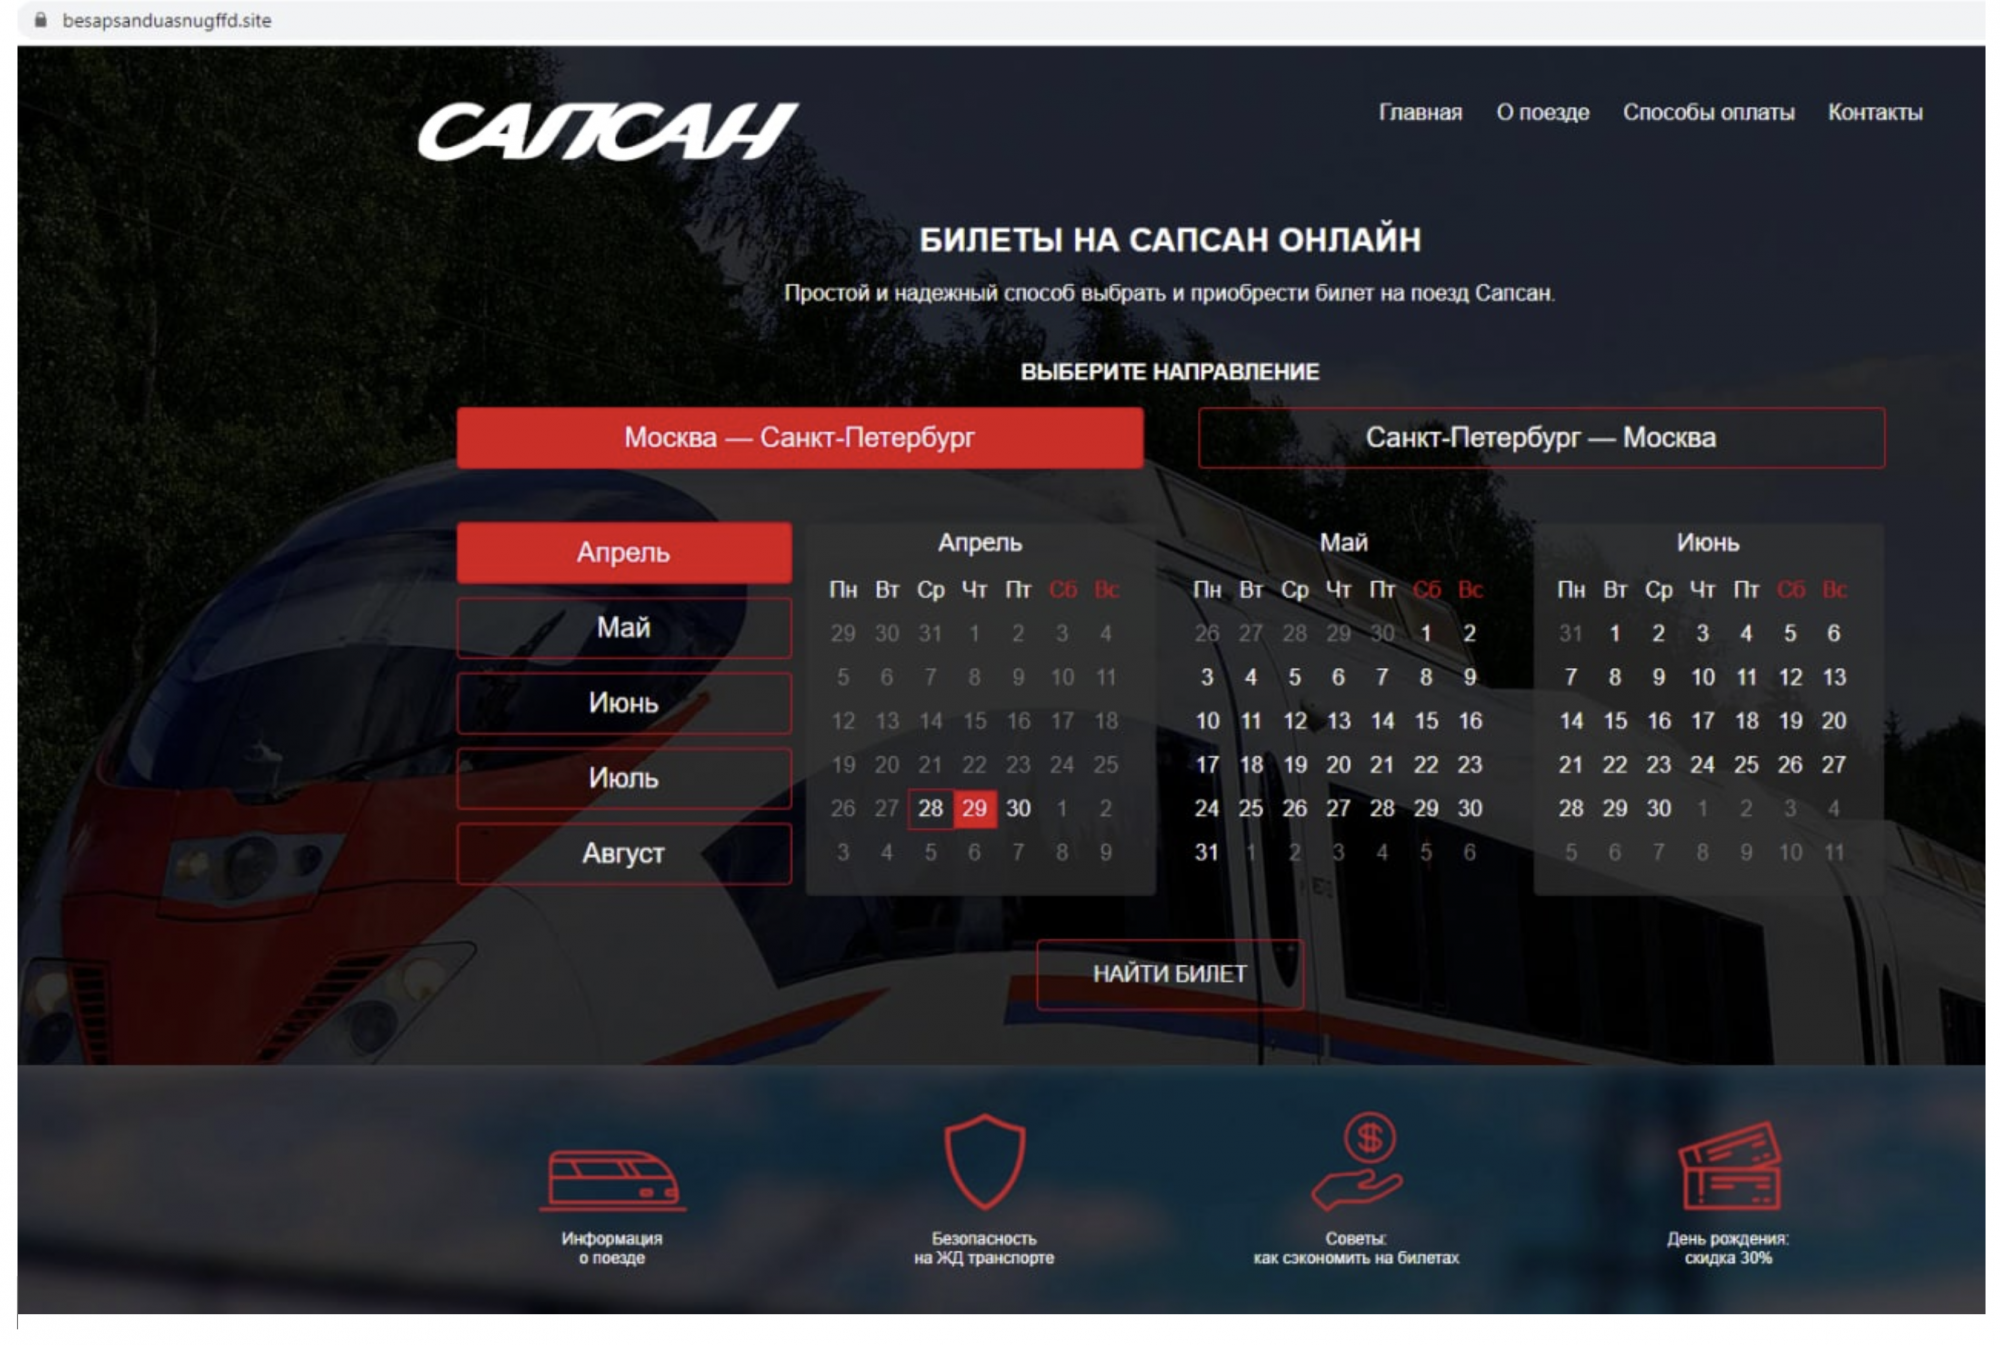
Об атаках рассказали специалисты компании Group-IB, а представители РЖД поддержали исследователей и даже инициировали кампанию по блокировке вредоносных веб-страниц. Примером одного из фишинговых сайтов CERT-GIB (Центр реагирования на инциденты кибербезопасности Group-IB) поделился в виде скриншота:


Кроме того, эксперты зафиксировали резкий рост подобных страниц в апреле, что, конечно же, логично, учитывая тенденцию народа — уезжать на майские праздники. Если в январе и феврале таких сайтов было 2 и 3 соответственно, то уже к середине апреля эта цифра увеличилась до 13.

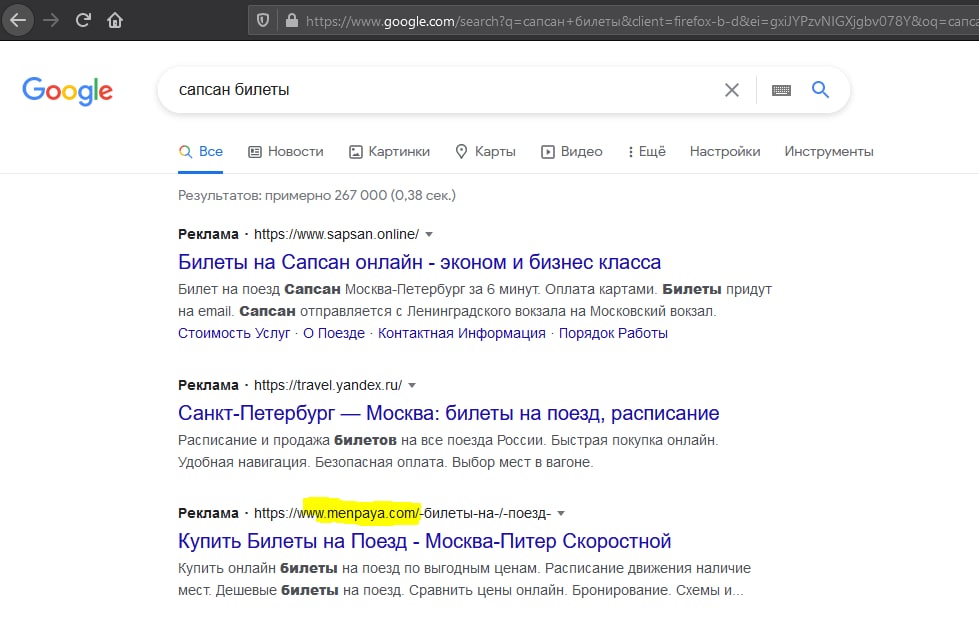
Примечательно, что фейковые ресурсы открывались преимущественно на мобильных устройствах, работающих как Android, так и на iOS. Основным драйвером кампании кибермошенников стала реклама, выводившая их сайты на первые места поисковой выдачи Яндекса и Google.


Кликнув по такой ссылке, пользователь попадал на фишинговый ресурс, а если он при этом использовал мобильное устройство, то шансы заметить подмену адреса резко снижались.

Также похожую схему специалисты выявили в случае с авиабилетами. Эксперт GIS, заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников рассказал о том, как не попасть на мошеннические сайты:

«Всплеск фишинговых ресурсов по подбору недорогих авиабилетов вполне объясним накануне продолжительных майских праздников. Чтобы ваши персональные данные не утекли в даркнет, а вы не лишились бы своих средств, будьте бдительны и соблюдайте пару простых правил. 

Во-первых, посмотрите, когда был создан сайт. Обычно мошеннические сайты живут не больше месяца, то есть если сайт молодой, задумайтесь, стоит ли доверять. Во-вторых, у настоящей площадки почти всегда есть телефон со службой поддержки и отзывы в интернете от покупателей. И помните, если билеты подозрительно дешевые, то стоит обратить на этот факт особое внимание и проверить ресурс, предоставляющий услугу. Хороших всем праздников!».

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru