



Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

Киберпреступники создали фейковую веб-страницу, на которой якобы можно скачать набор API Microsoft DirectX 12. На самом же деле с помощью этого сайта на компьютер невнимательных пользователей попадает вредоносная программа, крадущая пароли от криптовалютных кошельков.

Чтобы максимально пустить жертве пыль в глаза, на злонамеренном ресурсе размещаются контакты, политика конфиденциальности, различные правовые оговорки и даже посвящённая закону DMCA страница.

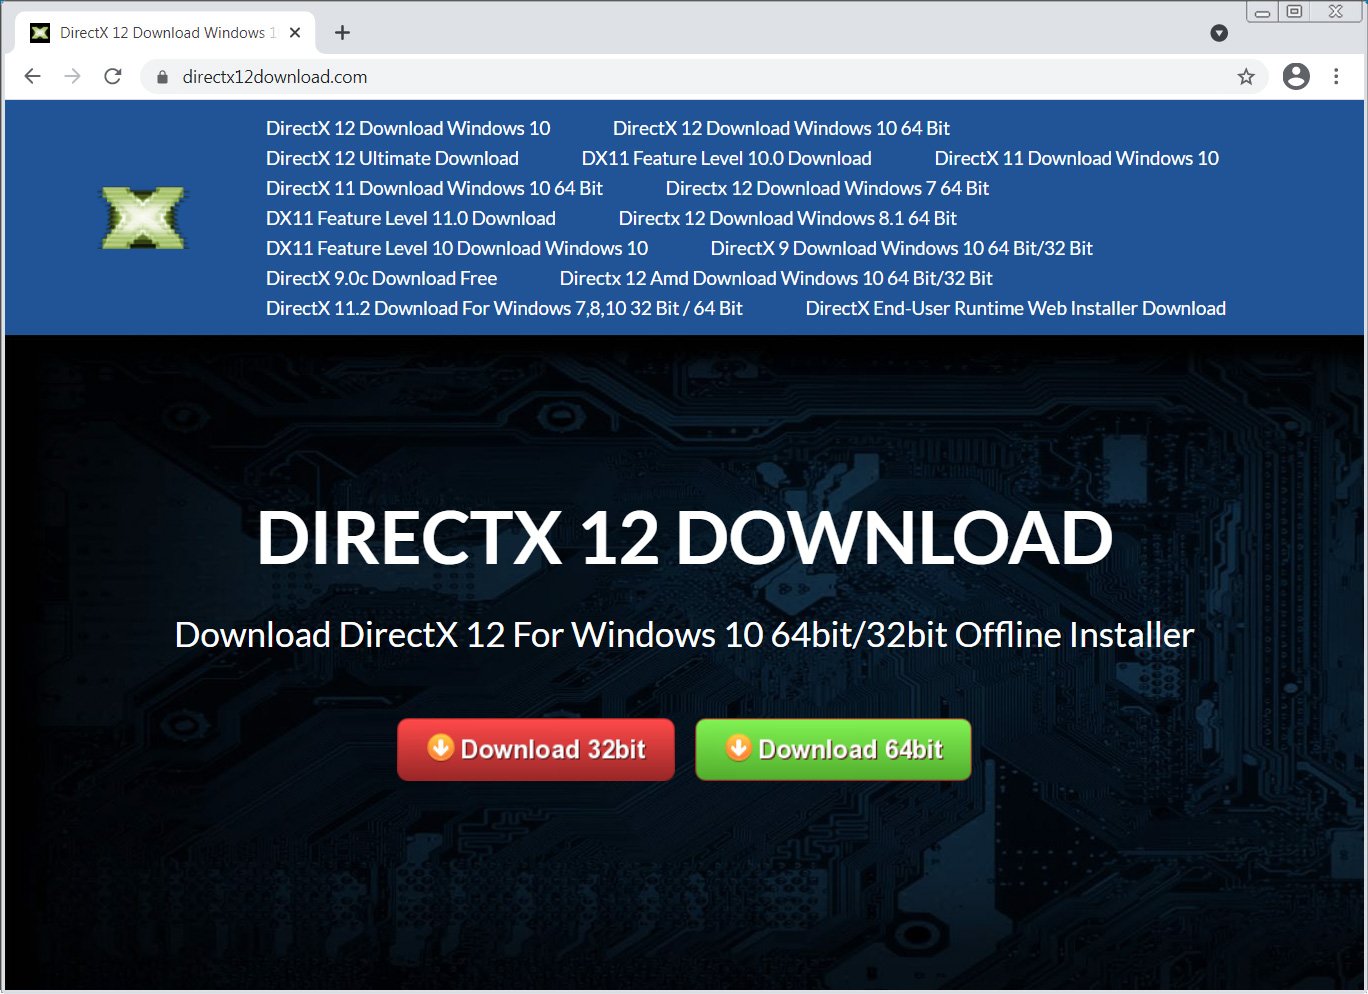
Тем не менее сайт никак нельзя назвать легитимным, а скачивать какие-либо файлы оттуда настоятельно не рекомендуется. Выглядит фейковый веб-ресурс следующим образом:


Если посетитель нажмёт на кнопку «Download», его перенаправят на стороннюю страницу (что уже должно насторожить), которая и предложит загрузить файл. В зависимости от того, что выберет пользователь — 32-битную или 64-битную версию, — сайт выдаст ему один из архивов: 6080b4_DirectX-12-Down.zip (детекты на VirusTotal) или 6083040a__Disclaimer.zip (детекты на VirusTotal).

Задача у этих файлов одна — доставить на компьютер жертвы вредоносную программу, которая попытается выкрасть пароли, файлы и залезть в криптовалютные кошельки. Первым подозрительную страницу DirectX 12 обнаружил исследователь Оливер Хоу.

По словам Хоу, вредонос пытается добраться до файлов cookies, информации об операционной системе, установленных программах и даже снимает скриншот текущего рабочего стола пользователя.

Помимо этого, основным фокусом зловреда является следующий софт для Windows: Ledger Live, Waves.Exchange, Coinomi, Electrum, Electron Cash, BTCP Electrum, Jaxx, Exodus, MultiBit HD, Aomtic и Monero. Как вы можете судить, всё это относится к хранению цифровой валюты.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru