



Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

Фейковая страница Microsoft DirectX 12 инсталлирует ворующий крипту софт

Киберпреступники создали фейковую веб-страницу, на которой якобы можно скачать набор API Microsoft DirectX 12. На самом же деле с помощью этого сайта на компьютер невнимательных пользователей попадает вредоносная программа, крадущая пароли от криптовалютных кошельков.

Чтобы максимально пустить жертве пыль в глаза, на злонамеренном ресурсе размещаются контакты, политика конфиденциальности, различные правовые оговорки и даже посвящённая закону DMCA страница.

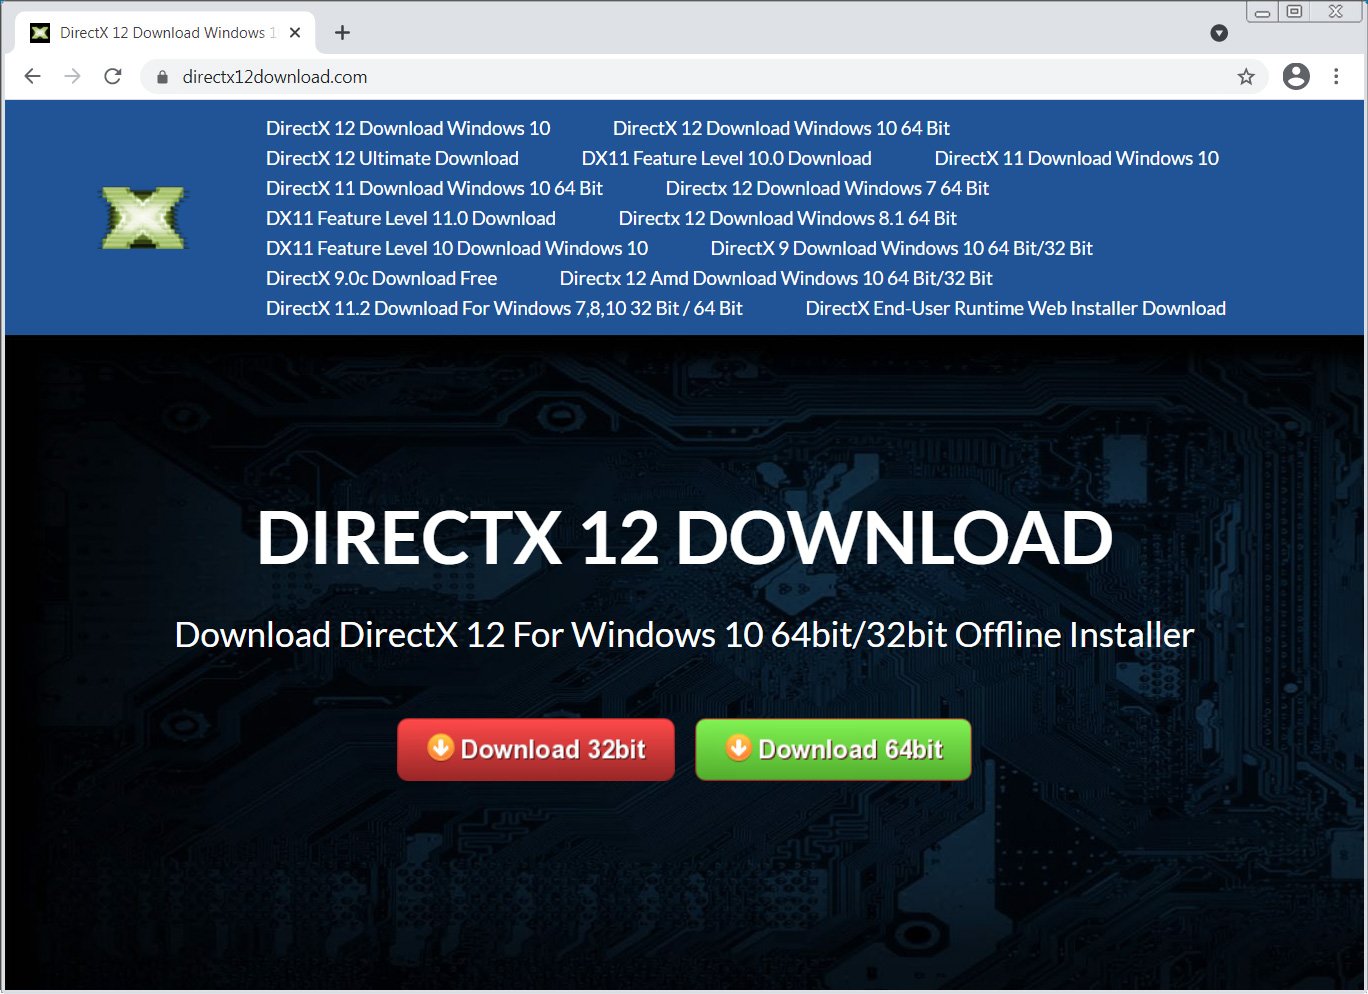
Тем не менее сайт никак нельзя назвать легитимным, а скачивать какие-либо файлы оттуда настоятельно не рекомендуется. Выглядит фейковый веб-ресурс следующим образом:


Если посетитель нажмёт на кнопку «Download», его перенаправят на стороннюю страницу (что уже должно насторожить), которая и предложит загрузить файл. В зависимости от того, что выберет пользователь — 32-битную или 64-битную версию, — сайт выдаст ему один из архивов: 6080b4_DirectX-12-Down.zip (детекты на VirusTotal) или 6083040a__Disclaimer.zip (детекты на VirusTotal).

Задача у этих файлов одна — доставить на компьютер жертвы вредоносную программу, которая попытается выкрасть пароли, файлы и залезть в криптовалютные кошельки. Первым подозрительную страницу DirectX 12 обнаружил исследователь Оливер Хоу.

По словам Хоу, вредонос пытается добраться до файлов cookies, информации об операционной системе, установленных программах и даже снимает скриншот текущего рабочего стола пользователя.

Помимо этого, основным фокусом зловреда является следующий софт для Windows: Ledger Live, Waves.Exchange, Coinomi, Electrum, Electron Cash, BTCP Electrum, Jaxx, Exodus, MultiBit HD, Aomtic и Monero. Как вы можете судить, всё это относится к хранению цифровой валюты.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru