



Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Не успели разработчики устранить уязвимость нулевого дня в основанных на Chromium браузерах, в Twitter сразу слили PoC-эксплойт для второй 0-day. Таким образом, всего за одну неделю в Сети появилась информация о двух опасных дырах.

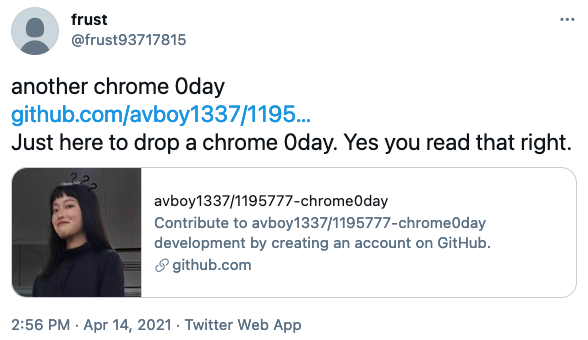
Код proof-of-concept опубликовала исследователь в области кибербезопасности, использующая псевдоним Frust и работающая в команде китайской компании Qihoo 360. Помимо упоминания бреши в Twitter, Frust опубликовала её технические подробности (на китайском языке).

Что особенно плохо — патча для этой уязвимости на данный момент не существует; это подтвердил Митя Колсек, сооснователь 0patch. То есть версии браузеров Google Chrome и Microsoft Edge, вышедшие на этой неделе, уязвимы перед 0-day. Боле того, брешь на сегодняшний день даже ещё не получила CVE-идентификатор.

Согласно описанию специалиста, уязвимость затрагивает движок JavaScript v8, который используют Chromium-браузеры. Разработчики самого Chromium достаточно оперативно поправили код, но проблема в том, что исправления пока не дошли до Google Chrome и Microsoft Edge.


Как отметил Колсек, раскрытая Frust брешь позволяет выполнить произвольный код в контексте процесса уязвимого браузера. Для успешной эксплуатации потенциальную жертву достаточно заманить на вредоносный сайт.

Однако эксперты подчеркнули, что уязвимость сработает только в том случае, если у пользователя отключена песочница интернет-обозревателя. Второй возможный вариант для злоумышленника — связать эту брешь с методом обхода песочницы.

Напомним, что ранее на этой неделе в Twitter опубликовали информацию об ещё одной 0-day в Chrome и Edge. Эту дыру, к счастью, уже залатали.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru